Die 5 häufigsten Cybersecurity-Fehler, die deine Daten gefährden

Die häufigsten Cybersecurity-Fehler Titelbild.

Der weltweite Schaden durch Cyberkriminalität ist auf durchschnittlich 11 Millionen US-Dollar pro Minute angestiegen – das sind 190.000 US-Dollar pro Sekunde. 60 % der kleinen und mittleren Unternehmen, die von einer Datenpanne betroffen sind, schließen innerhalb von sechs Monaten ihre Pforten, weil sie die entstehenden Kosten nicht stemmen können.

Mehr IT-Budget löst das Problem nicht automatisch. Grundlegende Schutzmaßnahmen wie Anti-Malware und Firewall sind wichtig – aber viele der folgenreichsten Sicherheitsverletzungen entstehen durch vermeidbare Fehler im Alltag. Der Sophos Threat Report 2021 bringt es auf den Punkt: „Ein Mangel an Aufmerksamkeit für grundlegende Sicherheitshygiene ist die Ursache für viele der schädlichsten Angriffe.“ Hier sind die fünf häufigsten Fehler – und wie du sie vermeidest.

Ein Sicherheitskonzept auf dem Papier schützt niemanden. Entscheidend ist, ob die Maßnahmen im Alltag wirklich gelebt werden.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Laut IBM Security ist der Diebstahl von Anmeldedaten inzwischen die Hauptursache für Datenschutzverletzungen weltweit. Da die meisten Unternehmensprozesse und -daten heute cloudbasiert sind, sind Anmeldedaten der Schlüssel zu verschiedenen Angriffsszenarien.

Benutzeranmeldungen ohne Multi-Faktor-Authentifizierung zu betreiben erhöht das Risiko einer Sicherheitsverletzung deutlich. MFA reduziert betrügerische Anmeldeversuche um 99,9 %. Wer MFA nicht aktiviert hat, lässt eine der effektivsten Schutzmaßnahmen ungenutzt. Wenn du noch kein IT-Sicherheitskonzept hast, ist das der erste Schritt.

Schatten-IT ist nicht das Problem einzelner Mitarbeitender – es ist ein Zeichen, dass die offiziellen Tools die Arbeit nicht gut genug unterstützen.

– Christian Markus, Gründer pirenjo.IT

Schatten-IT als unterschätztes Sicherheitsrisiko

Schatten-IT ist die Nutzung von nicht genehmigten Cloud-Anwendungen durch Mitarbeitende für Geschäftsdaten – oft ohne dass die Verantwortlichen im Unternehmen davon wissen. Das birgt gleich mehrere Risiken auf einmal.

Daten können in einer unsicheren Anwendung landen und sind nicht in die Backup-Strategie des Unternehmens eingebunden. Wenn Mitarbeitende das Unternehmen verlassen, können diese Daten verloren gehen. Und die genutzte Anwendung entspricht möglicherweise nicht den Compliance-Anforderungen.

Mitarbeitende greifen oft auf eigene Apps zurück, weil sie eine Lücke im Arbeitsablauf füllen wollen – und sich der Risiken dabei nicht bewusst sind. Klare Richtlinien für die Cloud-Nutzung sind deshalb kein Nice-to-have, sondern Pflicht.

Antivirus allein ist wie ein Schloss an der Haustür, das die Hintertür offen lässt.

– Christian Markus, Gründer pirenjo.IT

Antivirus allein reicht nicht mehr aus

Unabhängig davon, wie klein dein Unternehmen ist – eine einfache Antivirus-Anwendung schützt dich nicht ausreichend. Viele aktuelle Bedrohungen verwenden überhaupt keine bösartigen Dateien mehr.

Phishing-E-Mails enthalten Befehle, die an PC-Systeme gesendet werden und nicht als Virus oder Malware gekennzeichnet sind. Phishing setzt heute überwiegend auf Links statt Dateianhänge, um Nutzende auf bösartige Websites zu leiten. Diese Links werden von einfachen Antivirenlösungen nicht abgefangen.

Du brauchst eine umfassende Strategie: Anti-Malware der nächsten Generation mit KI und maschinellem Lernen, eine Firewall der neuesten Generation, E-Mail-Filterung, DNS-Filterung, automatisierte Sicherheitsrichtlinien für Anwendungen und die Cloud sowie eine Überwachung des Cloud-Zugangs. Einen guten Überblick über wirksame Maßnahmen findest du auch in den 11 Sicherheitsmaßnahmen zum Schutz deiner Microsoft 365-Daten.

Ein unverwaltetes Gerät im Firmennetzwerk ist wie ein offenes Fenster – du weißt nicht, wer schon hindurchgekommen ist.

– Christian Markus, Gründer pirenjo.IT

Fehlendes Gerätemanagement als blinder Fleck

[IMAGE_BLOCK_0]

Ein Mobile Device Management – kurz MDM – ist für die IT-Sicherheit eines Unternehmens unverzichtbar. Die meisten Unternehmen lassen ihre Mitarbeitenden mittlerweile von zu Hause aus arbeiten und planen, das auch weiterhin zu tun. Das Gerätemanagement für Remote-Geräte und geschäftlich genutzte Smartphones fehlt dabei aber häufig.

Wenn du Sicherheit und Datenzugriff aller Endgeräte – unternehmenseigene und private – nicht zentral verwaltest, steigt das Risiko einer Datenverletzung deutlich. Richte eine Geräteverwaltung wie Intune in Microsoft 365 ein, falls du das noch nicht getan hast.

95 % der Sicherheitsvorfälle haben einen menschlichen Auslöser. Wer nur in Technik investiert, löst das falsche Problem.

– Christian Markus, Gründer pirenjo.IT

Mitarbeitende als entscheidender Sicherheitsfaktor

95 % der Verstöße gegen die Cybersicherheit werden durch menschliches Versagen verursacht. Zu viele Unternehmen nehmen sich nicht die Zeit, ihre Mitarbeitenden kontinuierlich zu schulen – und so fehlt die für eine gute Sicherheitskultur notwendige Kompetenz.

Gut geschulte Teams sind kein Kostenfaktor, sondern aktiver Schutz. Wer Mitarbeitende als Teil der Lösung begreift, senkt das Risiko deutlich. Wer sie als potenzielle Fehlerquelle ignoriert, zahlt früher oder später den Preis.

Schulungen zum IT-Sicherheitsbewusstsein sollten das ganze Jahr über stattfinden – nicht nur jährlich oder beim Onboarding. Kurze Schulungsvideos, Webinare, Team-Schulungen und regelmäßige Tipps im Unternehmens-Newsletter lassen sich gut in den Alltag integrieren und verankern Cybersicherheitsschulungen fest in der Unternehmenskultur.

Wann hast du zuletzt einen Cybersicherheitscheck durchgeführt?

Bleib nicht im Ungewissen über deine IT-Sicherheitsschwachstellen. Führe ein Cybersecurity-Audit durch, um Schwachstellen aufzudecken und dein Risiko zu verringern. Mach jetzt einen Termin für ein 15-minütiges Gespräch aus – unsere IT-Experten von pirenjo.IT helfen dir gerne weiter.

Was ist der gefährlichste Cybersecurity-Fehler für KMU?

Das Fehlen einer Multi-Faktor-Authentifizierung (MFA) ist einer der folgenreichsten Fehler – MFA allein blockiert 99,9 % betrügerischer Anmeldeversuche.

Reicht eine Antivirus-Software als Schutz aus?

Nein. Moderne Angriffe nutzen oft dateilose Methoden und Phishing-Links, die einfache Antivirenlösungen nicht erkennen. Du brauchst mindestens Firewall, DNS-Filterung und E-Mail-Filterung zusätzlich.

Bietet pirenjo.IT in Stuttgart Cybersecurity-Audits für Unternehmen an?

Ja. pirenjo.IT führt für Unternehmen in Stuttgart und Umgebung Cybersecurity-Audits durch, die Schwachstellen in Infrastruktur, Zugriffsrechten und Mitarbeiterschulungen aufdecken.

Wie oft sollten Mitarbeitende zu IT-Sicherheit geschult werden?

Mindestens alle drei Monate – nicht nur einmalig beim Onboarding. Regelmäßige Schulungen sind entscheidend, weil sich Angriffsmethoden wie Phishing kontinuierlich weiterentwickeln.

Kann pirenjo.IT Unternehmen in Waiblingen beim Aufbau eines IT-Sicherheitskonzepts unterstützen?

Ja. Als IT-Systemhaus mit Sitz in Waiblingen unterstützt pirenjo.IT lokale Unternehmen beim Aufbau eines vollständigen IT-Sicherheitskonzepts – von MFA über MDM bis hin zu Security-Awareness-Trainings.
Wie du deinen alten PC wieder flottmachst!

Laptop mit Stethoskop zeigt wie man alten PC wieder flott macht.

Ein neuer Computer kostet schnell 800 bis 1.500 Euro. Viele kleine Unternehmen und private PC-Nutzer kämpfen deshalb lieber länger mit ihrem alten System – oft länger als nötig.

Dabei gibt es Upgrades, die einen älteren PC deutlich schneller machen und dabei einen Bruchteil eines Neukaufs kosten. Welche Aufrüstungen wirklich etwas bringen und wann ein professionelles Tune-Up die bessere Wahl ist – das zeigt dieser Artikel.

Die meisten PCs werden nicht zu alt – sie werden einfach nie richtig aufgerüstet. Ein gezieltes Upgrade bringt oft mehr als ein teurer Neukauf.

– Christian Markus, Gründer pirenjo.IT

Aufrüstung auf ein Solid-State-Laufwerk (SSD)

[IMAGE_BLOCK_0]

Die Preise für Solid-State-Laufwerke sind in den letzten Jahren stark gesunken – sie sind heute ein erschwingliches Upgrade mit spürbarem Effekt. Im Gegensatz zu Festplattenlaufwerken (HDDs) haben SSDs keine beweglichen Teile und nutzen Flash-Speicher für eine deutlich schnellere Reaktionszeit.

SSDs erreichen Lese- und Schreibgeschwindigkeiten von bis zu 2.500 MB/Sekunde – eine klassische HDD schafft maximal 200 MB/Sekunde. Die Zugriffszeit einer SSD liegt bei 0,1 ms, die einer HDD bei 5,5 bis 8,0 ms. Dazu verbraucht eine SSD nur 2 bis 5 Watt, eine HDD dagegen 6 bis 15 Watt.

Das Ergebnis ist spürbar: Der PC fährt schneller hoch, Dateien öffnen sich flotter, und Programme starten ohne das lästige Warten. Wer eine HDD gegen eine SSD tauscht, hat oft das Gefühl, einen neuen Rechner vor sich zu haben.

Den Arbeitsspeicher (RAM) erhöhen

[IMAGE_BLOCK_1]

Kam dein PC mit nur 4 GB Arbeitsspeicher aus dem Laden, merkst du das spätestens dann, wenn du mehrere Browser-Tabs gleichzeitig offen hast oder grafikintensive Programme nutzt. Ein Upgrade auf 8 GB oder 12 GB RAM kostet meist unter 50 Euro und kann den Unterschied zwischen mühsamem und flüssigem Arbeiten ausmachen.

Sofern dein PC über freie Steckplätze verfügt, ist mehr Arbeitsspeicher das kostengünstigste Upgrade mit dem größten spürbaren Effekt. Wer den alten Rechner behalten will, sollte mit dem RAM anfangen.

Aufrüsten der Grafikkarte

[IMAGE_BLOCK_2]

Arbeitest du mit Video-, Bildbearbeitungs- oder 3D-Software, kann eine veraltete Grafikkarte dein Arbeiten deutlich verlangsamen. Ein Upgrade auf ein moderneres Modell verbessert die Leistung spürbar – ohne dass du den gesamten Rechner ersetzen musst.

So lassen sich oft noch mehrere produktive Jahre aus dem vorhandenen System herausholen. Wer nur gelegentlich mit grafikintensiven Anwendungen arbeitet, kommt mit einer Mittelklasse-Karte gut aus.

Das Kühlsystem ersetzen

Wärme ist der Feind der internen Teile deines Computers. Wenn das Kühlsystem veraltet ist und nicht mehr richtig funktioniert, sammelt sich überschüssige Wärme im Inneren des Geräts an – und das führt zu Problemen.

Programme stürzen ab, das System startet von selbst neu, und die Leistung bricht ein. Hast du den Verdacht, dass übermäßige Hitze ein Problem sein könnte, überprüfe Lüfter und Kühlsystem deines Computers und prüfe, ob ein Austausch nötig ist.

Externen Monitor an einen Laptop anschließen

[IMAGE_BLOCK_3]

Arbeitest du am Laptop und leidest unter zu wenig Bildschirmfläche, lohnt sich die Anschaffung eines externen Monitors – das kostet erheblich weniger als ein neuer PC. Ein zusätzlicher Bildschirm steigert die Produktivität spürbar und schafft Planbarkeit im täglichen Arbeiten.

Monitore sind langlebig und bleiben auch dann noch nutzbar, wenn du irgendwann doch auf einen neuen Rechner wechselst. Eine Investition, die sich mehrfach auszahlt.

Die Tastatur austauschen

[IMAGE_BLOCK_4]

Ältere Tastaturen können klemmen, Tasten verlieren oder die Beschriftung abnutzen – bis du kaum noch unterscheiden kannst, welche Taste welche Funktion hat. Wenn eine frustrierende Tastatur deine Arbeit am PC bremst, ist ein Austausch eine sehr kostengünstige Möglichkeit zur Verbesserung. Neue Tastaturen gibt es bereits ab 15 bis 30 Euro.

Eine externe Festplatte anschaffen

[IMAGE_BLOCK_5]

Ein PC wird langsamer, wenn sich die interne Festplatte mit Daten füllt. Im Laufe der Jahre sammeln sich Dateien an – und kaum jemand nimmt sich die Zeit, regelmäßig aufzuräumen. Mit dem Kauf einer externen Festplatte lagerst du Dateien aus und hältst sie trotzdem leicht zugänglich.

Ein weiterer Vorteil: Die externe Festplatte ist tragbar und lässt sich problemlos zwischen Wohnung und Arbeitsplatz mitnehmen und an beiden Orten nutzen. Praktisch und günstig.

Professionelles Tune-Up für deinen Computer

Die kostenlosen PC-Reinigungsprogramme aus dem Internet bieten nicht das, was ein professioneller IT-Anbieter leisten kann. Wir gehen Dinge wie die Windows Registry, doppelte Systemdateien, interne Fehler und vieles mehr durch – um dein System zu bereinigen und all den Ballast zu entfernen, der sich über die Jahre angesammelt hat.

Wir führen auch einen Wartungscheck durch: Sind Teile defekt? Welches Upgrade bringt dir am meisten? Du bekommst eine klare Empfehlung – keine Standardlösung von der Stange.

Passend dazu: Im Artikel Lohnt sich ein Update auf Windows 11? findest du weitere Hinweise, wann ein Software-Upgrade mehr bringt als neue Hardware.

Hol dir noch heute Hilfe zur Verbesserung der Leistung deines Computers

Mühst du dich mit einem älteren PC ab? Wir helfen dir mit kostengünstigen Upgrade-Optionen, die zu deinem System und deinem Budget passen. Vereinbare noch heute einen Termin für ein 15-minütiges Schnuppergespräch. Die IT-Spezialisten von pirenjo.IT schauen sich deinen PC an und sagen dir, was wirklich hilft.

Wie pirenjo.IT Unternehmen im Raum Stuttgart rundum betreut, erfährst du auf der Managed Services Seite.

Welches Upgrade bringt einem alten PC am meisten?

Der Wechsel von einer HDD auf eine SSD ist in den meisten Fällen das wirkungsvollste Upgrade – die Ladezeiten sinken drastisch und der PC fühlt sich sofort schneller an. Wer zusätzlich den RAM auf 8 GB oder mehr aufrüstet, bemerkt den Unterschied auch bei Multitasking sofort.

Ab wann lohnt sich ein Neukauf statt einer Aufrüstung?

Ist der Prozessor älter als 8 bis 10 Jahre oder unterstützt das Mainboard kein DDR4-RAM mehr, rechnet sich ein Neukauf meist schneller als eine Aufrüstung. Lass den PC kurz prüfen – dann bekommst du eine klare Empfehlung.

Bietet pirenjo.IT in Stuttgart auch einen PC-Tune-Up-Service vor Ort an?

Ja, pirenjo.IT betreut Unternehmen und Privatpersonen im Raum Stuttgart direkt vor Ort. Vereinbare ein kostenloses 15-minütiges Erstgespräch, um zu klären, welches Upgrade für deinen PC sinnvoll ist.

Kann ich meinen Laptop auch mit einem externen Monitor aufrüsten?

Ja, die meisten Laptops unterstützen externe Monitore per HDMI oder USB-C. Ein zweiter Bildschirm steigert die Produktivität spürbar und kostet deutlich weniger als ein neues Gerät.

Hilft pirenjo.IT auch kleinen Unternehmen in Waiblingen beim PC-Upgrade?

Ja, pirenjo.IT ist in Waiblingen ansässig und kennt die Anforderungen kleiner Unternehmen im Rems-Murr-Kreis genau. Wir prüfen, welches Upgrade sich für dein Budget und deine Systeme am meisten lohnt – und setzen es bei Bedarf direkt um.

Welche MFA ist die sicherste? Welche die bequemste?

Titelbild - Welche MFA ist die sicherste?

Der Diebstahl von Zugangsdaten hat einen neuen Höchststand erreicht und ist für mehr Datenschutzverletzungen verantwortlich als jede andere Art von Angriffen.

Da Daten und Geschäftsprozesse heute größtenteils cloudbasiert sind, ist das Passwort eines Benutzers der schnellste und einfachste Weg, viele verschiedene Arten von gefährlichen Aktivitäten durchzuführen.

Wenn ein Krimineller als Benutzer angemeldet ist – insbesondere, wenn er über Administratorrechte verfügt – kann er von deinem Unternehmenskonto aus Phishing-E-Mails an deine Mitarbeiter und Kunden versenden. Der Hacker kann auch deine Cloud-Daten mit Ransomware infizieren und Tausende von Dollar für die Rückgabe der Daten verlangen.

Wie schützt du deine Online-Konten, Daten und Geschäftsabläufe? Eine der besten Möglichkeiten ist die Multi-Faktor-Authentifizierung (MFA). Sie stellt ein erhebliches Hindernis für Cyberkriminelle dar, selbst wenn diese sich mit einem legitimen Login anmelden können. Das liegt daran, dass sie höchstwahrscheinlich keinen Zugang zu dem Gerät haben, das den MFA-Code empfängt.

Was sind die 3 wichtigsten Methoden der MFA?

Wenn du in deinem Unternehmen eine Multi-Faktor-Authentifizierung einführst, ist es wichtig, die drei wichtigsten MFA-Methoden zu vergleichen – und nicht einfach davon auszugehen, dass alle Methoden gleich sind.

Es gibt erhebliche Unterschiede, die einige sicherer als andere und einige bequemer machen.

SMS-basiert

Die Form der MFA, mit der die meisten Menschen vertraut sind, ist SMS-basiert. Bei dieser Form werden Textnachrichten verwendet, um den Benutzer zu authentifizieren.

Bei der Einrichtung der MFA gibst du in der Regel deine Handynummer ein. Wenn du dich dann bei deinem Konto anmeldest, erhältst du eine Textnachricht mit einem zeitabhängigen Code, der eingegeben werden muss.

Eingabeaufforderung in einer App

Eine andere Art der Multi-Faktor-Authentifizierung verwendet eine spezielle App, um den Code zu übermitteln. Du generierst den MFA-Code weiterhin bei der Anmeldung – aber anstatt ihn per SMS zu erhalten, empfängst du ihn über die App.

Das geschieht in der Regel über eine Push-Benachrichtigung, die in vielen Fällen sowohl mit einer mobilen App als auch mit einer Desktop-App genutzt werden kann.

Sicherheitsschlüssel

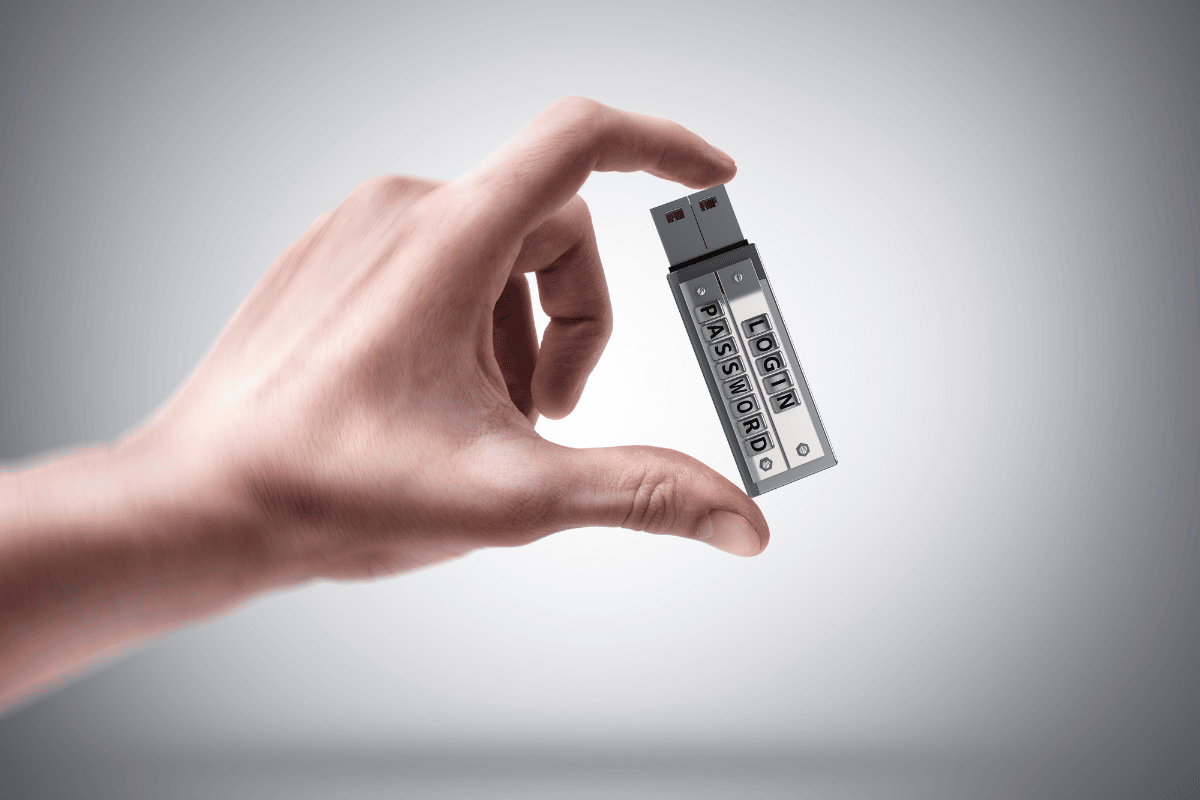
Hand hält Sicherheitsschlüssel, eine der sichersten MFA.

Der Sicherheitsschlüssel sieht meist aus wie ein USB-Stick und kann einen Code generieren, der zusätzlich zum Passwort eingegeben werden muss.

Bei der dritten MFA-Methode wird ein separater Sicherheitsschlüssel verwendet, den du in einen PC oder ein mobiles Gerät einstecken kannst, um die Anmeldung zu authentifizieren. Der Schlüssel selbst wird zum Zeitpunkt der Einrichtung der MFA-Lösung erworben und empfängt den Authentifizierungscode automatisch.

Der MFA-Sicherheitsschlüssel ähnelt in der Regel einem herkömmlichen USB-Stick und muss von dir mitgeführt werden, um dich zu authentifizieren, wenn du dich bei einem System anmeldest.

Die bequemste Form der MFA

Viele Nutzer haben das Gefühl, dass MFA sie ausbremst. Das wird noch schlimmer, wenn sie dafür eine neue App lernen oder an einen winzigen Sicherheitsschlüssel denken müssen – und was passiert, wenn dieser Schlüssel verloren geht?

Diese Unannehmlichkeiten können dazu führen, dass Unternehmen ihre Cloud-Konten weniger geschützt lassen, weil sie auf Multi-Faktor-Authentifizierung verzichten.

Wenn du mit der Ablehnung der Nutzer konfrontiert bist und nach der bequemsten Form der MFA suchst, ist die SMS-basierte MFA die beste Wahl. Die meisten Menschen sind bereits daran gewöhnt, Textnachrichten über ihr Telefon zu erhalten – es muss keine neue Oberfläche erlernt und keine App installiert werden.

Die sicherste Form der MFA

Wenn dein Unternehmen sensible Daten in einer Cloud-Plattform verarbeitet – zum Beispiel in deiner Online-Buchhaltungslösung – solltest du die Sicherheit in den Vordergrund stellen.

Die sicherste Form der MFA ist der Sicherheitsschlüssel. Da er ein separates Gerät ist, sind deine Konten auch bei Verlust oder Diebstahl eines Mobiltelefons nicht ungeschützt. Sowohl die SMS-basierte als auch die App-basierte Variante würden deine Konten in diesem Szenario gefährden.

Die SMS-basierte Variante ist eigentlich am unsichersten: Es gibt inzwischen Schadsoftware, die eine SIM-Karte klonen kann. Das würde einem Hacker ermöglichen, an die MFA-SMS zu gelangen.

Eine Google-Studie untersuchte die Wirksamkeit dieser drei MFA-Methoden bei der Abwehr von drei verschiedenen Arten von Angriffen. Der Sicherheitsschlüssel war insgesamt am sichersten. Die Prozentzahlen der abgewehrten Angriffe sprechen eine klare Sprache: SMS-basierte MFA wehrt 76 bis 100 Prozent der Angriffe ab, die App-Eingabeaufforderung auf dem Gerät schafft 90 bis 100 Prozent, und der Sicherheitsschlüssel erreicht 100 Prozent bei allen drei Angriffsarten.

Was gibt’s dazwischen?

Wo positioniert sich also die App mit einer Eingabeaufforderung auf dem Gerät? Genau zwischen den beiden anderen MFA-Methoden.

Die Verwendung einer MFA-Anwendung, die den Code per Push-Benachrichtigung übermittelt, ist sicherer als die SMS-basierte MFA. Gleichzeitig ist sie bequemer, als einen separaten Sicherheitsschlüssel mit sich herumzutragen, der schnell verloren gehen oder verlegt werden kann.

Brauchst du Hilfe bei der Einrichtung von MFA in deinem Unternehmen?

„MFA ist kein Nice-to-have mehr. Wer heute ohne Multi-Faktor-Authentifizierung arbeitet, lässt die Tür für Angreifer sperrangelweit offen – egal wie stark das Passwort ist.“

– Christian Markus, Gründer pirenjo.IT

Die Multi-Faktor-Authentifizierung ist im heutigen Bedrohungsumfeld ein Muss. Lass uns deine Hürden besprechen und gemeinsam eine Lösung finden, um deine Cloud-Umgebung besser zu schützen. Mach gleich jetzt einen Termin mit unseren IT-Experten von pirenjo.IT für ein 15-minütiges Gespräch aus!

Welche MFA-Methode ist am sichersten?

Der Sicherheitsschlüssel ist laut einer Google-Studie die sicherste MFA-Methode – er wehrt 100 Prozent aller drei untersuchten Angriffsarten ab. SMS-basierte MFA ist dagegen anfällig für SIM-Kloning-Angriffe.

Was passiert, wenn ich den Sicherheitsschlüssel verliere?

Ohne den physischen Schlüssel kannst du dich nicht mehr anmelden – leg daher immer einen Ersatzschlüssel an und bewahre ihn sicher auf. Viele MFA-Systeme erlauben außerdem die Registrierung mehrerer Schlüssel für denselben Account.

Hilft pirenjo.IT Unternehmen in Stuttgart bei der Einrichtung von MFA?

Ja, pirenjo.IT betreut Unternehmen in Stuttgart und der Region bei der Auswahl und Einrichtung der passenden MFA-Lösung – von der Bedarfsanalyse bis zum Rollout. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Ist SMS-basierte MFA besser als gar keine MFA?

Ja, deutlich besser – SMS-basierte MFA wehrt laut Google-Studie zwischen 76 und 100 Prozent der Angriffe ab. Kein MFA zu verwenden lässt Angreifern mit gestohlenen Passwörtern freie Hand.

Kann pirenjo.IT Unternehmen in Waiblingen bei der MFA-Einführung unterstützen?

Ja, als IT-Systemhaus mit Sitz in Waiblingen unterstützt pirenjo.IT lokale Unternehmen direkt vor Ort – von der ersten Beratung bis zur vollständigen Einrichtung der MFA in deiner IT-Umgebung.

Tipps zur Google Suche: Spare jede Menge Zeit!

Tipps zur Google Suche

Jede Minute werden über 2,4 Millionen Suchanfragen bei Google durchgeführt. Arbeitnehmer verbringen laut einer McKinsey-Studie durchschnittlich 1,8 Stunden pro Tag – also 9,3 Stunden pro Woche – mit der Suche und Beschaffung von Informationen. Das kostet Produktivität. Und jeden Tag wächst die Datenmenge im Netz weiter.

Gezielte Suchtipps helfen dir, Ergebnisse einzugrenzen und die richtigen Informationen deutlich schneller zu finden. Dieser Artikel zeigt dir sechs Google-Operatoren und Filter, mit denen du sofort Zeit sparst.

6 Google-Suchtipps, die dir sofort Zeit sparen

Suche nach einer bestimmten Website mit „site:“

[IMAGE_BLOCK_0]

Manchmal musst du Informationen auf einer bestimmten Website finden – zum Beispiel eine staatliche Statistik, von der du weißt, dass es sie gibt, die du aber mit einer allgemeinen Suche nicht findest.

Mit der Funktion „site:“ kannst du in Google nach Stichworten auf einer bestimmten Website suchen. Gib in die Suchleiste Folgendes ein: site:(site url) (Stichwort)

Dadurch werden nur Suchergebnisse für diese eine bestimmte URL angezeigt.

Fluginformationen finden, ohne Google zu verlassen

[IMAGE_BLOCK_1]

Wenn du auf Fluginformationen zugreifen musst, bist du oft unterwegs – entweder auf dem Weg zum Flughafen oder wartend auf jemanden, der ankommt. Mehrere Seiten im Browser laden kostet wertvolle Zeit.

Gib einfach die Flugnummer und den Namen der Fluggesellschaft ein. Du erhältst eine Auflistung der Fluginformationen, ohne auf eine andere Seite klicken zu müssen. Per Tabulator kannst du sogar die Fluginformationen für denselben Flug an verschiedenen Tagen auswählen.

Suche nach Dokumenttypen mit „filetype:“

[IMAGE_BLOCK_2]

Wenn du gerade damit beauftragt wurdest, eine Präsentation zum Thema nachhaltige Energie zu erstellen, kann es hilfreich sein zu sehen, was andere zum selben Thema gemacht haben. Die Suche auf Websites liefert viele Details – die Suche nach einer anderen PowerPoint-Präsentation gibt dir aber noch mehr Einblick in die Aufbereitung solcher Inhalte.

Google verfügt über eine Suchfunktion, mit der du nach einem Dateityp suchen kannst. Anstelle von Webseiten werden dann Dateien des gesuchten Dateityps in den Ergebnissen angezeigt. Gib dazu Folgendes ein: filetype:(type) (Stichwort)

Für eine PowerPoint-Präsentation zum Thema nachhaltige Energie gibst du ein: filetype:ppt nachhaltige Energie. Alle Ergebnisse sind dann PPT-Präsentationen. Diese Funktion funktioniert genauso für andere Dateitypen wie DOC, PDF, XLS, XLSX und SVG.

Den Zeitrahmen über den Link „Suchfilter“ eingrenzen

Es ist frustrierend, wenn du eine Bevölkerungs- oder Cybersicherheitsstatistik suchst und Ergebnisse erhältst, die zu alt sind, um relevant zu sein. Du kannst Google mitteilen, in welchem Veröffentlichungszeitraum du suchen möchtest – statt wertvolle Zeit damit zu verbringen, veraltete Treffer wegzuklicken.

Um deine Suchergebnisse auf einen bestimmten Zeitraum einzugrenzen, gib dein Stichwort ein und klicke auf „Suchen“. Klicke dann unter der Suchleiste auf „Suchfilter“, anschließend auf „Beliebige Zeit“ und wähle „Zeitraum festlegen…“.

[IMAGE_BLOCK_3]

Du kannst aus voreingestellten Zeitrahmen wählen – z. B. die letzte Stunde oder das letzte Jahr – oder einen benutzerdefinierten Zeitraum für deine Ergebnisse festlegen.

Ähnliche Seiten mit „related:“ aufspüren

Wenn du ein Thema online recherchierst, ist es oft hilfreich, ähnliche Websites zu finden wie die, die du gerade besuchst. Das ist besonders nützlich, wenn du ein bestimmtes Produkt oder eine Dienstleistung vergleichen möchtest.

Google kann dir eine Liste verwandter Websites anzeigen, wenn du die Funktion „related:“ verwendest. Gib in deiner Suchleiste Folgendes ein: related:https://website.com

Eine weitere Möglichkeit, diesen Suchtipp zu nutzen: Gib die URL deiner eigenen Website ein und finde so deine Mitbewerber.

Mit „-(Stichwort)“ unerwünschte Ergebnisse ausblenden

Nicht relevante Ergebnisse gehören zu den größten Zeitfressern bei der Online-Suche. Du wühlst dich durch Treffer, die nichts mit dem zu tun haben, was du eigentlich suchst – nur weil sie ein verwandtes Stichwort enthalten.

Ein Beispiel: Du suchst das Ruby Slipper Cafe in New Orleans, bekommst aber immer wieder Seiten zum Film „Der Zauberer von Oz“. Mit der Funktion für negative Suchwörter eliminierst du diese irrelevanten Ergebnisse. Gib einfach ein: (Stichwort) -(Stichwort)

Im obigen Beispiel würdest du eingeben: ruby slippers -oz. Das Minuszeichen vor einem Stichwort schließt es gezielt aus deiner Suche aus.

Produktivität im Arbeitsalltag weiter steigern

IT-Berater sind nicht nur für große Projekte da – wir können dir auch helfen, die Produktivität in deinem täglichen Arbeitsablauf zu steigern. Buche jetzt einen Termin für ein 15-minütiges Gespräch und erfahre, wie die IT-Experten von pirenjo.IT auch dir weiterhelfen können.

Wie pirenjo.IT Unternehmen im Raum Stuttgart rundum betreut, erfährst du auf der Managed Services Seite. Wer außerdem täglich mit Microsoft Word arbeitet, findet in unseren 11 Tipps für Microsoft Word weitere Zeitsparmöglichkeiten.

Welche Google-Suchtipps sparen im Büroalltag am meisten Zeit?

Die Operatoren site:, filetype: und das Minuszeichen für negative Stichwörter helfen am schnellsten, irrelevante Ergebnisse auszublenden und gezielt die richtigen Dokumente oder Seiten zu finden. Kombiniert kannst du damit Suchzeiten von mehreren Minuten auf Sekunden reduzieren.

Wie finde ich mit Google gezielt PDF-Dateien zu einem Thema?

Gib in der Suchleiste filetype:pdf (dein Stichwort) ein – Google zeigt dann ausschließlich PDF-Dokumente zu diesem Thema an. Das funktioniert genauso für DOC, XLS und PPT.

Bietet pirenjo.IT in Stuttgart Schulungen zu produktivem Arbeiten mit digitalen Tools an?

Ja, pirenjo.IT betreut Unternehmen im Raum Stuttgart auch bei der Optimierung digitaler Arbeitsprozesse – von Tool-Schulungen bis hin zu IT-Beratung im Alltag. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Was bedeutet der Google-Operator „related:“ und wofür nutze ich ihn?

Mit related:https://website.com zeigt Google Websites an, die inhaltlich ähnlich zur eingegebenen URL sind. Das ist nützlich für Marktrecherchen oder um Mitbewerber einer bestimmten Seite zu finden.

Kann pirenjo.IT Unternehmen in Waiblingen bei der Steigerung der digitalen Produktivität helfen?

Ja, als IT-Systemhaus mit Sitz in Waiblingen unterstützt pirenjo.IT lokale Unternehmen dabei, digitale Abläufe effizienter zu gestalten – von der IT-Beratung bis zur Einführung produktivitätssteigernder Tools.

Erschreckende Trends bei Phishing-Angriffen in 2022

Erschreckende Trends bei Phishing - Titelbild

Im Jahr 2020 waren 75 % der Unternehmen weltweit von einem Phishing-Angriff betroffen. Phishing ist nach wie vor eine der größten Gefahren für die Funktionsfähigkeit deines Unternehmens – denn es ist die häufigste Angriffsmethode für alle Arten von Cyberangriffen.

Eine einzige Phishing-E-Mail kann dafür verantwortlich sein, dass ein Unternehmen von Ransomware befallen wird und kostspielige Ausfallzeiten in Kauf nehmen muss. Sie kann auch dazu führen, dass ein Benutzer unwissentlich Anmeldedaten weitergibt – die Angreifer dann für gezielte Attacken auf Kunden nutzen.

Phishing nutzt menschliches Versagen aus. Viele Angriffe verwenden ausgeklügelte Taktiken, um Empfänger zur Preisgabe von Informationen oder zur Infektion eines Netzwerks mit Malware zu verleiten. Die besten Schutzmaßnahmen sind E-Mail-Filter, DNS-Filter, Virenschutz der nächsten Generation und fortlaufende Mitarbeiterschulungen zur Cybersicherheit.

Um deine Mitarbeitenden richtig zu schulen und sicherzustellen, dass deine IT-Sicherheit auf die neuesten Bedrohungen abgestimmt ist, musst du wissen, welche neuen Phishing-Gefahren auf dich zukommen. Hier sind die wichtigsten Phishing-Trends, auf die du 2022 achten solltest.

Phishing ist kein reines E-Mail-Problem mehr. Die Angriffe kommen heute über SMS, kompromittierte Geschäftskonten und gefälschte Unternehmensidentitäten – und sie werden gezielter.

– Christian Markus, Gründer pirenjo.IT

Phishing per Textnachricht auf dem Vormarsch

Viele Menschen sind gegenüber Textnachrichten weniger misstrauisch als gegenüber unerwarteten E-Mails. Die meisten Phishing-Schulungen konzentrieren sich auf die E-Mail-Form des Phishings, da diese bisher am weitesten verbreitet war.

Cyberkriminelle nutzen inzwischen die leichte Verfügbarkeit von Mobiltelefonnummern und setzen Textnachrichten für Phishing-Angriffe ein. Diese Art von Phishing – auch „Smishing“ genannt – nimmt stetig zu.

Einzelhändler und Dienstleistungsunternehmen nutzen Textnachrichten vermehrt für Verkaufs- und Lieferhinweise. Das macht es für Smishing-Angreifer einfacher, eine Versandmitteilung vorzutäuschen und den Nutzer dazu zu bringen, auf eine verkürzte URL zu klicken.

Kompromittierte Geschäfts-E-Mails als wachsende Einnahmequelle

Ransomware war in den letzten Jahren eine wachsende Bedrohung – vor allem weil sie für kriminelle Gruppen eine große Einnahmequelle darstellt. Eine neue Form des Angriffs beginnt ebenfalls lukrativ zu werden und nimmt daher zu.

Die Kompromittierung von Geschäfts-E-Mails (Business Email Compromise, BEC) ist auf dem Vormarsch. Angreifer nutzen sie, um mit Dingen wie Geschenkkartenbetrug und gefälschten Überweisungsanforderungen Geld zu verdienen.

Wer sich Zugang zu einem geschäftlichen E-Mail-Konto verschafft, kann sehr überzeugende Phishing-Nachrichten an Mitarbeitende, Kunden und Lieferanten senden. Die Empfänger vertrauen der bekannten Absenderadresse sofort – und genau das macht diese Angriffe so wirksam.

Spear-Phishing trifft heute auch kleine Unternehmen

43 % aller Datenschutzverletzungen zielen auf kleine und mittelständische Unternehmen ab. Und 40 % der kleinen Unternehmen, die Opfer eines Angriffs werden, haben mindestens acht Stunden Ausfallzeit als direkte Folge davon. Kein Unternehmen ist zu klein, um ins Visier genommen zu werden.

Spear-Phishing ist eine gefährlichere Form des Phishings, da es gezielt und nicht allgemein eingesetzt wird. Es ist auch die Methode, die bei BEC-Angriffen zum Einsatz kommt.

Früher wurde Spear-Phishing vor allem gegen größere Unternehmen eingesetzt, da ein maßgeschneiderter Angriff mehr Vorbereitungszeit erfordert. Da große kriminelle Gruppen ihre Prozesse effizienter gestalten, können sie heute jeden ins Visier nehmen – und kleine Unternehmen erhalten Angriffe, die für ihre Mitarbeitenden schwerer als Betrug zu erkennen sind.

Initial Access Broker als Spezialisierung im Untergrund

Große kriminelle Gruppen optimieren ihre Angriffe kontinuierlich – sie behandeln Cyberkriminalität wie ein Geschäft und arbeiten daran, sie profitabler zu machen. Eine Möglichkeit dazu ist der Einsatz externer Spezialisten, sogenannter Initial Access Broker.

Dabei handelt es sich um eine spezielle Art von Hackern, die sich ausschließlich darauf konzentrieren, den ersten Zugang zu einem Netzwerk oder Unternehmenskonto zu erhalten. Der zunehmende Einsatz dieser Spezialisten macht Phishing-Angriffe noch gefährlicher und für Benutzer noch schwieriger zu erkennen.

Gefälschte Unternehmensidentitäten als Vertrauensfalle

Da Nutzer vorsichtiger gegenüber E-Mails von unbekannten Absendern werden, geben sich Phishing-Angreifer zunehmend als bekannte Unternehmen aus. Eine Phishing-E-Mail sieht dann aus wie eine legitime Nachricht eines Unternehmens, das der Empfänger kennt oder mit dem er Geschäfte macht.

Amazon ist ein häufiges Ziel solcher Imitationsversuche – aber es trifft auch kleinere Unternehmen. So wurden beispielsweise Kundenlisten von Website-Hosting-Anbietern geknackt. Die betroffenen Kunden erhielten daraufhin E-Mails, die sie aufforderten, sich bei einem Konto anzumelden, um ein angeblich dringendes Problem zu beheben.

Ist dein Unternehmen ausreichend vor Phishing-Angriffen geschützt?

Eine mehrschichtige Strategie ist entscheidend, wenn es darum geht, dich gegen eine der größten Gefahren für dein Unternehmen zu schützen. Beginne mit einem Cybersicherheitsaudit, um deine aktuelle Sicherheitslage zu überprüfen und Verbesserungsmöglichkeiten zu ermitteln. Mehr dazu, welche Maßnahmen konkret helfen, erfährst du in unserem Artikel zu den 5 größten Schwachpunkten der IT-Sicherheit in Unternehmen.

Unsere IT-Experten von pirenjo.IT helfen dir in einem unverbindlichen 15-minütigen Telefonat gerne weiter. Wer früh handelt, vermeidet teure Ausfälle. Wer wartet, zahlt am Ende deutlich mehr.

Was ist der Unterschied zwischen Phishing und Spear-Phishing?

Phishing richtet sich wahllos an viele Empfänger gleichzeitig, während Spear-Phishing gezielt auf eine bestimmte Person oder ein bestimmtes Unternehmen zugeschnitten ist. Spear-Phishing ist schwerer zu erkennen, weil die Nachrichten persönliche Details enthalten und vertrauenswürdig wirken.

Was ist Smishing und wie erkenne ich es?

Smishing ist Phishing per SMS – Angreifer täuschen dabei häufig Paketbenachrichtigungen oder Kontowarnungen vor. Misstraue verkürzten URLs in unerwarteten Textnachrichten und ruf im Zweifel direkt beim Absender an.

Wie schützt pirenjo.IT Unternehmen in Stuttgart vor Phishing-Angriffen?

pirenjo.IT bietet Unternehmen in Stuttgart und der Region mehrschichtige Schutzlösungen – von E-Mail-Filterung und DNS-Schutz bis zu regelmäßigen Security-Awareness-Trainings für Mitarbeitende. Vereinbare ein unverbindliches 15-minütiges Erstgespräch, um deine aktuelle Sicherheitslage zu prüfen.

Was ist Business Email Compromise (BEC) und wie verbreitet ist es?

Bei BEC verschaffen sich Angreifer Zugang zu einem echten Geschäftskonto und versenden darüber täuschend echte Phishing-Nachrichten an Mitarbeitende, Kunden und Lieferanten. Wer die Absenderadresse kennt, vertraut der E-Mail sofort – das macht BEC besonders gefährlich.

Welche Phishing-Schutzmaßnahmen empfiehlt pirenjo.IT für KMU in Waiblingen?

Für kleine und mittelständische Unternehmen in Waiblingen empfiehlt pirenjo.IT mindestens E-Mail-Filterung, DNS-Schutz und halbjährliche Mitarbeiterschulungen zur Cybersicherheit. 43 % aller Datenschutzverletzungen treffen KMU – ein Basisschutz ist daher kein Luxus, sondern Pflicht.

So wichtig ist die Sicherheit virtualisierter Infrastrukturen

So wichtig ist die Sicherheit virtueller Infrastrukturen - Titelbild

Eine marode virtuelle Infrastruktur birgt Risiken für jedes Unternehmen. Und sie kann erhebliche Auswirkungen darauf haben, wie schnell du nach einem Angriff deine Daten wiederherstellst und den Betrieb wieder aufnimmst.

Viele Unternehmen nutzen heute eine virtualisierte Infrastruktur für eine einfachere Datenspeicherung. Dieser Ansatz ist physischen Lösungen aufgrund der größeren Flexibilität, der einfachen Bereitstellung und der günstigeren Preise überlegen.

Dieses Modell erfordert jedoch auch ein umfassendes Sicherheitskonzept. Das Risiko eines Datenverlusts ist deutlich größer, da viele Tools und Praktiken zum Schutz physischer Daten in der virtuellen Umgebung nahezu nutzlos sind. Virtuelle Bedrohungen sind anders – deshalb musst du über den traditionellen Perimeterschutz hinaus denken.

Dieser Artikel beleuchtet die drei häufigsten Sicherheitsprobleme bei der Virtualisierung und zeigt vier konkrete Maßnahmen, mit denen du deine Infrastruktur besser schützt.

Überlasse deine virtualisierte Infrastruktur nicht dem Zufall

Virtualisierungssicherheit ist für die Sicherheitsstrategie eines jeden Unternehmens von entscheidender Bedeutung. Wer virtuelle Umgebungen betreibt, muss die Sicherheit auf allen Ebenen berücksichtigen – nicht nur an der Oberfläche.

Wer seine virtuelle Infrastruktur mit denselben Mitteln schützt wie physische Server, schützt sie nicht – er schläft nur ruhiger.

– Christian Markus, Gründer pirenjo.IT

Angriffe von außen als reale Gefahr

Angriffe von außen stellen eine echte Bedrohung für virtualisierte Infrastrukturen dar. Wenn Hacker in deine Host-Level- oder Serververwaltungssoftware eindringen, können sie leicht auf andere wichtige Teile deines Systems zugreifen.

Sie können zum Beispiel einen neuen Benutzer anlegen und diesem Administratorrechte zuweisen – diese Berechtigung ermöglicht es Cyberkriminellen, sensible Daten deines Unternehmens zu erlangen oder zu zerstören.

File Sharing und Copy-Pasting als Einfallstor

Das Filesharing von Host und virtueller Maschine (VM) ist normalerweise deaktiviert. Das Gleiche gilt für das Kopieren und Einfügen von Elementen zwischen der Remote-Verwaltungskonsole und der VM. Du kannst die Standardeinstellungen ändern, indem du das ESXi-Hostsystem anpasst – diese Maßnahme wird jedoch nicht empfohlen.

Wenn sich ein Hacker Zugang zu deiner Verwaltungskonsole verschafft, kann er Daten außerhalb deiner virtuellen Umgebung kopieren oder Malware in deiner virtuellen Maschine installieren. Kein Zugriff. Kein Copy-Paste. Sondern strikte Trennung.

Viren und Ransomware als häufigste Angriffsvektoren

Virtuelle Maschinen sind anfällig für viele Angriffe, wobei Ransomware zu den beliebtesten zählt. Aus diesem Grund ist es wichtig, regelmäßig Backups deiner Daten zu erstellen und sie an einem Ort zu speichern, an dem sie nicht von Hackern verschlüsselt werden können.

Versäumst du Backups, kannst du in eine Situation geraten, in der Hacker Geld für die Entschlüsselung deiner Daten verlangen. Die Wiederherstellung einer VM ist auch mit regelmäßigen Backups aufwendig – deshalb musst du deine Teammitglieder darüber aufklären, wie sie das Risiko von Ransomware und anderen Viren verringern können.

4 Maßnahmen zur Optimierung der Sicherheit deiner virtualisierten Infrastruktur

[IMAGE_BLOCK_0]

Viele unserer Kunden in der Region Stuttgart und Waiblingen kommen zu uns, nachdem ein erster Vorfall passiert ist. Prävention kostet einen Bruchteil davon.

– Christian Markus, Gründer pirenjo.IT

Über-Virtualisierung als unterschätztes Risiko

Die Über-Virtualisierung (engl. virtual sprawl) wird oft mit wachsenden virtuellen Umgebungen in Verbindung gebracht. Je mehr du expandierst, desto größer ist die Notwendigkeit, deine VMs zu sichern – die Anzahl der Maschinen kann jedoch deine Möglichkeiten dazu übersteigen.

Um diese virtuelle Auswucherung in den Griff zu bekommen, führe jederzeit ein Verzeichnis aller deiner Maschinen und richte Kontrollpunkte mit standortübergreifender Überwachung ein. Überwache die IP-Adressen, die Zugriff auf deine VMs haben, und richte sowohl lokale als auch externe Backups ein.

Prüfe deine virtuelle Umgebung regelmäßig, halte ein zentrales Protokoll über alle Hardware-Aktionen und erstelle einen Patch-Wartungsplan für alle Rechner, um sie auf dem neuesten Stand zu halten.

Konfigurationsfehler bei der Ersteinrichtung vermeiden

Wenn du virtuelle Server verwendest, riskierst du durch Konfigurationsfehler einiges. Bei der Ersteinrichtung musst du deshalb darauf achten, dass keine Sicherheitsrisiken bestehen – dazu gehören unnötige Ports, nutzlose Dienste und ähnliche Schwachstellen. Andernfalls erben alle deine virtuellen Maschinen dieselben Probleme.

Viele Unternehmen haben schlechte virtuelle Netzwerkkonfigurationen. Du kannst das vermeiden, indem du sicherstellst, dass alle virtuellen Anwendungen, die den Host aufrufen (und umgekehrt), ordnungsgemäß segmentiert sind. Das gilt auch für Datenbanken und alle Webdienste.

Die meisten Virtualisierungsplattformen bieten nur drei Switch-Sicherheitseinstellungen: gefälschte Übertragungen (forged transmits), MAC-Adressänderungen und Promiscuous Mode. Für virtuelle Systeme, die sich mit anderen Netzwerkbereichen verbinden, gibt es keinen Schutz.

Untersuche deshalb jede Virtualisierungsplattform, die diese Art von Kommunikation zulässt, einschließlich aller Speicherlecks, Copy-Paste-Funktionen und Gerätetreiber – und stelle die Systemüberwachungsfunktionen so ein, dass diese Bereiche aktiv überwacht werden.

Alle Teile der Infrastruktur absichern

Sichere alle Teile deiner Infrastruktur ordnungsgemäß ab. Dazu gehören die physischen Komponenten wie Switches, Hosts, physischer Speicher und Router sowie virtuelle und Gastsysteme. Vergiss dabei auch nicht deine Cloud-Systeme.

Installiere die neueste Firmware für deine Hosts – die virtualisierte Infrastruktur muss über die neuesten Sicherheits-Patches verfügen, also halte alle deine VMware-Tools auf dem neuesten Stand. Deine aktiven Netzwerkelemente wie Router, Switches und Lastverteiler sollten ebenfalls die neueste Firmware verwenden.

Plane Patch-Installationen für alle Betriebssysteme außerhalb der Arbeitszeiten mit automatischen Neustarts. Und installiere in allen virtualisierten Umgebungen eine zuverlässige Anti-Malware- und Anti-Virus-Software, die du regelmäßig aktualisierst.

Backup-Strategie als Überlebensfaktor

Ordnungsgemäße Disaster Recovery (DR) und Backup-Pläne sind entscheidend dafür, dass dein Unternehmen nach einem Angriff weiterarbeiten kann. Sowohl deine physischen als auch deine virtuellen Komponenten können durch Hackerangriffe oder andere Ereignisse gleichermaßen beschädigt werden.

Richte einen DR-Standort in einem weit entfernten Rechenzentrum oder in der Cloud ein. Auf diese Weise verminderst du das Risiko, für längere Zeit nicht produktiv sein zu können, wenn deine wichtigen Daten kompromittiert werden.

Erstelle außerdem ein Backup deiner VMs und deiner physischen Server. Du kannst sowohl deine physischen Systeme unter Windows oder Linux als auch deine VMs unter jedem Betriebssystem sichern. Erstelle mindestens drei Kopien deiner Daten, bewahre zwei davon an verschiedenen virtuellen Orten auf – und stelle sicher, dass du ein Backup außerhalb des Unternehmens hast. Wer noch einen draufsetzt, dupliziert seine VMs für Notfälle in einem anderen Rechenzentrum. Mehr zur richtigen Backup-Strategie findest du in unserem pragmatischen Leitfaden für KMU.

Räume der Sicherheit deiner virtuellen Infrastruktur Priorität ein

Wer der Sicherheit der virtualisierten Infrastruktur bisher wenig Bedeutung beigemessen hat, sollte das jetzt ändern. Angesichts der Vielzahl möglicher Bedrohungen ist der Schutz deiner VMs vor unbefugter Datenfreigabe, Viren und anderen Angriffen entscheidend.

Alle Aspekte deiner physischen und virtuellen Komponenten müssen geschützt werden. Wer IT-Sicherheit als Nebensache behandelt, zahlt im Ernstfall den vollen Preis. Wer sie als Grundlage versteht, schützt Betrieb, Daten und Planbarkeit gleichermaßen.

Du kannst unsere IT-Experten von pirenjo.IT für ein 15-minütiges Gespräch kontaktieren – wir besprechen gemeinsam, wie du die Sicherheit deiner virtualisierten Infrastruktur auf das nächste Level bringst.

Was sind die größten Sicherheitsrisiken bei virtualisierten Infrastrukturen?

Die häufigsten Risiken sind externe Angriffe auf die Serververwaltungssoftware, Konfigurationsfehler bei der Ersteinrichtung und Ransomware-Angriffe auf virtuelle Maschinen. Wer diese drei Bereiche absichert, schließt die kritischsten Einfallstore.

Wie viele Backup-Kopien sollte ich von meinen virtuellen Maschinen erstellen?

Erstelle mindestens drei Kopien deiner Daten, bewahre zwei davon an verschiedenen Orten auf – und eine davon außerhalb des Unternehmens. Diese 3-2-1-Regel gilt für physische wie für virtuelle Systeme gleichermaßen.

Unterstützt pirenjo.IT Unternehmen in Stuttgart bei der Absicherung virtualisierter Infrastrukturen?

Ja, pirenjo.IT betreut Unternehmen in Stuttgart und der gesamten Region beim Aufbau und der laufenden Absicherung virtualisierter Umgebungen. Vereinbare ein kostenloses 15-minütiges Erstgespräch, um deinen konkreten Bedarf zu besprechen.

Was ist virtual sprawl und warum ist er ein Sicherheitsrisiko?

Virtual sprawl bezeichnet unkontrolliertes Wachstum virtueller Maschinen, das die Übersicht und Verwaltbarkeit übersteigt. Je mehr VMs ohne Kontrolle laufen, desto größer ist die Angriffsfläche – und desto schwieriger wird ein vollständiges Backup.

Können Unternehmen in Waiblingen kurzfristig einen IT-Sicherheitscheck für ihre virtuelle Infrastruktur buchen?

Ja, pirenjo.IT bietet von Waiblingen aus kurzfristige IT-Sicherheitschecks für virtualisierte Umgebungen an. Über Calendly lässt sich ein erster Termin direkt online buchen.

Onlinekonten schützen: 6 Tipps gegen Angriffe

Wie Sie Ihre Online-Konten vor Angriffen schützen können - Titelbild.

Gestohlene Anmeldedaten sind im Dark Web eine heiße Ware. Für gehackte Social-Media-Konten werden zum Beispiel zwischen 30 und 80 Dollar pro Stück gezahlt. Laut dem Bericht von IBM Security über die Kosten von Datenschutzverletzungen sind kompromittierte Anmeldedaten inzwischen weltweit die häufigste Ursache für Sicherheitsverstöße dieser Art.

Die Kompromittierung eines privaten oder geschäftlichen Cloud-Kontos kann sehr kostspielig sein – Ransomware-Infektionen, Identitätsdiebstahl und Richtlinienverstöße sind nur einige der Folgen. Erschwerend kommt hinzu: 34 % der Menschen teilen Passwörter mit Kollegen, 44 % verwenden dieselben Passwörter für berufliche und private Konten, und 49 % speichern Passwörter in ungeschützten Klartextdokumenten.

Cloud-Konten sind mehr denn je dem Risiko einer Sicherheitsverletzung ausgesetzt. Es gibt aber konkrete Maßnahmen, mit denen du deine Onlinekonten wirksam schützen kannst – von MFA über Passwort-Manager bis hin zu Browser-Einstellungen und Gerätesicherheit.

Wer seine Konten nicht aktiv absichert, überlässt Kriminellen die Arbeit. MFA, ein Passwort-Manager und wachsame Browser-Einstellungen kosten wenig Zeit – und verhindern im Zweifel den größten Schaden.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Die Multi-Faktor-Authentifizierung (MFA) ist die beste Methode zum Schutz von Cloud-Konten. Obwohl sie nicht ausfallsicher ist, verhindert sie laut einer von Microsoft zitierten Studie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Eine zweite Komponente zur Anmeldung – in der Regel die Eingabe eines Codes, der an dein Telefon gesendet wird – erhöht die Sicherheit deines Kontos erheblich. In den meisten Fällen hat ein Angreifer keinen Zugang zu deinem Gerät, das den MFA-Code empfängt, und kommt damit nicht weiter.

Die kurze Unannehmlichkeit dieses zusätzlichen Schritts ist das Plus an Sicherheit mehr als wert.

Passwort-Manager als sicherer Speicherort

Eine der häufigsten Schwachstellen: Passwörter werden unsicher gespeichert – zum Beispiel in einem ungeschützten Word- oder Excel-Dokument oder in den Kontakten auf dem PC oder Telefon. Kriminelle wissen das und nutzen es gezielt aus.

Mit einem Passwort-Manager hast du einen zentralen Ort, an dem du alle deine Passwörter verschlüsselt und sicher speicherst. Du musst dir nur ein einziges starkes Hauptpasswort merken, um auf alle anderen zuzugreifen.

Passwort-Manager füllen deine Anmeldedaten in vielen Browsern automatisch aus – bequem und geräteübergreifend. Kein Klartextdokument, kein Risiko.

Datenschutz- und Sicherheitseinstellungen als unterschätzte Schwachstelle

Hast du dir die Zeit genommen, die Sicherheitseinstellungen in deinen Cloud-Tools zu überprüfen? Eine der häufigsten Ursachen für Sicherheitsverletzungen bei Cloud-Konten sind Fehlkonfigurationen – Einstellungen, die nicht richtig gesetzt wurden, um ein Konto zu schützen.

Lass die Sicherheitseinstellungen nicht einfach auf den Standardwerten – diese sind oft unzureichend. Überprüfe die Einstellungen deiner Cloud-Anwendungen und passe sie an, damit dein Konto ordnungsgemäß geschützt ist.

Browser-Warnungen vor geleakten Passwörtern aktiv nutzen

Auch mit einwandfreier Passwortsicherheit können deine Zugangsdaten gefährdet sein. Das passiert, wenn die Datenbank eines Händlers oder Cloud-Dienstes, den du nutzt, kompromittiert und die Daten gestohlen werden. Diese geleakten Passwörter landen schnell im Dark Web – ohne dass du es merkst.

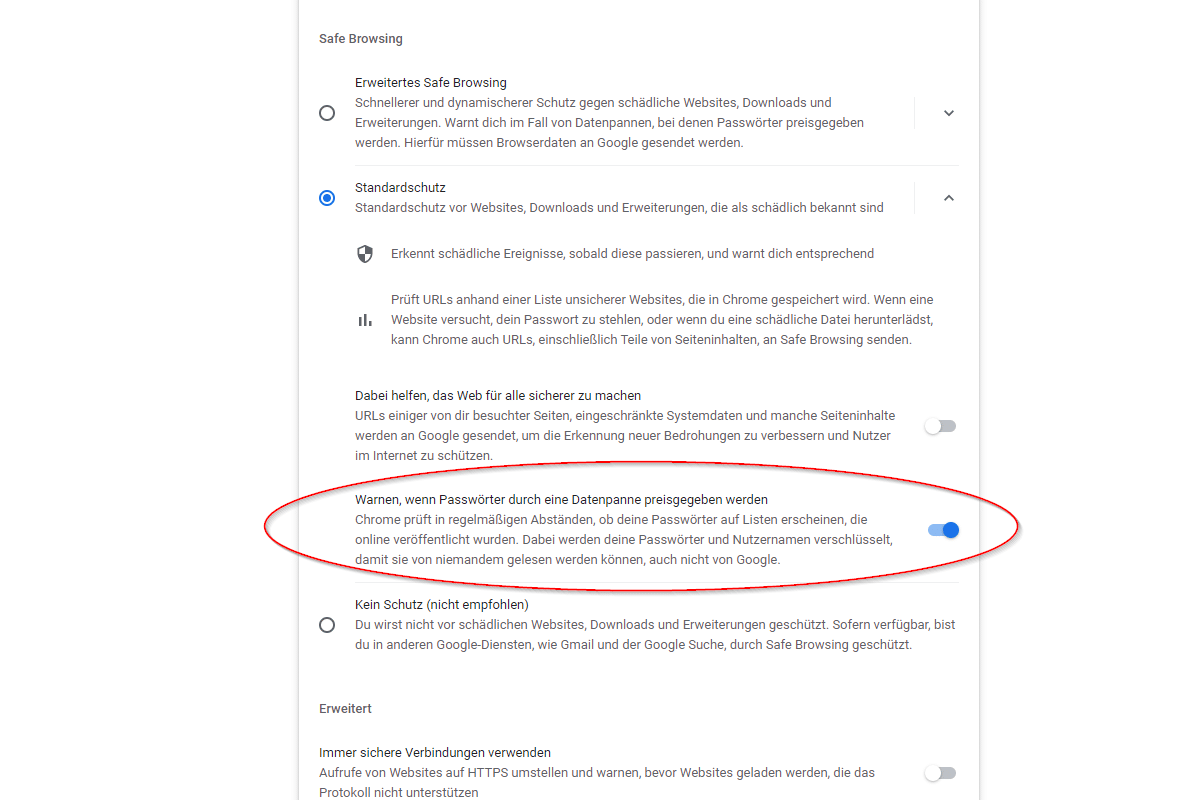
Da dieses Problem weit verbreitet ist, haben Browser wie Chrome und Edge Funktionen zur Warnung vor geleakten Passwörtern eingebaut. Alle Passwörter, die du im Browser speicherst, werden überwacht – und wenn sie nicht mehr sicher sind, erhältst du eine Warnmeldung beim nächsten Einsatz.

Mit bestimmten Einstellungen des Browsers können Sie Ihre Online-Konten besser schützen.

Browser haben meist Einstellungen, die vor geleakten Passwörtern warnen. Hier am Beispiel von Chrome.

Prüfe den Passwortbereich deines Browsers – du musst diese Funktion möglicherweise erst aktivieren. So erfährst du schnellstmöglich, wenn ein Passwort preisgegeben wurde, und kannst es umgehend ändern.

Kein Passwort in öffentlichem WLAN – nie

Wann immer du dich in einem öffentlichen WLAN aufhältst, solltest du davon ausgehen, dass jemand deinen Datenverkehr überwacht. Angreifer halten sich gerne an öffentlichen Hotspots in Flughäfen, Restaurants und Cafés auf, um sensible Daten wie Anmeldekennwörter abzufangen.

Gib niemals ein Passwort, eine Kreditkartennummer oder andere sensible Daten ein, wenn du mit einem öffentlichen WLAN verbunden bist. Schalte entweder das WLAN aus und nutze die Mobilfunkverbindung deines Telefons, oder verwende eine VPN-App, die die Verbindung verschlüsselt.

Gerätesicherheit als Grundlage für Kontoschutz

Wenn es einem Angreifer gelingt, mithilfe von Malware in dein Gerät einzudringen, kann er oft auch ohne Passwort auf deine Konten zugreifen. Denk daran, wie viele Apps du auf deinen Geräten öffnen kannst, bei denen du bereits eingeloggt bist.

Um zu verhindern, dass ein Konto über eines deiner Geräte geknackt wird, brauchst du eine solide Gerätesicherheit. Dazu gehören ein zuverlässiger Virenschutz mit Anti-Malware-Funktion, aktuelle Software und Betriebssysteme, und ein durchdachter Phishing-Schutz – etwa durch E-Mail-Filter und DNS-Filter.

Du suchst nach Sicherheitslösungen für Passwörter und Cloud-Konten?

Überlass deine Online-Konten nicht diesen Risiken. Wir helfen dir bei der Überprüfung der IT-Sicherheit deiner aktuellen Cloud-Konten und geben dir hilfreiche Empfehlungen. Melde dich jetzt zu einem unverbindlichen 15-minütigen Gespräch mit unseren IT-Experten von pirenjo.IT an!

Was ist Multi-Faktor-Authentifizierung und warum ist sie so wichtig?

MFA fügt nach dem Passwort eine zweite Sicherheitsstufe hinzu – zum Beispiel einen Code per SMS oder App. Laut Microsoft verhindert sie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Welcher Passwort-Manager ist für Unternehmen empfehlenswert?

Bewährte Lösungen für Unternehmen sind unter anderem 1Password, Bitwarden und KeePass. Achte darauf, dass der Manager Ende-zu-Ende-Verschlüsselung bietet und sich in bestehende Systeme integrieren lässt.

Wie können Unternehmen in Stuttgart ihre Cloud-Konten professionell absichern lassen?

pirenjo.IT aus Waiblingen betreut Unternehmen im Großraum Stuttgart bei der Überprüfung und Absicherung von Cloud-Konten – von der MFA-Einrichtung bis zur Konfigurationsprüfung. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Wie erkenne ich, ob mein Passwort im Dark Web aufgetaucht ist?

Browser wie Chrome und Edge warnen dich automatisch, wenn gespeicherte Passwörter in bekannten Datenlecks auftauchen. Zusätzlich kannst du die Website HaveIBeenPwned.com nutzen, um E-Mail-Adressen gezielt zu prüfen.

Bietet pirenjo.IT in Waiblingen auch Schulungen zur Passwortsicherheit für Teams an?

Ja, pirenjo.IT bietet Security-Awareness-Trainings für Mitarbeitende im Raum Waiblingen und Stuttgart an – praxisnah, ohne Fachjargon und direkt auf den Arbeitsalltag zugeschnitten.

Mache dein VoIP-Netzwerk bombensicher

VoIP-Telefon als Teil eines VoIP-Netzwerks.

Kaum ein Telefonsystem in einem Unternehmen übertrifft VoIP, wenn es um Effizienz und Flexibilität geht. Allerdings ist es nicht immun gegen Cyberangriffe. Hier erfährst du, wie du dein VoIP-Netzwerk so gut wie möglich sichern kannst.

Welche Art von Kommunikationssystem verwendest du in deinem Unternehmen? Viele moderne Unternehmen sind inzwischen auf das Voice Over Internet Protocol (VoIP) umgestiegen – eine Technologie, die es Mitarbeitenden ermöglicht, Anrufe ausschließlich über die Internetverbindung zu tätigen.

VoIP bringt handfeste Vorteile mit sich: niedrigere Betriebskosten, mehr Komfort als bei herkömmlichen Diensten, bessere Erreichbarkeit, höhere Skalierbarkeit und Multitasking-Fähigkeit. Dazu kommen fortschrittliche Funktionen für Teams jeder Größe, vollständige Mobilität und hervorragende Sprachqualität.

VoIP-Systeme haben jedoch eine entscheidende Schwachstelle: Cyberangriffe. Dieser Artikel zeigt dir, welche Bedrohungen für dein VoIP-Netzwerk relevant sind und mit welchen Maßnahmen du dich effektiv schützt.

Die häufigsten Bedrohungen für VoIP-Systeme

[IMAGE_BLOCK_0]

Alle VoIP-Systeme benötigen eine stabile Internetverbindung – und genau diese Abhängigkeit macht sie anfällig für verschiedene Sicherheitsprobleme.

Denial of Service als Verfügbarkeitsrisiko

Denial-of-Service-Angriffe (DoS) gehören zu den häufigsten Bedrohungen für VoIP-Systeme. Ziel ist es, einen Computer oder ein Netzwerk so zu überlasten, dass er für legitime Nutzer nicht mehr erreichbar ist. Call Center spüren das durch sinkende Anrufqualität, eingeschränkte Erreichbarkeit und höhere Latenz.

War Dialing als Einfallstor ins Netz

Beim War Dialing bringen Angreifer die Nebenstellenanlage unter ihre Kontrolle und scannen nach anderen Telefonnetzen. So können Hacker Nummern wählen und sich mit Modems sowie weiteren Nebenstellen verbinden.

Gebührenbetrug trifft direkt die Bilanz

Beim Gebührenbetrug (Toll Fraud) tätigen Angreifer vom bestehenden System des Unternehmens aus Anrufe an externe Leitungen. Sie wählen teure internationale Nummern, die hohe Kosten für dein Unternehmen verursachen – während die Betrüger selbst die horrenden Verbindungsgebühren kassieren.

Phishing zielt auf sensible Zugangsdaten

Phishing ist eine weit verbreitete Bedrohung, bei der Angreifer betrügerische Nachrichten versenden, um Opfer zur Preisgabe sensibler Informationen zu verleiten. Oft geben ahnungslose Mitarbeitende dabei Passwörter, interne IP-Adressen und ähnliche Daten preis.

Malware öffnet die Hintertür ins Netzwerk

Bei Malware-Angriffen installieren Angreifer per E-Mail oder Telefon bösartige Software im System. Eine infizierte Datei wird über das Netzwerk übertragen mit dem Ziel, Informationen zu stehlen oder zu manipulieren.

Haben VoIP-Hacker das System erst mit Malware infiziert, können sie ins Netzwerk eindringen und auf wichtige Geschäftsinformationen zugreifen.

Abfangen von Anrufen bedroht die Vertraulichkeit

Angreifer nutzen ungesicherte Netzwerke, um den SIP-Verkehr (Session Initiation Protocol) abzufangen – das Protokoll, das Echtzeit-Sprach- und Videositzungen einleitet, aufrechterhält und beendet. Ein Opfer eines solchen Abhörangriffs kann etwa auf eine andere Leitung umgeleitet werden, die vom Hacker kontrolliert wird.

6 Maßnahmen für mehr VoIP-Sicherheit

Angesichts der vielfältigen Bedrohungen ist es wichtig, deine VoIP-Sicherheit so schnell wie möglich zu optimieren. Die folgenden sechs Maßnahmen sind ein solider Startpunkt.

VoIP-Sicherheit fängt nicht mit teurer Technologie an – sie fängt damit an, dass du weißt, wo deine Angriffsflächen liegen.

– Christian Markus, Gründer pirenjo.IT

Firewall als erste Verteidigungslinie

Sichere Firewalls sind für alle VoIP-Systeme unverzichtbar. Deine VoIP-Software- und Hardware-Firewalls müssen den ein- und ausgehenden Datenverkehr kontinuierlich scannen und auf Bedrohungen prüfen.

Taucht Spam oder eine andere Bedrohung auf, erkennt die Firewall diese und übernimmt die Kontrolle – so ist dein System geschützt, bevor der Angriff Schaden anrichten kann. Eine gut konfigurierte Firewall stellt außerdem sicher, dass deine gesendeten Datenpakete ungehindert übertragen werden.

Starke Passwörter als Mindeststandard

Dein VoIP-System muss genauso konsequent geschützt werden wie jede andere Plattform, auf der du sensible Daten verarbeitest. Das bedeutet: starke, regelmäßig aktualisierte Passwörter – mindestens 12 Zeichen, bestehend aus Zahlen, Groß- und Kleinbuchstaben sowie Sonderzeichen.

Lege das Passwort direkt bei der Einrichtung deines VoIP-Systems fest. Viele VoIP-Telefone werden mit öffentlich bekannten Standardpasswörtern ausgeliefert – ändere diese sofort nach der Inbetriebnahme.

Anrufbeschränkungen reduzieren das Betrugsrisiko

Viele VoIP-Angriffe laufen über Gebührenbetrug. Wenn dein Unternehmen eher lokal tätig ist, kannst du die Option für Auslandsgespräche deaktivieren – das schützt dich vor teuren Rechnungen, die du nicht verursacht hast.

Lass deinen VoIP-Dienst bestimmte Vorwahlen für kostenpflichtige Anrufe sperren, um diese Betrugsmasche gezielt zu blockieren.

Mitarbeitende als entscheidender Sicherheitsfaktor

Viele VoIP-Angriffe sind auf unbedachtes Handeln zurückzuführen. Schule dein Team darin, wie es seine Arbeit erledigt, ohne dabei die Sicherheit des Systems zu gefährden. Mitarbeitende sollten wissen, wie sie ungewöhnliche Netzwerkaktivitäten erkennen, sicher mit Passwörtern umgehen und verdächtiges Verhalten melden.

Eine einmalige Schulung bei der Einarbeitung reicht dafür nicht aus. Führe regelmäßige Trainings durch – nur so bleibt dein VoIP-System dauerhaft sicher. Mehr dazu, wie du Awareness im Team aufbaust, zeigt dir dieser Artikel: Awareness Training für Mitarbeiter.

Webinterface abschalten, wenn nicht benötigt

Idealerweise deaktivierst du die für dein VoIP-System verwendete Weboberfläche. Die Nutzung von Telefonen über einen Desktop-Computer eröffnet Angreifern eine zusätzliche Angriffsfläche. Es reicht, wenn ein einziger Telefonnutzer Opfer eines Angriffs wird – und das gesamte System liegt offen.

Wenn die Weboberfläche nicht zwingend notwendig ist, sichere sie konsequent ab oder deaktiviere sie vollständig.

VPN für Mitarbeitende im Home-Office

Virtuelle private Netzwerke (VPNs) verschlüsseln den Datenverkehr unabhängig vom Standort deiner Mitarbeitenden. Richtest du ein VPN für externe Mitarbeitende ein, vermeidest du Datenlecks und Datenschutzverletzungen – und die Gesprächsqualität bleibt dabei unbeeinträchtigt. Wie du beim Thema Cyberangriffe noch besser aufgestellt bist, erklärt der Artikel Wie du dein VPN auswählst, um den Schutz vor Cyberangriffen zu erhöhen.

Kontrolle über deine VoIP-Sicherheit zurückgewinnen

VoIP-Systeme sind eine starke Alternative zum Festnetzanschluss – mehr Funktionen, mehr Flexibilität, ein Bruchteil der Kosten. Die Abhängigkeit vom Internet macht sie aber auch angreifbar.

Hast du gerade ein VoIP-Netzwerk eingerichtet oder planst du die Einführung eines solchen Systems, sollte die Absicherung oberste Priorität haben. Geh nicht das Risiko ein, Opfer von Toll Fraud, Malware, Phishing und anderen Angriffen zu werden. Die Maßnahmen aus diesem Artikel helfen dir, dein Unternehmen gezielt zu schützen.

Bei Fragen zu VoIP-Systemen und deren Sicherheit helfen dir unsere IT-Experten von pirenjo.IT gerne in einem unverbindlichen 15-minütigen Gespräch weiter.

Welche Bedrohungen sind für VoIP-Systeme in kleinen Unternehmen am gefährlichsten?

Toll Fraud, Phishing und DoS-Angriffe sind die häufigsten Bedrohungen. Achte besonders auf ungewöhnliche Anrufmuster und stelle sicher, dass Auslandsverbindungen nur für wirklich benötigte Ziele freigeschaltet sind.

Wie schütze ich mein VoIP-System vor Gebührenbetrug?

Lass deinen VoIP-Anbieter kostenpflichtige Vorwahlen und internationale Verbindungen sperren, sofern du sie nicht benötigst. Kombiniere das mit starken Passwörtern und regelmäßigen Zugriffskontrollen.

Welchen VoIP-Schutz empfiehlt pirenjo.IT für Unternehmen in Stuttgart?

Für Unternehmen in Stuttgart empfehlen wir eine Kombination aus Managed Firewall, VPN für externe Mitarbeitende und regelmäßigen Security-Audits – abgestimmt auf die jeweilige Infrastruktur vor Ort.

Brauche ich für VoIP-Sicherheit eine eigene IT-Abteilung?

Nein – du brauchst keine eigene IT-Abteilung. Ein erfahrener Managed-Service-Partner übernimmt Monitoring, Updates und Incident Response für dich.

Kann pirenjo.IT VoIP-Systeme für Unternehmen in Waiblingen einrichten und absichern?

Ja – pirenjo.IT betreut Unternehmen in Waiblingen und der Region Rems-Murr bei der Einrichtung, Konfiguration und laufenden Absicherung von VoIP-Systemen, inklusive Firewall-Integration und Mitarbeiterschulungen.

Wie OneNote die Zusammenarbeit im Team optimieren kann

Mit OneNote die Zusammenarbeit im Team optimieren. Titelbild.

OneNote ist weit mehr als ein digitales Notizbuch – es ist ein leistungsstarkes Kollaborations-Tool, das Teams im Büro, im Homeoffice und an verteilten Standorten in Echtzeit vernetzt. Wer OneNote gemeinsam nutzen oder ein OneNote-Notizbuch freigeben möchte, kann damit die gesamte Informationsverarbeitung im Unternehmen spürbar vereinfachen. Notizen gehören für Geschäftsinhaber, Manager und Teams zum täglichen Arbeitsalltag. Herkömmliche Methoden wie Stift und Papier sind vertraut, aber zu langsam für moderne Unternehmen. Digitale Teams brauchen Lösungen, mit denen sie schneller, flexibler und ortsunabhängig arbeiten können. Dieser Artikel zeigt dir, welche Vorteile OneNote konkret bietet, wie du die kollaborativen Funktionen optimal einsetzt und warum das Tool 2026 besonders sinnvoll ist.

Warum auf OneNote setzen? Die wichtigsten Vorteile im Überblick

Mit OneNote kannst du nicht nur Notizen erstellen, sondern auch die gesamte Informationsverarbeitung in deinem Unternehmen vereinfachen. Laut aktuellen Studien zur digitalen Zusammenarbeit gehören Tools wie OneNote zu den meistgenutzten Produktivitätsanwendungen in kleinen und mittelständischen Unternehmen. Besonders im Raum Stuttgart und Waiblingen sehen wir bei pirenjo.IT immer wieder, wie Teams durch die richtige Nutzung von OneNote messbar effizienter werden.

Viele Teams nutzen OneNote zunächst nur als digitales Notizbuch – dabei steckt deutlich mehr drin. Wer die kollaborativen Funktionen einmal kennt, will nicht mehr zurück.

Christian Markus, Gründer pirenjo.IT

Echtzeitbearbeitung als Grundlage echter Teamarbeit

OneNote ist Teil der vollständig cloudbasierten Microsoft 365-Suite. Das bedeutet: Nutzer können Notizbücher und Dateien mit anderen Teammitgliedern oder Kunden in Echtzeit teilen. Mehrere Personen können Notizen gleichzeitig anzeigen und bearbeiten – egal ob im Büro, im Homeoffice oder unterwegs. Du kannst alle Änderungen an einer Datei lückenlos verfolgen und frühere Versionen bei Bedarf wiederherstellen. Mitarbeiter, die im ganzen Land oder international verteilt sind, können am selben Projekt arbeiten, ohne dass die Teamkommunikation leidet. Keine endlosen E-Mail-Ketten, keine langen Wartezeiten auf Antworten.

OneNote freigeben: So funktioniert die Freigabe für das Team

Um ein OneNote-Notizbuch freizugeben, öffnest du das gewünschte Notizbuch und klickst oben rechts auf „Freigeben“. Du kannst einzelne Personen per E-Mail-Adresse einladen oder einen Freigabe-Link erstellen, den du direkt an Kollegen weiterschickst. Dabei lässt sich genau steuern, ob die eingeladenen Personen das Notizbuch nur lesen oder auch bearbeiten dürfen. Für Teamstrukturen empfiehlt es sich, Notizbücher über Microsoft 365 oder SharePoint freizugeben – so bleibt die Verwaltung zentral und übersichtlich. Wer OneNote mit mehreren Personen nutzen möchte, sollte außerdem darauf achten, eine klare Struktur mit Abschnitten und Seiten von Anfang an festzulegen, damit das gemeinsame Notizbuch nicht unübersichtlich wird.

Schutz sensibler Informationen

Online-Zusammenarbeit und die gemeinsame Nutzung sensibler Daten sind immer mit einem gewissen Sicherheitsrisiko verbunden – das gilt besonders für Software auf Mobilgeräten. OneNote verfügt über eine Reihe von Sicherheitsfunktionen, die deine Daten zuverlässig vor dem Zugriff durch Dritte schützen. So kannst du bestimmte Abschnitte mit Passwörtern sperren, während alle Informationen durch Verschlüsselung gesichert sind. Passwortgeschützte Dokumente sperrt die Software automatisch, wenn sie längere Zeit inaktiv bleiben – ein wichtiger Schutz gegen Datenlecks im Büroalltag. In Kombination mit den Sicherheitsrichtlinien von Microsoft 365 sowie den erweiterten Compliance-Funktionen, die Microsoft laufend weiterentwickelt, ist OneNote auch für den Einsatz in regulierten Branchen gut geeignet.

Integration in das Microsoft 365-Ökosystem

OneNote lässt sich mit Outlook synchronisieren, um E-Mail-Informationen direkt in die App zu übertragen – das spart täglich wertvolle Zeit. Darüber hinaus lässt es sich in zahlreiche Nicht-Microsoft-Anwendungen einbinden, darunter Zapier, Slack, Trello, Dropbox und Salesforce. Seit 2025 profitieren Microsoft 365-Nutzer zusätzlich von der tiefen Integration mit Microsoft Copilot. Die KI-gestützte Assistenzfunktion kann Notizen automatisch zusammenfassen, strukturieren und weiterverarbeiten – was den Alltag im Team nochmals deutlich vereinfacht. Wer Microsoft 365 bereits einsetzt, bekommt damit erheblich mehr aus OneNote heraus – ohne zusätzliche Lizenzen oder neue Tools. Mehr dazu findest du in unserem Artikel Microsoft Copilot einrichten und nutzen.

OneNote in Teams einbinden: Notizbücher direkt in Microsoft Teams integrieren

Eine der praktischsten Funktionen für moderne Teams ist die Möglichkeit, OneNote-Notizbücher in Microsoft Teams zu integrieren. So müssen Mitarbeiter nicht zwischen verschiedenen Anwendungen wechseln, sondern haben alle Informationen direkt im gewohnten Teams-Kanal zur Hand. Um ein OneNote-Notizbuch in Teams einzubinden, klickst du im gewünschten Kanal oben auf das Plus-Symbol und wählst „OneNote“ aus der Liste der verfügbaren Apps. Anschließend kannst du entweder ein bestehendes Notizbuch verknüpfen oder ein neues erstellen. Gerade für Projektteams, die ohnehin viel mit Microsoft Teams arbeiten, ist diese Kombination ein echter Effizienzgewinn – alle Meeting-Notizen, Aufgabenlisten und Dokumentationen sind sofort im richtigen Kontext abrufbar. Auch das direkte Bearbeiten funktioniert innerhalb von Teams ohne Umwege.

OneNote im Projektmanagement

OneNote ist besonders stark im Projektmanagement. Missverständnisse zwischen Teammitgliedern, Kommunikationsverzögerungen und unklare Aufgabenverteilungen – das sind die typischen Probleme, die Projektmanager kennen. Mit OneNote lassen sich viele dieser Herausforderungen schnell lösen. Projektmanager können Fortschritte einzelner Teammitglieder verfolgen, Zeitpläne aktualisieren, abgeschlossene Aufgaben abhaken und neue Aufgaben zuweisen – alles an einem zentralen Ort. In Kombination mit Microsoft Teams und Planner entsteht so ein leistungsstarkes Ökosystem, das den Projektalltag in kleinen und mittelständischen Unternehmen deutlich effizienter macht. Besonders 2026, da hybrides Arbeiten in vielen Unternehmen zur Norm geworden ist, zahlt sich diese zentrale Dokumentation mehrfach aus.

OneNote auf das nächste Level bringen – Tipps für die gemeinsame Nutzung

Wer OneNote bisher hauptsächlich solo eingesetzt hat, sollte die kollaborativen Funktionen gezielt erkunden. Die folgenden Tipps helfen dir, das Beste aus der Software herauszuholen – besonders wenn du OneNote gemeinsam nutzen oder mit mehreren Personen nutzen möchtest.

Schnelle Notizen als Zeitsparer in Meetings

Mit der Funktion „Schnelle Notiz“ kannst du in Sekundenschnelle Gedanken, Ideen oder Aufgaben festhalten, ohne erst ein Notizbuch öffnen zu müssen. Diese Notizen werden automatisch in einem Standardbereich gespeichert und können später sortiert und zugeordnet werden. Besonders in hektischen Meeting-Situationen ist das ein echter Zeitgewinn – du verlierst keine Idee mehr, weil das Notizbuch erst geladen werden muss. Über die Tastenkombination Windows + N lässt sich eine neue Schnellnotiz sogar starten, ohne OneNote vorher zu öffnen.

Notizbücher sinnvoll strukturieren

Damit das gemeinsame Notizbuch nicht schnell unübersichtlich wird, lohnt es sich, von Anfang an eine klare Struktur festzulegen. Nutze Abschnitte für verschiedene Themengebiete oder Projekte und Seiten für die einzelnen Inhalte. Farbcodes für Abschnitte helfen dabei, den Überblick zu behalten – besonders wenn mehrere Personen gleichzeitig in einem Notizbuch arbeiten. Eine bewährte Struktur, die wir bei pirenjo.IT unseren Kunden im Raum Stuttgart und Waiblingen empfehlen: ein Abschnitt pro laufendem Projekt, dazu ein zentraler Bereich für wiederkehrende Meetings und ein Archiv für abgeschlossene Themen.

Aufgaben mit Outlook verbinden

OneNote lässt sich eng mit Outlook verzahnen: Aufgaben, die du in OneNote mit einem To-Do-Tag markierst, können direkt als Outlook-Aufgaben synchronisiert werden. So hast du alle offenen Punkte an einem Ort und verlierst keine Aufgabe aus dem Blick, egal ob sie in einem Meeting-Notizbuch oder einer persönlichen Notiz entstanden ist. Diese Integration ist besonders praktisch, wenn dein Team Outlook als zentrales Kommunikationswerkzeug einsetzt.

Microsoft Copilot in OneNote nutzen

Seit dem Rollout von Microsoft Copilot in Microsoft 365 können Nutzer die KI-Funktionen direkt in OneNote verwenden. Copilot kann lange Meeting-Protokolle in wenigen Sekunden zusammenfassen, offene Aufgaben automatisch herausfiltern und Entwürfe für neue Inhalte erstellen. Für Teams, die OneNote intensiv für Dokumentation und Wissensmanagement einsetzen, ist das ein erheblicher Zeitgewinn. Falls du noch nicht weißt, wie du Copilot in deiner Microsoft 365-Umgebung einrichtest, hilft dir unser Team von pirenjo.IT gerne dabei.

Häufige Fragen zu OneNote in der Teamarbeit (FAQ)

Wie kann ich ein OneNote-Notizbuch freigeben?

Um ein OneNote-Notizbuch freizugeben, öffnest du das Notizbuch und klickst oben rechts auf „Freigeben“. Du kannst Personen direkt per E-Mail einladen oder einen Link erstellen, den du weiterschickst. Dabei legst du fest, ob die Empfänger nur lesen oder auch bearbeiten dürfen. Für Unternehmensumgebungen empfiehlt sich die Freigabe über Microsoft 365 oder SharePoint, da so die Berechtigungen zentral verwaltet werden können.

Wie binde ich OneNote in Microsoft Teams ein?

In Microsoft Teams kannst du OneNote-Notizbücher direkt als Registerkarte in einem Kanal einbinden. Klicke dazu auf das Plus-Symbol oben im gewünschten Kanal, suche nach „OneNote“ und wähle aus, ob du ein bestehendes Notizbuch verknüpfen oder ein neues erstellen möchtest. Das Notizbuch ist danach für alle Kanalmitglieder sichtbar und direkt in Teams bearbeitbar – ein Wechsel zur separaten OneNote-App ist nicht notwendig.

Kann ich OneNote mit mehreren Personen gleichzeitig nutzen?

Ja, OneNote unterstützt die gleichzeitige Bearbeitung durch mehrere Personen in Echtzeit. Alle Änderungen werden sofort synchronisiert und sind für alle freigegebenen Nutzer sichtbar. Du kannst außerdem nachvollziehen, wer welche Änderungen vorgenommen hat – die Autorenkennung wird direkt im Notizbuch angezeigt. Voraussetzung ist, dass das Notizbuch in der Cloud gespeichert ist, also über OneDrive oder SharePoint abgelegt wurde.

Ist OneNote für Unternehmen kostenlos?

OneNote ist als eigenständige App kostenlos verfügbar. Wer jedoch die vollen kollaborativen Funktionen, die Integration mit Teams, Outlook und SharePoint sowie die Copilot-Unterstützung nutzen möchte, benötigt eine Microsoft 365-Lizenz. Für Unternehmen ist Microsoft 365 Business Standard oder Business Premium in der Regel die sinnvollste Wahl. Bei pirenjo.IT beraten wir dich gerne, welche Lizenz für dein Team im Raum Stuttgart und Waiblingen am besten passt.

Wie sicher ist die gemeinsame Nutzung von OneNote im Unternehmen?

OneNote in Microsoft 365 nutzt die Sicherheitsinfrastruktur von Microsoft, einschließlich Verschlüsselung bei der Übertragung und im Ruhezustand. Zusätzlich können einzelne Abschnitte mit Passwortschutz versehen werden. Für Unternehmen mit erhöhten Compliance-Anforderungen – etwa in der Gesundheitsbranche oder im Finanzwesen – bietet Microsoft 365 Business Premium erweiterte Sicherheits- und Verwaltungsfunktionen, die auch den Einsatz von OneNote absichern. Sprich uns an, wenn du wissen möchtest, wie du OneNote sicher in deiner Unternehmensumgebung betreibst.

Fazit: OneNote gemeinsam nutzen lohnt sich 2026

OneNote hat sich längst von einem einfachen digitalen Notizbuch zu einem vollwertigen Kollaborations-Tool entwickelt. Wer OneNote mit mehreren Personen nutzt, OneNote-Notizbücher freigibt und direkt in Microsoft Teams integriert, schafft eine zentrale Wissensbasis, die das gesamte Team effizienter macht. In Kombination mit Microsoft Copilot wird OneNote 2026 noch leistungsfähiger – KI-gestützte Zusammenfassungen und automatische Aufgabenextraktion sparen täglich wertvolle Zeit. Als Microsoft-Partner im Raum Stuttgart und Waiblingen unterstützt dich pirenjo.IT bei der Einrichtung, Freigabe und optimalen Nutzung von OneNote in deinem Unternehmen. Meld dich gerne bei uns – wir schauen gemeinsam, wie OneNote bei euch den größten Mehrwert bringt.

Lohnt sich ein Update auf Windows 11?

Mann fragt sich selbst, ob sich ein Update auf Windows 11 lohnt.

Windows 11 ist seit einiger Zeit verfügbar – und viele Unternehmen fragen sich, ob sich das Update wirklich lohnt. Die kurze Antwort: Ja, aber mit ein paar Einschränkungen, die du kennen solltest.

Dieser Artikel zeigt dir, was Windows 11 neu macht, welche Funktionen Microsoft gestrichen hat, und ob das Update für deinen Betrieb sinnvoll ist. Außerdem findest du am Ende einen weiterführenden Artikel mit den 5 wichtigsten Fragen zu Windows 11.

Windows 11 – Was ist neu?

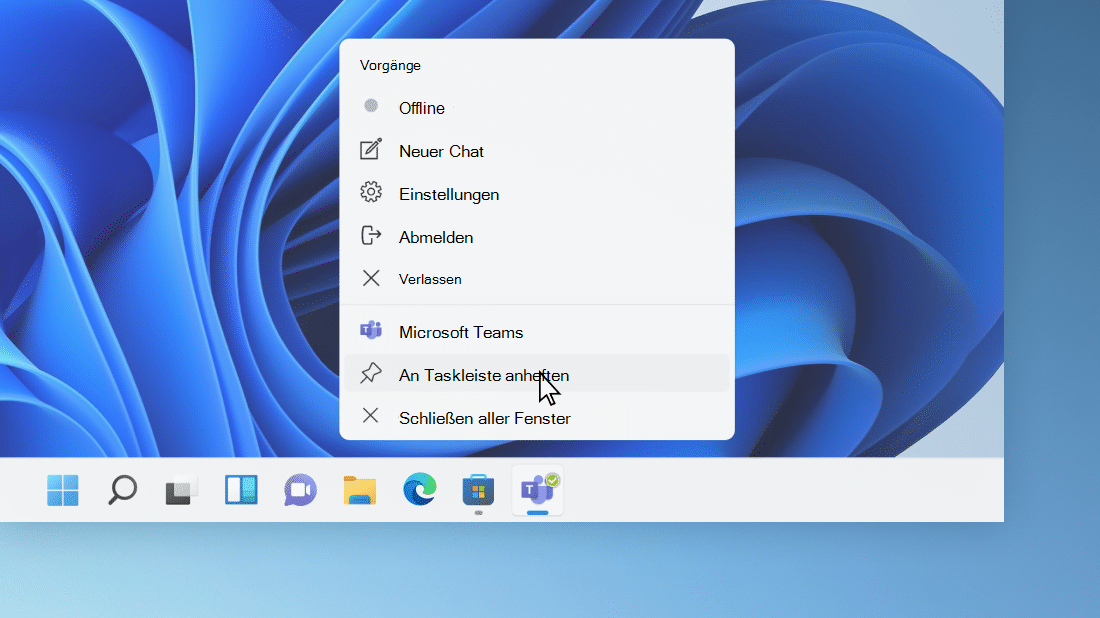
Beim Update auf Windows 11 bekommt man auch eine neue Taskleiste.

In der neuen Taskleiste von Windows 11 lassen sich auch weiterhin Apps anheften.

Die Eingewöhnung in Windows 11 ist für die meisten Nutzer kein Problem. Das Betriebssystem bringt mehrere Funktionen mit, die den Arbeitsalltag spürbar erleichtern.

– Christian Markus, Gründer pirenjo.IT

Neue Taskleiste

Frühere Windows-Versionen haben die bekannte Taskleiste, die manchmal etwas sperrig sein kann. Windows 11 bietet hier eine überarbeitete Lösung.

Die neue Taskleiste zeigt eine Liste der zuletzt verwendeten Cloud- und lokalen Dateien an. Du kannst Apps anheften, um den Zugriff zu verbessern, und eine integrierte Suchleiste nutzen.

Klare Linien und Widgets für Wetter, Fotos und Nachrichten machen die Leiste deutlich aufgeräumter als in Windows 10.

Fenster gruppieren und ausrichten

Mit den verbesserten Snap-Group- und Snap-Layout-Funktionen kannst du die Größe von Fenstern einfacher ändern und verwalten. Wichtige Anwendungen lassen sich gruppieren, um konzentriert zu arbeiten.

Die Nutzung ist intuitiv: Fahre einfach mit der Maus über die Maximieren-Schaltfläche der gewünschten App, um deine Layout-Optionen zu sehen. Du kannst zwischen verschiedenen Anordnungen wählen – zum Beispiel Raster mit vier Apps oder nebeneinander liegende Layouts.

Besonders praktisch ist das für alle, die mit zwei oder mehr Monitoren arbeiten. Du beseitigst die Unordnung schnell und behältst den Fokus auf deine Aufgaben.

Verbesserte Zugänglichkeit

Windows 11 macht Einstellungsänderungen deutlich zugänglicher. Die Systemsteuerung rufst du jetzt mit einem Klick in der Taskleiste auf – ähnlich wie bei Apples Kontrollzentrum.

Apps zeigen ästhetische, abgerundete Ecken, und in den Einstellungen findest du mehr Anpassungsoptionen. Blinde oder seheingeschränkte Nutzer profitieren von modernen Audiohinweisen, und neue Desktopdesigns reduzieren die Belastung der Augen bei langen Arbeitszeiten.

Außerdem hat Windows 11 die Spracheingabe überarbeitet. Du aktivierst sie mit einem einfachen Tastaturkürzel. Die Funktion unterstützt die meisten wichtigen Sprachen, darunter Englisch, Deutsch, Italienisch, Französisch, Spanisch, Chinesisch (vereinfacht) und Portugiesisch.

Die bessere Zugänglichkeit bedeutet, dass dein Team viele Einstellungen selbst vornehmen kann – ohne jedes Mal den IT-Dienstleister zu rufen.

Neuer App-Store

Windows 11 hat den App-Store grundlegend überarbeitet. Du findest universelle Apps genauso wie Anwendungen, die speziell mit deinen Geräten kompatibel sind. Die Plattform verarbeitet auch Programme von Drittanbietern und verwaltet die Installation von Apps aus dem Internet.

Notizen erstellen mit haptischem Feedback

Wenn du ein Gerät mit Touchscreen verwendest, ist das Anfertigen von Notizen in Windows 11 deutlich komfortabler. Die Funktion bietet haptisches Feedback, wenn du Linien auf dem Bildschirm zeichnest oder Haken in Kästchen setzt.

Ink Workspace erlaubt dir, bevorzugte Anwendungen hinzuzufügen, anstatt ausschließlich das Standard-Snipping-Tool und das Whiteboard zu verwenden. Sobald du deinen Stift zückst, hast du direkten Zugriff auf deine gewohnten Werkzeuge.

Welche Funktionen wurden weggelassen?

Insgesamt ist Windows 11 für die meisten Unternehmen gut geeignet. Bedenke aber, dass Microsoft einige Funktionen gestrichen hat, die in früheren Versionen fester Bestandteil waren.

Eingeschränkte Anpassung der Taskleiste

In Windows 10 konntest du die Taskleiste von der horizontalen Position nach links, rechts oder oben verschieben. In Windows 11 ist sie am unteren Rand des Bildschirms fixiert – und die Abmessungen lassen sich nicht anpassen.

Auch Uhrzeit und Datum lassen sich in der Taskleiste nicht mehr frei positionieren. In Windows 10 konntest du die Uhrfunktion in den Einstellungen einfach deaktivieren. Wer eine hohe Anpassungsfähigkeit gewohnt ist, wird diesen Verlust bemerken.

Kein Drag-and-Drop in der Taskleiste

In Windows 10 konntest du Dateien per Drag & Drop auf App-Symbole in der Taskleiste ziehen – zum Beispiel ein Word-Dokument direkt auf das Word-Symbol, um es zu öffnen. Diese Funktion ist in Windows 11 deaktiviert. Es gibt keine Möglichkeit, Programme oder Dateien per Drag & Drop auf die Taskleiste zu ziehen oder dort zu speichern.

Cortana nur noch im Hintergrund

Cortana ist der Sprachassistent von Microsoft – vergleichbar mit Siri, Alexa oder Google Assistant. In Windows 11 ist Cortana kein Teil der Systemeinrichtung mehr und taucht auch nicht im Startmenü auf.

Die Anwendung ist aber noch vorhanden – nur etwas versteckt. Du aktivierst sie über Einstellungen und dann Apps & Funktionen.

Eine sinnvolle Investition

Windows 11 ist nicht perfekt – einige gewohnte Funktionen fehlen. Trotzdem ist es eine solide Plattform, um die Produktivität in deinem Unternehmen weiterzuentwickeln.

Ob aufgeräumterer Desktop, bessere Fensterverwaltung oder überarbeitete Spracheingabe: Das Betriebssystem liefert in den meisten Bereichen echte Verbesserungen. Wer jetzt noch auf Windows 10 setzt, sollte den Hinweis zum Windows 11 Support-Ende im Blick behalten – der Wechsel wird früher oder später notwendig.

Hast du Fragen zur Einführung von Windows 11 in deinem Unternehmen? In einem kurzen Gespräch helfen die IT-Experten von pirenjo.IT dir dabei, den Umstieg reibungslos zu planen.

Kann ich direkt von Windows 10 auf Windows 11 upgraden?

Ja, das Upgrade ist kostenlos – vorausgesetzt, dein Gerät erfüllt die Mindestanforderungen von Windows 11, darunter TPM 2.0 und einen kompatiblen Prozessor. Prüfe das vorab mit dem PC-Integritätsprüfungs-Tool von Microsoft.

Welche Hardware-Anforderungen stellt Windows 11?

Windows 11 benötigt mindestens einen 1-GHz-Prozessor mit zwei Kernen, 4 GB RAM, 64 GB Speicher und einen TPM-2.0-Chip. Ältere Geräte ohne TPM 2.0 sind offiziell nicht kompatibel.

Unterstützt pirenjo.IT Unternehmen in Stuttgart beim Umstieg auf Windows 11?

Ja, pirenjo.IT begleitet Unternehmen in Stuttgart und der gesamten Region beim Rollout von Windows 11 – von der Kompatibilitätsprüfung bis zur Einrichtung der Arbeitsplätze.

Laufen ältere Business-Anwendungen unter Windows 11 noch stabil?

In den meisten Fällen ja – Windows 11 ist abwärtskompatibel zu Windows-10-Anwendungen. Prüfe trotzdem vorab kritische Branchensoftware auf Kompatibilität, bevor du das Update unternehmensweit ausrollst.

Bietet pirenjo.IT in Waiblingen auch Beratung zum Windows-11-Rollout für kleine Unternehmen an?

Ja, als IT-Systemhaus in Waiblingen berät pirenjo.IT auch kleine Unternehmen und Einzelkämpfer beim Windows-11-Umstieg – inklusive Zeitplan, Hardware-Check und Mitarbeiter-Einweisung.