Wie wird das Metaverse die Wirtschaft verändern?

Mann mit VR-Brille verändert die Wirtschaft durch das Metaverse.

Das neue Modewort ist „Metaverse“. Aber was bedeutet das eigentlich für Unternehmen? Ist es nur etwas, worüber sich Unternehmen der sozialen Medien Gedanken machen müssen? Wird das Metaverse tatsächlich die Wirtschaft verändern?

Laut Leuten wie dem CEO von Apple, Tim Cook, wird das Metaverse kommen. Er erklärte, dass „ein Leben ohne AR bald undenkbar sein wird“. Ob das nun eine kurzfristige oder langfristige Vorhersage ist – Unternehmen müssen darauf vorbereitet sein. Dieser Artikel zeigt dir, welche Bereiche das Metaverse konkret betreffen wird und was du jetzt wissen solltest.

Zunächst einmal muss man verstehen, was das Metaverse ist. Metaverse ist ein allgemeiner Begriff und kein geschützter Eigenname. Das Metaverse bezieht sich auf eine kollektive Weiterentwicklung des Internets zu einer virtuellen 3D-Umgebung. Es handelt sich dabei um eine Welt, in der verschiedene Orte miteinander verbunden sind. So treffen sich zum Beispiel bereits seit Jahrzehnten Menschen aus verschiedenen Ländern in Online-Spielen in einer virtuellen Welt.

Hat Facebook/Meta das Metaversum erfunden? Nein. Die Idee von vernetzten 3D-Welten gibt es schon seit Jahrzehnten. Mehrere Online-Gaming-Unternehmen haben sich ihren Bereich im Metaversum gesichert. Aber diese unterschiedlichen Umgebungen sind bislang wenig miteinander verbunden.

Was ist einer der ersten Vertreter des frühen Metaversums? Das war eine kurzlebige Software namens Adobe Atmosphere. Diese immersive 3D-Erfahrung umfasste miteinander verbundene Online-Welten und ermöglichte es auch, mit anderen Menschen zu chatten. Es war ein wenig vor seiner Zeit, zeigt aber, dass das Konzept des Metaversums schon seit einiger Zeit existiert.

Das Metaversum erfährt jetzt Aufmerksamkeit, weil die Technologie fortgeschritten ist. Sie hat begonnen, den Bedürfnissen einer solchen Welt gerecht zu werden – dazu gehören schnelle Internetverbindungen, immense Rechenleistung und eine Übertragungsmethode für 3D, die auf den meisten PCs funktioniert.

Sind wir schon am Ziel? Noch nicht ganz. Aber das Metaversum nimmt immer mehr Fahrt auf. Vor kurzem hat Microsoft eine Partnerschaft mit Meta angekündigt. Diese Partnerschaft soll Microsoft 365-Anwendungen in das Metaversum bringen – also Zusammenarbeit auf eine völlig neue Art und Weise. Microsoft stellt fest, dass 50 % der Generation Z und der Millennials erwarten, in den nächsten zwei Jahren einen Teil ihrer Arbeit im Metaverse zu erledigen.
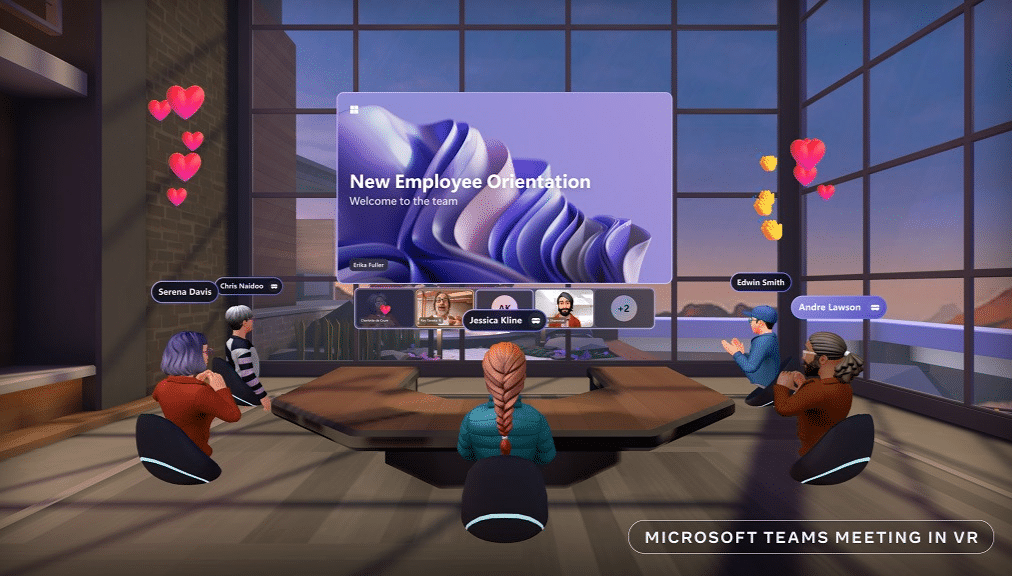
Teams Meeting in VR wird durch Metaverse die Wirtschaft verändern.

Microsoft arbeitet schon an der Integration von Teams ins Metaverse.

Welche Auswirkungen hat das Metaverse auf dein Unternehmen?

Mit Unternehmen wie Microsoft, die sich mit der Zukunft von AR/VR befassen, könnte dies bald Realität werden. Du kannst davon ausgehen, dass das Metaverse in den nächsten Jahren auch dein eigenes Unternehmen in irgendeiner Weise tangieren wird. Hier eine Vorschau darauf, was es beeinflussen könnte.

Wer heute die Entwicklung des Metaversums ignoriert, steht in fünf Jahren vor denselben Fragen wie jene, die 2005 noch keine Website für nötig hielten.

– Christian Markus, Gründer pirenjo.IT

Werbung im virtuellen Raum als nächste Pflichtdisziplin

Als das Internet zum ersten Mal eingeführt wurde, erkannten die Unternehmen nicht sofort sein Potenzial. Heute können sich die meisten Unternehmen nicht mehr vorstellen, ohne eine Website zu arbeiten. Sie ist eine Notwendigkeit für die Gewinnung von Kundenkontakten und die Umsetzung von Verkäufen.

Wenn sich das Metaverse als neue 3D-Variante des Internets durchsetzt, könnte es genauso wichtig sein. Das bedeutet, dass du dich mit Werbung in virtuellen Welten beschäftigen solltest. Möglicherweise kannst du auch deine eigene VR-Website oder einen Showroom erstellen.

Im Bereich der Werbung könnte das Metaverse die Wirtschaft durchaus stark beeinflussen. Wer früh dabei ist, sichert sich einen Vorsprung gegenüber dem Wettbewerb.

Kundenbetreuung im Metaverse

Als die Popularität der sozialen Medien zunahm, erkannten die Unternehmen, dass die Kunden sie nutzten, um zu kommunizieren. 79 % der Verbraucher erwarten, dass Unternehmen auf eine Nachricht in den sozialen Medien reagieren – und zwar innerhalb eines Tages.

Um diesem Bedarf gerecht zu werden, haben viele Unternehmen eine Präsenz in den sozialen Medien aufgebaut. Sie nutzen diese für das Marketing und um Anfragen von Kunden zu beantworten.

Das Metaverse könnte der nächste Schritt sein. Wenn die Menschen sich dort aufhalten, werden sie erwarten, dass sie mit den Unternehmen in diesem Raum interagieren – genau wie jetzt mit sozialen Netzwerken. Das bedeutet, dass du wissen musst, wie deine Kunden das Metaversum nutzen, während es wächst. Eine Frage zur Metaversum-Nutzung in einer Kundenumfrage könnte ein guter erster Schritt sein.

Mitarbeiterschulungen mit mehr Tiefe

Einer der angepriesenen Vorteile des Metaversums ist seine Fähigkeit, immersive Schulungen zu ermöglichen. Dies könnte die Ausbildungsmöglichkeiten für alle – vom Arzt bis zum Gabelstaplerfahrer – erheblich verbessern.

Überleg, wie eine VR-Welt die Ausbildung sicherer und effizienter machen kann. Eine Person könnte Aufgaben in einer virtuellen Welt gefahrlos üben, bevor sie diese im echten Leben ausführt. Das Metaverse bietet vielleicht noch nicht das, wonach du suchst. Aber bei der Geschwindigkeit des technologischen Fortschritts könnte es bereits in ein oder zwei Jahren so weit sein.

Zusammenarbeit im Remote-Team auf neuem Niveau

Virtuelle Meetings sind während der Pandemie stark angestiegen. Heute sind Besprechungen über Teams oder Zoom gang und gäbe. Die nächste Generation von Online-Teambesprechungen könnte in einer virtuellen Welt stattfinden.

Microsoft arbeitet bereits daran, seine Anwendungen in einen virtuellen Raum zu bringen. Füge ein paar Avatare und eine immersive Umgebung hinzu – plötzlich hast du ein völlig anderes Meeting-Erlebnis. Die virtuelle Zusammenarbeit von Remote-Teams lässt sich im Metaversum auch für ganz andere Szenarien nutzen, zum Beispiel die Planung und Instandhaltung von Gebäuden. Durch ein 3D-Modell eines Raums zu gehen, bevor er gebaut wird, könnte Planungsfehler erheblich reduzieren. Mehr dazu, wie Managed Services von pirenjo.IT Unternehmen im Raum Stuttgart rundum betreuen, erfährst du auf unserer Managed Services Seite.

Ist dein Unternehmen bereit für die nächste digitale Transformation?

Ob das Metaverse tatsächlich die Wirtschaft verändern kann, wird sich erst noch zeigen müssen. Was sind deine Pläne für die digitale Transformation in den nächsten 12 Monaten? Oder für die nächsten drei Jahre? Wenn du nicht weißt, wo du anfangen sollst, helfen wir dir gerne. Kontaktiere unsere Digitalisierungsexperten bei pirenjo.IT und vereinbare einen Termin für ein unverbindliches Erstgespräch. Gemeinsam stellen wir dein Unternehmen für die Zukunft auf.

Was ist das Metaverse kurz erklärt?

Das Metaverse ist eine kollektive Weiterentwicklung des Internets zu einer vernetzten, virtuellen 3D-Umgebung. Nutzer können sich dort als Avatare begegnen, arbeiten und interagieren.

Wie verändert das Metaverse die Arbeitswelt für Unternehmen?

Das Metaverse ermöglicht immersivere Remote-Zusammenarbeit, realitätsnahe Mitarbeiterschulungen und neue Formen der Kundenbetreuung – weit über klassische Videokonferenzen hinaus.

Welche Stuttgarter Unternehmen sollten sich jetzt mit dem Metaverse beschäftigen?

Besonders Unternehmen aus dem Stuttgarter Raum, die auf Remote-Teams, Showrooms oder erklärungsbedürftige Produkte setzen, sollten die Entwicklung des Metaversums frühzeitig im Blick behalten.

Wie schnell wird das Metaverse für KMU relevant?

Laut Microsoft erwarten 50 % der Generation Z und Millennials, in den nächsten zwei Jahren einen Teil ihrer Arbeit im Metaverse zu erledigen – KMU sollten die Entwicklung also aktiv verfolgen, nicht abwarten.

Kann pirenjo.IT aus Waiblingen bei der digitalen Transformation in Richtung Metaverse unterstützen?

Ja – pirenjo.IT begleitet Unternehmen aus Waiblingen und der Region bei der strategischen IT-Planung, damit du technologische Entwicklungen wie das Metaverse gezielt und ohne Umwege angehen kannst.
Trends bei Cyberangriffen im Jahr 2023

Hacker mit Laptop zeigt den Trend zu Cyber-Angriffen im Jahr 2023.

68 % der befragten Unternehmer sind der Meinung, dass die Cybersicherheitsrisiken zunehmen. Dafür haben sie einen guten Grund. Die Angriffe werden immer raffinierter und werden oft von großen kriminellen Organisationen verübt. Diese kriminellen Gruppen behandeln Cyberangriffe wie ein Geschäft.

Im Jahr 2021 stieg die durchschnittliche Zahl der weltweiten Cyberangriffe um 15,1 % im Vergleich zum Vorjahr.

Um dein Unternehmen im kommenden Jahr zu schützen, ist es wichtig, die Angriffstrends zu beobachten. Welche neuen Methoden verwenden Hacker? Welche Arten von Angriffen nehmen an Umfang zu? Hier sind die Angriffstrends, auf die du dich gefasst machen musst.

Angriffe auf 5G-Geräte

Smartphone mit 5G ist einer der Trends für Cyber-Angriffe im Jahr 2023.

5G bietet nicht nur Vorteile, sondern als unausgereifte Technologie auch Schwachstellen. Die Welt spricht schon seit einigen Jahren über 5G – blitzschnelles Internet für alle. Während die Anbieter die Infrastruktur noch ausbauen, wird dieser Bereich ein beliebtes Ziel für Cyberangriffe jeglicher Art.

Hacker versuchen, die teils noch unausgereifte 5G-Hardware und -Software zu ihrem Vorteil zu nutzen. Bei jeder neuen Technologie wie dieser gibt es zwangsläufig Schwachstellen – und genau diese wollen Hacker ausnutzen.

Du kannst dich darauf vorbereiten, indem du dich über die Firmware-Sicherheit der Geräte informierst, die du kaufst. Dies gilt insbesondere für Geräte, die für 5G aktiviert sind. Einige Hersteller legen mehr Wert auf Sicherheitsfeatures der Firmware als andere. Frag beim Kauf neuer Geräte unbedingt danach.

Umgehung des Einmalpassworts (OTP = One-Time Password)

Dieser alarmierende neue Trend zielt darauf ab, eine der besten Formen der Kontosicherheit zu umgehen. Die Multi-Faktor-Authentifizierung (MFA) ist bekannt dafür, dass sie betrügerische Anmeldeversuche sehr effektiv verhindert. Sie kann die Übernahme von Konten selbst dann verhindern, wenn der Kriminelle das Passwort des Nutzers hat.

Es gibt verschiedene Möglichkeiten, wie Hacker versuchen, MFA zu umgehen. Beim Wiederverwenden eines Tokens verschaffen sich Angreifer Zugriff auf ein aktuelles Benutzer-OTP und versuchen, es erneut einzusetzen. Bei der gemeinsamen Nutzung ungenutzter Token verwendet der Hacker sein eigenes Konto, um ein OTP zu erhalten, und probiert es dann für ein fremdes Konto aus. Geleakte Token werden über Webanwendungen abgegriffen und direkt missbraucht.

Besonders perfide ist die Funktion zum Zurücksetzen des Passworts: Ein Hacker nutzt Phishing, um dich dazu zu bringen, dein Passwort zurückzusetzen. Anschließend wird dazu gebracht, dein OTP per SMS oder E-Mail zu übermitteln.

Angriffe mit Bezug zum Weltgeschehen

Während der Pandemie stieg das Volumen der Cyberangriffe um etwa 600 %. Große kriminelle Hackergruppen haben erkannt, dass weltweite Ereignisse und Katastrophen lukrativ sind.

Sie starten Phishing-Kampagnen zu bekannten, weltweiten Ereignissen – vom jüngsten Wirbelsturm bis zum Krieg in der Ukraine. Ahnungslose Menschen fallen oft auf diese Betrügereien herein, weil sie durch die Krisen abgelenkt sind.

Du musst dich besonders vor Betrügereien im Zusammenhang mit solchen Ereignissen in Acht nehmen. Sie verwenden oft Social-Engineering-Taktiken wie traurige Fotos, um mit den Emotionen zu spielen.

Smishing & Angriffe auf mobile Geräte

Mobile Geräte begleiten uns heutzutage fast überall. Diese unmittelbare Verbindung zu einem potenziellen Opfer ist Cyberkriminellen nicht entgangen. Mach dich auf mehr Angriffe auf Mobilgeräte gefasst, einschließlich SMS-basiertem Phishing („Smishing“).

Viele Menschen sind nicht darauf vorbereitet, dass sie gefälschte Nachrichten an persönliche Nummern erhalten. Handynummern sind nicht mehr so privat, wie sie es einmal waren – Hacker können online Listen mit diesen Nummern kaufen. Sie erstellen dann überzeugende gefälschte Texte, die wie Versandmitteilungen oder Empfangsbestätigungen aussehen. Ein falscher Klick genügt, um einen Account zugänglich zu machen oder eine Datenpanne zu verursachen.

Auch mobile Malware ist auf dem Vormarsch. In den ersten Monaten des Jahres 2022 stieg die Zahl der auf mobile Geräte abzielenden Schadprogramme um 500 %. Sorge deshalb für einen guten mobilen Malware-Schutz und weitere Schutzmaßnahmen auf deinen Geräten, wie zum Beispiel einen DNS-Filter.

Erweitertes Phishing mit KI und maschinellem Lernen

Heutzutage sind Phishing-E-Mails nicht mehr so leicht zu erkennen. Früher hatten sie fast immer Rechtschreibfehler oder pixelige Bilder. Bei einigen ist das immer noch der Fall – bei den meisten jedoch nicht mehr.

Kriminelle Gruppen verbessern Phishing mithilfe von KI und maschinellem Lernen. Diese E-Mails sehen nicht nur identisch aus wie die Nachrichten einer echten Marke, sondern sind auch noch personalisiert. Hacker nutzen diese Taktiken, um mehr Opfer zu täuschen und gezieltere Phishing-Nachrichten in kürzerer Zeit zu versenden als in den vergangenen Jahren.

Planen Sie noch heute einen IT-Sicherheitscheck

„Wer wartet, bis ein Angriff passiert, zahlt am Ende immer mehr – in Zeit, Geld und Vertrauen.“

– Christian Markus, Gründer pirenjo.IT

Ist dein Unternehmen auf die Trends bei Cyberangriffen im Jahr 2023 vorbereitet? Warte nicht, bis du es auf die harte Tour herausfinden musst. Sichere dir jetzt einen Termin für ein Kennenlerngespräch und vereinbare einen IT-Sicherheitscheck. So bist du den digitalen Kriminellen einen Schritt voraus. Unsere IT-Spezialisten von pirenjo.IT freuen sich auf dich.

Welche Cyberangriffe sind 2023 besonders gefährlich für kleine Unternehmen?

Phishing mit KI-Unterstützung, Smishing auf Mobilgeräte und Angriffe auf 5G-Geräte sind 2023 die am stärksten wachsenden Bedrohungen für KMU. Kriminelle Gruppen agieren dabei zunehmend organisiert und automatisiert.

Wie schütze ich mein Unternehmen vor MFA-Umgehungsangriffen?

Nutze App-basierte Authentifikatoren statt SMS-OTP und schule deine Mitarbeitenden darin, keine OTP-Codes auf Anfrage weiterzugeben. Phishing-resistente MFA-Methoden wie FIDO2 bieten den stärksten Schutz.

Bietet pirenjo.IT in Stuttgart einen IT-Sicherheitscheck für mein Unternehmen an?

Ja. pirenjo.IT führt IT-Sicherheitschecks für Unternehmen im Raum Stuttgart durch – inklusive Schwachstellenanalyse, Handlungsempfehlungen und Umsetzungsbegleitung. Vereinbare direkt einen Termin über das Kennenlerngespräch.

Was ist Smishing und wie erkenne ich solche Angriffe?

Smishing ist SMS-basiertes Phishing – Angreifer senden gefälschte Textnachrichten, die wie Paketbenachrichtigungen oder Kontoalerts aussehen. Klicke nie auf Links in unerwarteten SMS und ruf im Zweifel direkt beim Absender an.

Kann pirenjo.IT Unternehmen in Waiblingen beim Schutz vor Phishing-Angriffen helfen?

Ja. Als IT-Systemhaus mit Sitz in Waiblingen betreut pirenjo.IT Unternehmen in der Region mit Awareness-Trainings, technischen Schutzlösungen und laufendem IT-Security-Monitoring. Sprich uns direkt an.

Fehler, die Unternehmen am digitalen Arbeitsplatz machen

Digitaler Arbeitsplatz mit Laptop und Smartphone.

Während der schlimmsten Phase der Pandemie arbeiteten schätzungsweise 70 % der Vollzeitbeschäftigten von zu Hause aus. Selbst jetzt, da sich die Lage normalisiert hat, ist Remote-Arbeit weiterhin gängige Praxis. 92 % der befragten Arbeitnehmer gehen davon aus, dass sie noch mindestens einen Tag pro Woche von zu Hause aus arbeiten werden.

Dieser Wandel hat Unternehmen gezwungen, ihre Tools und Strategien grundlegend zu überdenken. Viele mussten auf einen Cloud-basierten digitalen Arbeitsbereich umsteigen, um hybride Teams überhaupt arbeitsfähig zu machen. Dabei zeigen sich immer wieder dieselben Fehler – und die kosten Zeit, Geld und manchmal auch Daten.

Dieser Umschwung bringt echte Vorteile mit sich: niedrigere Kosten für Arbeitnehmer und Arbeitgeber, eine bessere Work-Life-Balance, höhere Motivation und mehr Flexibilität bei der Kundenbetreuung. Gleichzeitig entstehen neue Risiken – anfällige Netzwerke, Kommunikationsprobleme, Schatten-IT und ein erhöhtes Risiko von Datenschutzverletzungen.

Bei 20 % der Unternehmen kam es während der Pandemie zu einem Sicherheitsverstoß, der auf einen externen Mitarbeiter zurückzuführen war. Die folgenden fünf Fehler tauchen besonders häufig auf – die Statistiken stammen aus dem Bericht „State of the Digital Workplace“ von IGLOO.

Viele Unternehmen haben ihren digitalen Arbeitsplatz eingerichtet – aber nie wirklich strukturiert. Das rächt sich spätestens dann, wenn Mitarbeitende Dateien nicht finden, Tools nicht funktionieren und Sicherheitslücken entstehen, die niemand bemerkt hat.

– Christian Markus, Gründer pirenjo.IT

Unstrukturierte Cloud-Ablage als stiller Produktivitätskiller

[IMAGE_BLOCK_0]

Wenn Unternehmen ihre Arbeitsabläufe virtuell gestalten, liegen Dateien in Cloud-Speicherumgebungen. Sind diese nicht strukturiert, wird die tägliche Arbeit zur Suchaufgabe. Mitarbeitende verbringen Zeit damit, Dokumente zu finden – statt inhaltlich zu arbeiten.

Etwa 51 % der Arbeitnehmer haben aus diesem Grund schon einmal ein Dokument nicht mit einem Kollegen geteilt – entweder konnten sie es nicht finden oder gingen davon aus, es wäre zu schwer zu finden. Das ist der höchste Wert, den der IGLOO-Bericht für diese Statistik verzeichnet. Das Problem wird schlimmer, nicht besser.

Halte die Dateistruktur flach – maximal zwei bis drei Ordnerebenen tief. Schaffe eine einheitliche Hierarchie und Benennungsstruktur, lege keine Ordner für weniger als zehn Dokumente an, und archiviere oder lösche ältere Dateien monatlich, um Unordnung zu vermeiden.

Eine gute Cloud-Struktur ist kein einmaliges Projekt – sie muss gepflegt werden. Wer das nicht tut, baut digitalen Datenschrott auf.

– Christian Markus, Gründer pirenjo.IT

Remote-Mitarbeitende außen vor lassen

Niemand mag es, in einer Besprechung zu merken, dass man keinen Kontext hat – weil ein wichtiges Gespräch vorher nur im Büro stattgefunden hat. Fast 60 % der Beschäftigten geben an, dass ihnen wichtige Informationen entgehen, wenn sie remote arbeiten. Der Grund: Kollegen vor Ort haben Entscheidungen getroffen, ohne die externen Teammitglieder einzubeziehen.

Die Effizienz leidet, wenn Büro-Teams Entscheidungen ohne Rücksicht auf die externen Kollegen treffen. Manager und Vorgesetzte müssen bei der Veränderung dieser Kultur die Führung übernehmen. Alte Gewohnheiten ändern sich langsam – aber die Denkweise kann sich verschieben, wenn sie aktiv eingefordert wird.

Hybride Teams funktionieren nur, wenn Remote-Mitarbeitende gleichwertig eingebunden sind – nicht als nachträgliche Information, sondern in Echtzeit.

– Christian Markus, Gründer pirenjo.IT

Schatten-IT als unterschätztes Sicherheitsrisiko

Die nicht autorisierte Nutzung von Cloud-Anwendungen – auch bekannt als Schatten-IT – war bereits vor der Pandemie ein Problem. Es eskalierte, als Mitarbeitende von zu Hause aus arbeiteten und dabei persönliche Geräte und Anwendungen einsetzten. Mehr als die Hälfte (57 %) der Mitarbeitenden verwendet mindestens eine nicht autorisierte App in ihrem Arbeitsablauf.

Die Risiken sind konkret: Datenlecks durch unsichere Anwendungen, Verstöße gegen Datenschutzbestimmungen, Redundanzen bei der App-Nutzung, die Kosten erhöhen, und unkontrollierte Unternehmensdaten in Systemen, auf die niemand sonst Zugriff hat. Wenn ein Mitarbeiter geht und Daten nur in einer nicht autorisierten App liegen, sind diese Daten praktisch verloren.

Schatten-IT ist kein Absichtsvergehen – es ist ein Zeichen, dass die offiziellen Tools nicht gut genug funktionieren. Wer das Problem lösen will, muss zuerst zuhören.

– Christian Markus, Gründer pirenjo.IT

Öffentliche Netzwerke ohne VPN-Schutz

Remote-Mitarbeitende arbeiten nicht immer von zu Hause aus, wo sie mit einem bekannten WLAN verbunden sind. Sie arbeiten auch von Flughäfen, Hotels, dem Haus eines Familienmitglieds oder lokalen Cafés aus. Öffentliche Netze sind berüchtigt dafür, sogenannte Man-in-the-Middle-Angriffe zu ermöglichen: Ein Angreifer verbindet sich mit demselben Netz und kann mithilfe von Software auf Datenübertragungen anderer zugreifen.

Unternehmen, die Daten externer Mitarbeitender nicht angemessen schützen, riskieren genau das. Ein Unternehmens-VPN ist die einfachste Gegenmaßnahme – relativ kostengünstig und unkompliziert einzusetzen. Der Mitarbeitende aktiviert die App auf seinem Gerät, und alle Daten werden über sichere, verschlüsselte Server geleitet.

Ein VPN kostet wenige Euro pro Monat und Nutzer. Ein Datenleck kostet ein Vielfaches davon – ganz zu schweigen vom Vertrauensschaden.

– Christian Markus, Gründer pirenjo.IT

Kommunikations-Tools, die alle frustrieren

85 % der Fernmitarbeitenden geben an, dass sie schon ein bis zwei Meetings wegen technischer Probleme unterbrechen mussten. Kommunikation ist das Schmiermittel des digitalen Arbeitsplatzes – und wenn sie stockt, stockt alles. Effektive cloudbasierte Video- und Audioanrufe sowie Chats hängen direkt von der richtigen Technologie ab.

Setze kein Kommunikations-Tool voreilig ein. Nimm dir Zeit, teste verschiedene Optionen und lass dich bei der Konfiguration unterstützen, um virtuelle Meetings stabil zu halten. Stelle außerdem sicher, dass dein Remote-Team auch auf der Hardware-Seite gut ausgestattet ist – dazu gehören Headsets, VoIP-Tischgeräte und Webcams, die zuverlässig funktionieren.

Produktivität im Hybridbüro gezielt steigern

Vereinbare noch heute einen Termin für eine IT-Beratung. In einem Kennenlerngespräch finden wir schnell heraus, wie unsere IT-Experten von pirenjo.IT dir helfen können. Zusammen erreichen wir mehr Effizienz und Produktivität an deinen digitalen Arbeitsplätzen.

Wie pirenjo.IT Unternehmen im Raum Stuttgart rundum betreut, erfährst du auf der Managed Services Seite. Welche manuellen Prozesse sich automatisieren lassen und wo das meiste Potenzial steckt, zeigt dieser weiterführende Artikel.

Welche Fehler machen Unternehmen am häufigsten beim digitalen Arbeitsplatz?

Die fünf häufigsten Fehler sind unstrukturierte Cloud-Ablage, mangelnde Einbindung von Remote-Mitarbeitenden, unkontrollierte Schatten-IT, fehlender VPN-Schutz außerhalb des Heimnetzes und der Einsatz von Kommunikations-Tools ohne ausreichende Konfiguration.

Was ist Schatten-IT und warum ist sie gefährlich?

Schatten-IT bezeichnet die Nutzung von Software und Apps, die nicht vom Unternehmen freigegeben wurden. Sie entsteht oft, weil offizielle Tools nicht gut genug funktionieren – und führt zu Datenlecks, Compliance-Verstößen und unkontrollierten Datenabflüssen.

Wie hilft pirenjo.IT Unternehmen in Stuttgart beim Aufbau eines sicheren digitalen Arbeitsplatzes?

pirenjo.IT betreut Unternehmen im Raum Stuttgart von der Cloud-Strukturierung über VPN-Einrichtung bis hin zur Auswahl und Konfiguration von Kommunikations-Tools. Frag direkt an – ein erstes Kennenlerngespräch ist kostenlos und unverbindlich.

Wie schütze ich mein Team vor Angriffen über öffentliche WLAN-Netze?

Setze ein Unternehmens-VPN ein, das alle Mitarbeitenden auf mobilen und stationären Geräten verwenden. Es verschlüsselt den Datenverkehr und schützt auch in öffentlichen Netzwerken zuverlässig vor Man-in-the-Middle-Angriffen.

Bietet pirenjo.IT in Waiblingen auch Unterstützung bei der Einrichtung von Microsoft Teams oder ähnlichen Tools an?

Ja, pirenjo.IT richtet in Waiblingen und Umgebung cloudbasierte Kommunikations-Tools wie Microsoft Teams ein, konfiguriert sie für den stabilen Einsatz im hybriden Team und schult Mitarbeitende bei Bedarf. Vereinbare ein Erstgespräch über die Website.

Was man tun sollte, wenn ein Mobilgerät verloren geht!

Smartphone mit Schloss und Schild.

Jedes Jahr gehen etwa 70 Millionen Smartphones verloren. Die Besitzer finden nur etwa 7 % davon wieder. 52 % der gestohlenen Geräte gehen dabei im Büro verloren. Kaum etwas löst so schnell Panik aus wie ein fehlendes Smartphone oder Laptop – und das zu Recht.

Auf diesen Geräten ist ein großer Teil unseres Lebens gespeichert: Dateien, persönliche Finanzdaten, Apps, Passwörter, Bilder, Videos und vieles mehr. Die dort gespeicherten Informationen sind persönlicher als das, was in deiner Brieftasche steckt. Das macht ein verlorenes oder gestohlenes Gerät zu einem ernsten Problem.

Oft ist nicht das Gerät das größte Problem. Es sind die Daten auf dem Gerät und der Zugriff auf Cloud-Konten und Websites. Der Gedanke, dass diese Daten in die Hände von Kriminellen gelangen könnten, ist mehr als unangenehm. Noch kritischer wird es, wenn ein Arbeitslaptop oder ein Firmensmartphone verloren geht – dann droht eine Datenschutzverletzung oder schlimmstenfalls ein Ransomware-Angriff, der von dem gestohlenen Gerät ausgeht.

Im Jahr 2020 zahlte das Lifespan Health System eine HIPAA-Strafe in Höhe von 1.040.000 Dollar – Grund war ein Verstoß gegen den Datenschutz durch einen unverschlüsselten, gestohlenen Laptop.

Ein gestohlenes Gerät ist kein Hardwareproblem – es ist ein Datenproblem. Wer in den ersten Minuten richtig reagiert, kann den Schaden meist begrenzen.

– Christian Markus, Gründer pirenjo.IT

Die Minuten nach dem Verlust sind kritisch

[IMAGE_BLOCK_0]

Wenn du den Verlust eines Mobilgerätes bemerkst, zählt jede Minute. Die Dinge, die du in den ersten Minuten tust, sind entscheidend – sowohl für private als auch für geschäftliche Geräte. Je schneller du handelst, desto geringer ist die Gefahr, dass sensible Daten preisgegeben werden.

Goldgrube für Kriminelle: Was auf deinem Gerät gespeichert ist

Wenn ein Krimineller ein Smartphone, ein Tablet oder einen Laptop in die Hände bekommt, hat er Zugang zu einer wahren Fundgrube. Dazu gehören Dokumente, Fotos und Videos, der Zugriff auf alle eingeloggten App-Konten und in Browsern gespeicherte Passwörter. Hinzu kommen Cloud-Speicher über Synchronisierungskonten, E-Mails, Textnachrichten und MFA-Codes, die per SMS ankommen.

5 Maßnahmen, die du sofort nach dem Verlust ergreifen solltest

Zeit ist das A und O, wenn es um ein verlorenes mobiles Gerät geht. Je schneller du handelst, desto geringer ist das Risiko, dass persönliche oder geschäftliche Daten in falsche Hände geraten.

Gerät aus der Ferne sperren

Die meisten mobilen Geräte und Laptops verfügen über die Funktion „Mein Gerät sperren“. Sie ermöglicht eine Fernaktivierung der Gerätesperre, wenn sie im Vorfeld konfiguriert wurde. Außerdem müssen die Ortungsdienste aktiviert sein.

Auch wenn erfahrene Diebe einen Passcode knacken können – das sofortige Aktivieren dieser Funktion kann sie aufhalten. Im gleichen Einstellungsbereich ist normalerweise auch die Funktion „Mein Gerät suchen“ verfügbar. Nutze diese nur, wenn du glaubst, dass das Gerät verlegt – aber nicht gestohlen wurde. Du willst dich schließlich nicht mit den Dieben treffen.

Unternehmen sofort informieren

Wenn du das Gerät geschäftlich nutzt, informiere dein Unternehmen unverzüglich. Selbst wenn du nur geschäftliche E-Mails über ein privates Smartphone abrufst, zählt das. Viele Unternehmen verwenden ein Endgerätemanagement – in diesem Fall kann der Zugang zum Firmennetz sofort gesperrt werden.

Wer das Fehlen sofort meldet, gibt dem Unternehmen die Chance, schnell zu reagieren. Das mindert das Risiko einer Datenverletzung oft deutlich. Wer wartet, gibt Angreifern wertvolle Zeit.

Zugriff auf SaaS-Tools widerrufen

Die meisten mobilen Geräte verfügen über dauerhafte Logins für SaaS-Tools. SaaS steht für Software as a Service – das sind Konten wie Microsoft 365, Trello, Salesforce und ähnliche Dienste.

Nutze ein anderes Gerät, um dich über eine Webanwendung bei deinem Konto anzumelden. Rufe dann den Bereich für autorisierte Geräte in deinen Kontoeinstellungen auf. Suche das fehlende Gerät, melde es bei dem Dienst ab und sperre den Zugriff, falls das möglich ist. Dadurch wird das Gerät von deinem Konto getrennt, und der Dieb hat keinen Zugriff darauf.

Zugriff auf Cloud-Speicher widerrufen

Beziehe auch Cloud-Speicheranwendungen ein, wenn du die Zugriffsrechte widerrufst. Wird dein fehlendes Gerät mit einer Cloud-Speicherplattform synchronisiert, können Kriminelle diese Verbindung ausnutzen.

Sie könnten eine Malware-Datei hochladen, die das gesamte Speichersystem infiziert. Oder sie setzen dein Gerät zurück, verkaufen es weiter und löschen dabei Dateien aus dem Cloud-Speicher. Beides lässt sich verhindern, wenn du den Zugriff rechtzeitig sperrst. Mehr dazu, wie du deine mobilen Geräte grundsätzlich vor Cyberangriffen schützt, findest du in unserem separaten Artikel.

Gerät aus der Ferne löschen

Hoffentlich hast du von all deinen Geräten eine Sicherungskopie erstellt. So hast du im Falle eines verlorenen Geräts eine Kopie aller deiner Dateien. Sieht es so aus, als wäre das Gerät nicht nur verlegt, sondern gestohlen oder endgültig verloren? Dann solltest du die Funktion „Mein Gerät löschen“ verwenden, sofern diese eingerichtet wurde. Dadurch werden die Daten auf der Festplatte gelöscht.

Sicherheitslösungen für mobile Geräte

Unabhängig von der Größe deines Unternehmens ist die Verwaltung mobiler Geräte unerlässlich. Bei den IT-Sicherheitsexperten von pirenjo.IT sind deine Geräte und Daten in guten Händen. Melde dich bei uns, um mehr über unsere Sicherheitslösungen für Endgeräte zu erfahren – oder sichere dir direkt einen Termin für ein kostenloses Erstgespräch.

Was soll ich als Erstes tun, wenn mein Smartphone verloren geht?

Aktiviere sofort die Funktion „Mein Gerät sperren“ über ein anderes Gerät oder die Weboberfläche deines Betriebssystemkontos. Danach widerrufe den Zugriff auf alle eingeloggten SaaS- und Cloud-Dienste.

Welche Daten sind auf einem gestohlenen Gerät am gefährlichsten?

Besonders kritisch sind gespeicherte Browser-Passwörter, dauerhaft eingeloggte App-Konten und der Zugriff auf synchronisierte Cloud-Speicher – darüber können Angreifer auf weitere Systeme zugreifen, ohne ein Passwort zu kennen.

Wie schützt pirenjo.IT Unternehmen in Stuttgart bei verloren gegangenen Firmengeräten?

pirenjo.IT richtet für Unternehmen in Stuttgart ein Endgerätemanagement (MDM) ein, mit dem Firmengeräte aus der Ferne gesperrt, geortet und gelöscht werden können – innerhalb weniger Minuten nach dem Verlust.

Sollte ich nach einem Geräteverlust alle meine Passwörter ändern?

Ja – ändere zumindest die Passwörter aller Dienste, bei denen du auf dem verlorenen Gerät dauerhaft eingeloggt warst. Prüfe außerdem, ob du dort die Multi-Faktor-Authentifizierung aktivieren kannst.

Können Unternehmen in Waiblingen ein Endgerätemanagement über pirenjo.IT einrichten lassen?

Ja – pirenjo.IT betreut Unternehmen in Waiblingen und dem Rems-Murr-Kreis beim Einrichten von Mobile Device Management. Damit lassen sich verlorene Geräte ferngesteuert sperren und löschen, bevor Daten in falsche Hände geraten.

So oft solltest du dein Team in IT-Sicherheit schulen!

Mitarbeiter*innen vor einem Laptop, die eine IT-Sicherheitsschulung machen.

Einmal im Jahr Phishing-Training, gutes Gefühl – und dann, fünf Monate später, klickt jemand trotzdem auf einen gefährlichen Link. Das ist kein Einzelfall. Das ist das Muster, das wir bei pirenjo.IT immer wieder sehen.

Dieser Artikel zeigt, warum jährliche IT-Sicherheitsschulungen nicht ausreichen, welchen Rhythmus die Forschung empfiehlt, und welche Themen dein Team wirklich beherrschen muss.

Warum einmal im Jahr nicht reicht

Die meisten Sicherheitsvorfälle, die wir bei Kundenunternehmen sehen, haben eine Gemeinsamkeit: Das letzte Security-Training liegt über ein Jahr zurück.

– Christian Markus, Gründer pirenjo.IT

Dein Team hat die jährliche Anti-Phishing-Kampagne abgeschlossen. Alle wissen, wie Phishing-Mails aussehen. Das gute Gefühl hält – bis etwa fünf bis sechs Monate später eine kostspielige Ransomware-Infektion durch einen einzigen Klick auf einen Phishing-Link entsteht.

Das Problem ist nicht mangelnde Motivation. Menschen vergessen – das ist normal. Wer das Gelernte nicht regelmäßig auffrischt, verliert es. Kein einmaliges Training der Welt ändert dauerhaft das Verhalten.

Alle 4 Monate: der optimale Schulungsrhythmus

Woher kommt die Empfehlung, alle vier Monate zu schulen? Auf der USENIX-Sicherheitskonferenz SOUPS wurde eine Studie vorgestellt, die genau das untersucht hat: die Fähigkeit von Mitarbeitenden, Phishing-E-Mails zu erkennen, in Abhängigkeit vom Schulungsrhythmus.

Die Teilnehmenden wurden in Gruppen aufgeteilt und in unterschiedlichen Abständen nach der Schulung getestet – nach 4, 6, 8, 10 und 12 Monaten. Das Ergebnis war eindeutig: Nach vier Monaten waren die Erkennungsraten noch hoch. Ab sechs Monaten verschlechterten sie sich spürbar, und je länger der Abstand zur Schulung, desto schlechter die Werte.

Vier Monate ist damit der „Sweet Spot“ – der Zeitpunkt, an dem eine Auffrischung den meisten Effekt hat. Wer sein Team häufiger in IT-Sicherheit schult, bekommt dauerhaft bessere Ergebnisse.

So entwickelst du eine echte IT-Sicherheitskultur

Sicherheitskultur entsteht nicht durch ein Jahrestraining. Sie entsteht durch Wiederholung, durch kleine Impulse, und dadurch, dass das Thema im Alltag präsent bleibt.

– Christian Markus, Gründer pirenjo.IT

Der Goldstandard ist eine Kultur der Cybersicherheit – eine Haltung im Team, bei der jeder weiß: Sensible Daten müssen geschützt werden, Phishing-Versuche müssen gemeldet werden, und Passwörter sind keine Nebensache. Laut dem Sophos Threat Report 2021 ist das in den meisten Unternehmen jedoch nicht die Realität.

Der Bericht stellt fest: „Die Vernachlässigung eines oder mehrerer Aspekte der grundlegenden Sicherheitshygiene hat sich als Ursache für viele der schädlichsten Angriffe erwiesen, die wir untersucht haben.“

Gut geschulte Mitarbeitende verringern das Risiko für ein Unternehmen messbar. Das bedeutet nicht, dass du einmal im Jahr einen ganzen Tag Pflichtschulung einplanst. Besser ist es, die Methoden zu variieren und Sicherheit als kontinuierliches Thema zu verankern.

Konkret funktioniert das über kurze monatliche Lernvideos per E-Mail, teambasierte Diskussionen am runden Tisch und einen wöchentlichen Sicherheitstipp im Unternehmens-Newsletter. Dazu kommen simulierte Phishing-Tests, Schulungen durch einen IT-Experten, visuelle Impulse über Poster – und die Nutzung des Oktobers als offiziellen Cybersecurity-Monat im Unternehmen.

5 Sicherheitsthemen, die dein Team regelmäßig braucht

Phishing über E-Mail, SMS und soziale Medien

E-Mail-Phishing bleibt die am weitesten verbreitete Angriffsmethode. Aber SMS-Phishing („Smishing“) und Phishing über soziale Medien nehmen deutlich zu. Dein Team muss wissen, wie diese Angriffe konkret aussehen – damit niemand auf diese Tricks hereinfällt.

Genau dafür bieten wir bei pirenjo.IT unsere Security Awareness Kampagne an. Dabei finden wir heraus, wie gut dein Team Phishing-Mails bereits erkennt – und ob ein gezieltes IT-Sicherheitstraining sinnvoll ist.

Zugangsdaten und Passwörter sicher halten

Viele Unternehmen haben den Großteil ihrer Daten auf Cloud-basierte Plattformen verlagert. Das macht den Diebstahl von Zugangsdaten zum attraktivsten Angriffsweg – und laut IBM zur weltweit häufigsten Ursache für Datenschutzverletzungen.

Besprich mit deinem Team, warum starke Passwörter wichtig sind – und zeig, wie ein Passwortmanager für Unternehmen konkret funktioniert. Wer das Thema erklärt, senkt das Risiko.

Mobilgeräte als unterschätztes Einfallstor

Mobile Geräte werden in fast jedem Büro für einen erheblichen Teil der Arbeit genutzt. E-Mails lesen, Dokumente freigeben, auf Unternehmensanwendungen zugreifen – das alles passiert heute auf dem Smartphone. Kein Wunder, dass Angreifer dort ansetzen.

Prüfe, welche Sicherheitsanforderungen für Mitarbeitergeräte gelten, die auf Unternehmensdaten zugreifen. Mindeststandards wie ein gesicherter Sperrcode und aktuelle Betriebssystem-Updates sollten für jedes Gerät selbstverständlich sein.

Datensicherheit und Compliance

Datenschutzvorschriften haben in den letzten Jahren zugenommen. Die meisten Unternehmen müssen mehr als eine Regulierung einhalten – von der DSGVO bis zu branchenspezifischen Anforderungen. Wer sein Team nicht schult, riskiert teure Verstöße.

Schule dein Team im richtigen Umgang mit Daten und in den geltenden Sicherheitsverfahren. Das verringert das Risiko eines Datenlecks und schützt dein Unternehmen vor kostspieligen Strafen.

IT-Sicherheitstraining von Profis

Überlass die IT-Sicherheitsschulung den Experten bei pirenjo.IT. Wir helfen dir mit einem Schulungsprogramm, das dein Team wirklich erreicht – und das Verhalten nachhaltig verändert. Buche jetzt ein kostenloses Erstgespräch.

Wie oft sollte ein Unternehmen IT-Sicherheitsschulungen durchführen?

Laut einer USENIX-Studie (SOUPS) ist ein Rhythmus von alle 4 Monate optimal – danach sinken die Erkennungsraten für Phishing messbar. Wer nur einmal im Jahr schult, riskiert, dass das Wissen bereits nach 6 Monaten nachlässt.

Was ist ein Security Awareness Training und was bringt es?

Ein Security Awareness Training schult Mitarbeitende darin, Phishing-Mails, unsichere Passwörter und riskantes Verhalten im Arbeitsalltag zu erkennen. Gut geschulte Teams verringern das Risiko eines erfolgreichen Cyberangriffs nachweislich.

Bietet pirenjo.IT in Stuttgart IT-Sicherheitsschulungen für Teams an?

Ja – pirenjo.IT bietet Security Awareness Trainings für Unternehmen im Raum Stuttgart an, inklusive simulierter Phishing-Kampagnen und persönlicher Auswertung. Vereinbare direkt ein kostenloses Erstgespräch.

Welche Themen gehören in jede IT-Sicherheitsschulung?

Pflichtthemen sind Phishing-Erkennung (E-Mail, SMS, soziale Medien), sicherer Umgang mit Passwörtern und Zugangsdaten, Mobilgeräte-Sicherheit und datenschutzkonforme Datenverarbeitung. Diese Themen sollten alle 4 Monate aufgefrischt werden.

Können Unternehmen aus Waiblingen ein Security Awareness Training bei pirenjo.IT buchen?

Ja – als IT-Systemhaus mit Sitz in Waiblingen begleiten wir Unternehmen aus der Region direkt vor Ort oder remote durch das gesamte Security Awareness Programm. Ruf uns an oder buche ein kostenloses Erstgespräch online.

Hacks für eine längere Akkulaufzeit deines Laptops

Eingestecktes Netzkabel an einem Laptop. Hacks für längere Akkulaufzeit.

Einer der großen Vorteile eines Laptops ist, dass du ihn überall benutzen kannst – ganz ohne Steckdose. Doch die Akkulaufzeit nimmt im Laufe der Zeit ab: durch Ladezyklen, Temperaturschwankungen und unnötige Hintergrundprozesse. Die gute Nachricht: Mit ein paar gezielten Einstellungen holst du deutlich mehr Laufzeit aus deinem Gerät heraus.

8 Tipps für eine längere Akkulaufzeit deines Laptops

Display-Helligkeit reduzieren

Je heller dein Bildschirm, desto mehr Energie verbraucht er. Wer schon einmal den automatischen Energiesparmodus aktiviert hat, kennt den Effekt: Die Helligkeit sinkt sofort spürbar. Du kannst die Helligkeit manuell über die Anzeigeeinstellungen oder die Helligkeitstasten in der oberen Tastenreihe deiner Laptop-Tastatur anpassen.

Energie- und Ruhemodus-Einstellungen anpassen

Einer der wirksamsten Hebel liegt in den Systemeinstellungen: Öffne unter Windows die Suche in der Taskleiste und gib „Energieeinstellungen“ ein. Dort findest du Energie-, Ruhemodus- und Akkueinstellungen.

Achte darauf, dass die Zeit bis zum Abdunkeln des Bildschirms und die Zeit bis zum Ruhezustand aufeinander abgestimmt sind. So verlängerst du die Zeitspanne, in der du keine neue Ladung benötigst.

Energiesparmodus frühzeitig aktivieren

Du musst nicht warten, bis dein Laptop auf 10 % Batteriekapazität gesunken ist. Lege in den Systemeinstellungen selbst fest, ab welchem Schwellenwert das Gerät in den Energiesparmodus wechselt. Weißt du im Voraus, dass du eine Weile ohne Stromquelle arbeiten wirst? Aktiviere den Energiesparmodus direkt zu Beginn – das verzögert den nächsten Ladevorgang spürbar.

Batteriekalibrierungs-Tool des Herstellers nutzen

Viele Hersteller liefern eigene PC-Wartungstools mit, die du zur Batteriekalibrierung nutzen kannst. Manchmal behebt eine Kalibrierung ein Problem mit der Laufzeit – vor allem, wenn der Akku kürzer hält als noch beim Kauf.

Suche nach der integrierten Wartungs-App deines Herstellers – sie befindet sich normalerweise in der Taskleiste. Führe dort die Kalibrierung oder eine andere Wartungsfunktion aus.

Hintergrundprozesse durch Computer-Tuning reduzieren

Prozesse im Hintergrund laufen oft weiter, auch wenn du sie gerade nicht brauchst – und belasten dabei den Akku. Ein Computer-Tuning durch deinen IT-Partner kann hier viel bewirken: langsam werdende Systeme werden schneller, und häufig verbessert sich auch die Akkulaufzeit deutlich. Einen Überblick über professionelle IT-Betreuung findest du auf der Managed Services Seite von pirenjo.IT.

Microsoft Edge wegen seiner Effizienzfunktionen nutzen

Viele offene Browser-Tabs belasten den Akku stärker als man denkt. Microsoft Edge bietet gezielte Energiesparfunktionen, die du in den Einstellungen aktivieren kannst. Suche dort nach „Schlafende Tabs“: Aktiviere den Effizienzmodus, schalte schlafende Tabs ein und lege fest, nach welcher Inaktivitätszeit Browser-Tabs in den Ruhezustand versetzt werden.

Unnötige Apps schließen

Öffne den Task-Manager und prüfe, welche Anwendungen gerade laufen. Nicht alle davon sind nötig, wenn du ohne Stromnetz arbeitest – Aktualisierungsdienste oder Cloud-Sync-Apps laufen oft unbemerkt im Hintergrund. Schließe alles, was du in diesem Moment nicht brauchst, und die Akkulaufzeit verlängert sich spürbar.

Laptop vor Hitze und Kälte schützen

Extreme Temperaturen schaden nicht nur der Hardware, sondern auch dem Akku. Lass deinen Laptop niemals an einem heißen Tag oder bei eisiger Kälte im Auto. Das Innere eines Fahrzeugs heizt sich bei Sonnenschein innerhalb weniger Minuten auf Temperaturen auf, die Lithium-Ionen-Akkus dauerhaft schädigen können.

Systemoptimierung oder Akkutausch – wir helfen dir

Wenn die Laufzeit deines Laptops deutlich unter zwei Stunden liegt oder die Akkukapazität unter 60-70 % des ursprünglichen Werts gesunken ist, lohnt sich ein Akkutausch. Wir unterstützen dich mit einer vollständigen Systemoptimierung oder einem Austausch des Laptop-Akkus. Melde dich noch heute und vereinbare ein unverbindliches Kennenlerngespräch mit den IT-Experten von pirenjo.IT.

Wie kann ich die Akkulaufzeit meines Laptops am schnellsten verlängern?

Reduziere die Bildschirmhelligkeit und aktiviere den Energiesparmodus frühzeitig – das sind die zwei Maßnahmen mit dem größten sofortigen Effekt.

Ab wann lohnt sich ein Akkutausch beim Laptop?

Wenn die Akkukapazität unter 60-70 % der ursprünglichen Kapazität gesunken ist oder die Laufzeit deutlich unter zwei Stunden liegt, ist ein Akkutausch sinnvoll.

Bietet pirenjo.IT im Raum Stuttgart Laptop-Wartung und Akkutausch an?

Ja, pirenjo.IT betreut Unternehmen im Raum Stuttgart mit Systemoptimierung, PC-Tuning und Akkutausch – melde dich für ein unverbindliches Erstgespräch.

Warum läuft mein Laptop-Akku nach ein paar Jahren kürzer?

Lithium-Ionen-Akkus verlieren durch Ladezyklen und Temperaturschwankungen an Kapazität – nach 300-500 Ladezyklen ist ein spürbarer Leistungsabfall normal.

Kann pirenjo.IT in Waiblingen auch Hintergrundprozesse optimieren, die den Akku belasten?

Ja, pirenjo.IT führt in Waiblingen und Umgebung PC-Tuning durch, bei dem unnötige Hintergrundprozesse identifiziert und deaktiviert werden – das verlängert die Akkulaufzeit und verbessert die Systemleistung.

9 Sicherheitstipps für Online-Weihnachtseinkäufe

Frau kauft online Weihnachtsgeschenke.

Die Weihnachtseinkaufssaison läuft auf Hochtouren. Und das bedeutet: Auch Betrüger haben ihre Maschinen angeworfen – bereit, von all diesen Online-Transaktionen zu profitieren.

Vergiss beim Kaufrausch nicht die Online-Sicherheit. Ein bisschen Cybersicherheit vorher ist definitiv besser als Schadensbegrenzung hinterher – und bewahrt dich vor einem finanziellen oder datenschutzrechtlichen Fiasko. Die folgenden 9 Tipps zeigen dir, worauf es beim sicheren Online-Einkauf ankommt: von Geräteupdates bis hin zu Banking-Warnungen.

Tipp 1: Führe vor dem Einkauf Geräteupdates durch

[IMAGE_BLOCK_0]

Auch wenn es manchmal etwas dauert und nervt: Führe regelmäßig Updates durch. Computer, Tablets und Smartphones mit veralteter Software sind anfällig – und Hacker nutzen genau das aus.

Updates installieren Patches für bekannte Schwachstellen in Betriebssystemen und verringern dein Risiko erheblich. Stelle sicher, dass du alle Updates installierst, bevor du dein Gerät für Online-Einkäufe verwendest.

Tipp 2: Gehe nicht über E-Mail-Links auf Websites

Ja, es dauert etwas länger, „amazon.com“ direkt einzutippen, anstatt auf einen Link in einer E-Mail zu klicken. Aber Phishing-Betrügereien sind zur Weihnachtszeit häufiger als zu jeder anderen Zeit im Jahr. Ein Klick auf einen bösartigen E-Mail-Link kann einen automatischen Download von Malware auslösen.

Besuche Websites am besten immer direkt. Wenn du es dir einfacher machen willst, speichere deine Lieblingsshops als Lesezeichen im Browser. Das ist sicherer als jeder Text- oder E-Mail-Link.

Tipp 3: Verwende eine Wallet-App

Es ist immer ein Risiko, deine Debit- oder Kreditkarte direkt auf einer Website anzugeben. Das Risiko ist noch höher, wenn du auf einer Website einkaufst, bei der du noch nie bestellt hast.

Kaufe, wenn möglich, mit einer Wallet-App oder PayPal. So gibst du deine Zahlungsdaten nur an den Dienst weiter – Apple Pay, Google Pay oder PayPal. Der Einzelhändler selbst bekommt deine Kartendaten nicht zu sehen.

Tipp 4: Entferne gespeicherte Karten nach dem Checkout

Viele Websites – darunter Amazon – speichern deine Zahlungskartendaten automatisch. Das macht den nächsten Einkauf bequemer, setzt dich aber einem unnötigen Risiko aus. Ein Hacker mit Zugang zu deinem Gerät oder Konto könnte Einkäufe tätigen.

Dazu kommt das Risiko einer Datenpanne beim Händler. Diese kommen regelmäßig vor und können sensible Zahlungsinformationen preisgeben. Je weniger Datenbanken deine Kartendaten speichern, desto besser.

Entferne deine Kartendaten direkt nach dem Checkout aus den Kontoeinstellungen der Website.

Tipp 5: Stelle sicher, dass die Website HTTPS verwendet

HTTPS ist inzwischen weitgehend zum Standard geworden – im Gegensatz zu „HTTP“ ohne das „S“. HTTPS bedeutet, dass eine Website die übertragenen Daten verschlüsselt: deinen Namen, deine Adresse und deine Zahlungsinformationen.

Kaufe niemals auf einer Website ein, die in der Adressleiste kein HTTPS verwendet! Ein zusätzlicher Hinweis ist das kleine Schlosssymbol vor der Webadresse.

Tipp 6: Überprüfe die URL der Website

Tippfehler passieren – vor allem auf einem kleinen Smartphone-Bildschirm. Ein einziger Fehler kann dazu führen, dass du auf einer Nachahmer-Website landest, etwa „amazonn(dot)com“.

Hacker kaufen Domains, die echten Adressen beliebter Händler täuschend ähnlich sehen, und richten dort gefälschte Websites ein. Diese Masche heißt Typosquatting – typo für Tippfehler, squat für besetzen. Nimm dir ein paar Sekunden mehr Zeit und prüfe die URL, bevor du mit dem Einkauf beginnst.

Tipp 7: Kaufe niemals über öffentliches WLAN ein

Wer sich mit einem öffentlichen WLAN verbindet, kann davon ausgehen, dass er beobachtet wird. Hacker lieben die Weihnachtseinkaufssaison und halten sich gezielt an beliebten öffentlichen Hotspots auf.

Sie spionieren die Aktivitäten anderer Geräte im selben Netzwerk aus und können so auf alles zugreifen, was du eingibst – Passwörter und Kreditkartendaten eingeschlossen. Schalte das WLAN aus und wechsle stattdessen auf die Verbindung deines Mobilfunkanbieters.

Tipp 8: Sei auf der Hut vor Markenimitatoren in E-Mails und SMS

Phishing-Betrüger waren während der Weihnachtssaison 2021 besonders aktiv – Typosquatting-Domains in Verbindung mit Phishing-Angriffen stiegen um 397 Prozent. Du solltest zwar immer auf Phishing achten, aber in der Weihnachtszeit ist die Gefahr noch höher.

Die Angreifer wissen, dass Menschen in dieser Zeit E-Mails mit Angeboten, Auftragsbestätigungen und Versandmitteilungen erwarten. Diese Nachrichten nutzen sie als Vorlagen. Sie geben sich als DHL, UPS, Amazon und andere aus – und ihre E-Mails sehen den echten zum Verwechseln ähnlich.

Sei besonders wachsam bei E-Mails, die bekannte Marken imitieren. Auch hier gilt: Rufe Websites immer direkt auf, statt einem Link zu folgen. Informiere dich außerdem über weitere erschreckende Trends bei Phishing-Angriffen.

Tipp 9: Aktiviere Warnungen in der Banking-App und prüfe dein Konto

Prüfe regelmäßig dein Bankkonto und achte auf verdächtige Abbuchungen. Viele Banken erlauben es, automatische Warnmeldungen einzurichten – zum Beispiel wenn ein Kauf einen bestimmten Betrag übersteigt oder von außerhalb des Landes erfolgt.

So behältst du die Kontrolle, ohne dein Konto ständig manuell prüfen zu müssen. Richte diese Warnungen am besten noch heute ein. Weitere Tipps zum Schutz deiner Konten findest du in unserem Artikel Wie du deine Onlinekonten vor Angriffen schützen kannst.

Wie sicher ist dein Mobilgerät?

Malware für Mobilgeräte wird häufig bei Weihnachtseinkaufsbetrügereien eingesetzt. Wie gut ist dein Gerät vor bösartigen Apps und Malware geschützt? Kontaktiere unsere Experten für IT-Sicherheit für einen Sicherheitscheck durch pirenjo.IT. Vereinbare jetzt ein unverbindliches Kennenlerngespräch.

Wie erkenne ich eine sichere Website beim Online-Shopping?

Achte darauf, dass die URL mit „https://“ beginnt und ein Schlosssymbol in der Adressleiste erscheint. Fehlt das „S“, gib dort niemals deine Zahlungsdaten ein.

Was ist Typosquatting und wie schütze ich mich davor?

Typosquatting bezeichnet gefälschte Websites, deren Domain echten Adressen zum Verwechseln ähnlichsieht – etwa „amazonn.com“. Prüfe die URL immer sorgfältig, bevor du mit dem Einkauf beginnst.

Bietet pirenjo.IT in Stuttgart einen Sicherheitscheck für Mobilgeräte an?

Ja, pirenjo.IT führt für Unternehmen im Raum Stuttgart Sicherheitschecks für Mobilgeräte und Endpoints durch. Vereinbare ein unverbindliches Kennenlerngespräch, um den Schutzstatus deiner Geräte zu prüfen.

Ist es sicher, mit PayPal oder Apple Pay in Online-Shops einzukaufen?

Wallet-Dienste wie PayPal, Apple Pay oder Google Pay sind sicherer als die direkte Eingabe deiner Kartendaten, weil der Händler deine Zahlungsinformationen nicht direkt erhält. Nutze diese Dienste, wo immer sie verfügbar sind.

Können Unternehmen aus Waiblingen ihre Mitarbeitenden gegen Phishing-Angriffe absichern?

Ja, pirenjo.IT bietet Unternehmen in Waiblingen und dem Rems-Murr-Kreis gezielte Security-Awareness-Schulungen und technische Schutzmaßnahmen gegen Phishing an. Frag direkt nach einem passenden Paket für dein Team.

Computer mit Malware infiziert? Das sind die Anzeichen!

Computer mit Malware infiziert? Titel

Erkennst du die Anzeichen einer Malware-Infektion nicht rechtzeitig, kann ein einziger kompromittierter PC dein gesamtes Netzwerk gefährden. Laut aktuellen Studien benötigen rund ein Drittel der betroffenen Unternehmen eine Woche oder länger, um nach einer Malware-Infektion wieder vollständigen Zugriff auf ihre Daten und Systeme zu erhalten – und die Bedrohungslage wird 2026 nicht kleiner.

Malware ist ein Oberbegriff für viele verschiedene Arten von bösartigem Code: Viren, Ransomware, Spyware, Trojaner, Adware, Keylogger und mehr. Je länger Malware unkontrolliert auf einem System verbleibt, desto mehr Schaden richtet sie an. Wird ein infizierter Computer nicht sofort erkannt und isoliert, kann er in kürzester Zeit weitere Geräte im Netzwerk kompromittieren – ein besonders kritisches Risiko für Unternehmen im Raum Stuttgart und Waiblingen. Dieser Artikel zeigt dir die wichtigsten Malware-Anzeichen, damit du sofort handeln und dein Risiko verringern kannst.

7 Warnsignale: So erkennst du eine Malware-Infektion

Viele Infektionen bleiben tagelang unbemerkt – nicht weil die Anzeichen fehlen, sondern weil niemand aktiv hinschaut. Wer ein Monitoring hat, erkennt den Angriff in Minuten, nicht in Wochen.

Christian Markus, Gründer pirenjo.IT

1. Seltsame Popups auf dem Desktop

Verdächtige Popups sind oft eines der ersten Malware-Anzeichen, die Nutzer bemerken. Einige Formen von Malware tarnen sich als Antivirenprogramm oder als Garantiehinweis auf dem Bildschirm. Hacker imitieren dabei gezielt Elemente, die Benutzer von legitimen Programmen kennen – dadurch neigt man eher dazu, etwas zu bestätigen, ohne darüber nachzudenken.

Wenn du eine seltsame Benachrichtigung über die Erneuerung eines Antiviren-Abonnements oder eine Garantieverlängerung siehst, die keinen Sinn ergibt, könnte das ein Zeichen dafür sein, dass dein PC mit Adware oder einer anderen Art von Malware infiziert wurde. Besonders 2025/2026 setzen Angreifer laut aktuellen Sicherheitsberichten vermehrt auf täuschend echte System-Warnungen, die offizielle Windows- oder macOS-Dialoge imitieren.

Klicke in keinem Fall auf solche Popups – auch nicht auf „Schließen“ oder „Abbrechen“ innerhalb des Popup-Fensters selbst, da selbst diese Schaltflächen Schadcode ausführen können. Öffne stattdessen den Task-Manager und beende den Browser-Prozess direkt.

2. Plötzlich langsamer PC

Computer können aus verschiedenen Gründen langsamer werden – zu viele Browser-Tabs, ein speicherintensives Programm, oder schlicht ein voller Arbeitsspeicher. In der Regel kennst du deinen Computer und weißt, was ihn normalerweise verlangsamt. Wenn du ein neues, ungewöhnlich träges Verhalten bemerkst, könnte Schadsoftware die Ursache sein.

Ein typisches Beispiel: Du hast nur Notepad geöffnet, und der PC friert trotzdem ein oder die CPU-Auslastung liegt dauerhaft bei 80-100 %. Wenn Malware im Hintergrund läuft, verbraucht sie oft erhebliche Systemressourcen – etwa für Krypto-Mining (sogenannte „Cryptojacking“-Angriffe), die laut aktuellen Sicherheitsberichten auch 2026 weiterhin stark zunehmen. Ein Blick in den Task-Manager hilft: Prozesse mit kryptischen Namen oder ungewöhnlich hohem Ressourcenverbrauch sind verdächtig. Findest du dort nichts Auffälliges, können spezialisierte Tools wie Malwarebytes tieferliegende Prozesse sichtbar machen, die der normale Task-Manager verbirgt.

3. Anwendungen stürzen wiederholt ab

Anwendungen stürzen nicht einfach aus heiterem Himmel ab – dafür gibt es immer einen Grund. Entweder ist die Software fehlerhaft, es gab ein Problem mit einem Update, oder etwas bringt die Dateien der Anwendung durcheinander. Wenn Anwendungen plötzlich und wiederholt abstürzen und du gezwungen bist, sie oder das gesamte System neu zu starten, ist das ein verräterisches Zeichen dafür, dass ein Virus, Trojaner oder anderer bösartiger Code eingeschleust wurde.

Besonders auffällig: Wenn dein Antivirenprogramm selbst abstürzt oder sich nicht mehr öffnen lässt, ist das ein starkes Indiz für eine aktive Infektion – manche Schadprogramme deaktivieren gezielt Sicherheitssoftware, um unentdeckt zu bleiben. Achte in diesem Fall auch darauf, ob Windows Defender oder andere Schutzmechanismen sich nicht mehr aktivieren lassen, da dies ein typisches Verhalten moderner Malware-Varianten ist.

4. Browser-Startseite wird umgeleitet

Wenn du deinen Browser öffnest und auf einer anderen Homepage landest als gewohnt, solltest du deinen PC sofort auf Malware untersuchen lassen. Die Umleitung der Startseite ist ein gängiges Malware-Anzeichen und ein gängiger Trick bestimmter Malware-Arten – besonders verbreitet bei sogenannten Browser-Hijackern, die 2025/2026 oft als scheinbar nützliche Browser-Erweiterungen oder KI-Tools verbreitet werden.

Die Malware ändert dabei die Systemeinstellung für deine Standard-Browser-Startseite. Das kann dich zu einer Website mit Popup-Werbung oder zu einer Phishing-Website führen, die darauf ausgelegt ist, deine Zugangsdaten zu stehlen. Die Startseite in den Einstellungen manuell zurückzusetzen löst das Problem nicht dauerhaft – die Malware überschreibt die Einstellungen nach einem Neustart erneut. Mehr dazu, wie du deine Onlinekonten zusätzlich absicherst, erfährst du in unserem Artikel Wie du deine Onlinekonten vor Angriffen schützen kannst.

5. Plötzliche und unerklärliche Neustarts

Eine lästige Eigenschaft bestimmter Arten von bösartigem Code ist, dass er das System ohne Vorwarnung neu startet. Das kann dazu führen, dass gerade geleistete Arbeit verloren geht, und es wird schwierig, überhaupt etwas zu Ende zu bringen. Plötzliche Neustarts entstehen, wenn Malware zentrale Systemdateien manipuliert oder instabil macht – das Betriebssystem reagiert darauf mit einem Neustart, um einen vollständigen Absturz zu verhindern.

Wiederholte unerwartete Neustarts ohne erkennbaren technischen Grund sind daher ein ernstzunehmendes Warnsignal. Prüfe in der Windows-Ereignisanzeige (Ereignisprotokoll) unter „Kritisch“ und „Fehler“, ob dort ungewöhnliche Einträge rund um den Zeitpunkt der Neustarts auftauchen – das gibt dir einen ersten Hinweis auf die Ursache.

6. Unbekannte Programme oder Prozesse

Malware installiert häufig zusätzliche Software im Hintergrund – ohne dein Wissen und ohne deine Zustimmung. Wenn du in der Liste der installierten Programme oder im Task-Manager Einträge siehst, die du nicht kennst und nicht selbst installiert hast, solltest du das ernst nehmen. Besonders verdächtig sind Programme ohne Herstellerangabe, mit kryptischen Namen oder mit einem sehr alten bzw. sehr aktuellen Installationsdatum, das nicht zu deinen Aktivitäten passt.

Lösche solche Programme nicht einfach manuell, ohne vorher zu prüfen, was dahintersteckt – manche Malware hinterlässt beim Entfernen weitere Schadkomponenten oder stellt sich nach dem nächsten Neustart automatisch wieder her. Lass im Zweifel einen IT-Spezialisten einen vollständigen Scan durchführen, bevor du eingreifst.

7. Unerklärlicher Anstieg des Netzwerkverkehrs

Viele Malware-Arten kommunizieren im Hintergrund mit externen Servern – um gestohlene Daten zu übermitteln, Befehle zu empfangen oder weitere Schadkomponenten nachzuladen. Ein ungewöhnlich hoher Netzwerkverkehr zu unbekannten Zielen, auch wenn keine Anwendungen aktiv genutzt werden, ist ein starkes Warnsignal. Besonders Ransomware und Spyware sind auf diese Art der Hintergrundkommunikation angewiesen.

Prüfe den Netzwerkverkehr mit dem Windows-Ressourcenmonitor oder Tools wie Wireshark. Verbindungen zu unbekannten IP-Adressen oder Domains – vor allem in der Nacht oder außerhalb der Geschäftszeiten – sollten sofort untersucht werden. Für Unternehmen im Raum Stuttgart und Waiblingen empfehlen wir ein professionelles Netzwerk-Monitoring, das solche Anomalien automatisch erkennt und meldet.

Was tun, wenn du Malware-Anzeichen erkennst?

Wenn du eines oder mehrere dieser Warnsignale bei deinem Computer feststellst, ist schnelles Handeln entscheidend. Trenne den betroffenen Rechner sofort vom Netzwerk – sowohl vom WLAN als auch vom LAN-Kabel – um eine weitere Ausbreitung auf andere Geräte zu verhindern. Starte danach keinen vollständigen Malware-Scan über eine möglicherweise bereits kompromittierte Sicherheitssoftware, sondern nutze einen bootfähigen Rescue-Scanner (z.B. Kaspersky Rescue Disk oder Malwarebytes), der das System von außen prüft.

Für Unternehmen gilt: Informiere sofort dein IT-Team oder deinen IT-Dienstleister. Je früher ein Vorfall gemeldet wird, desto geringer ist der Schaden. pirenjo.IT unterstützt Unternehmen im Raum Stuttgart und Waiblingen bei der schnellen Analyse, Bereinigung und Absicherung nach einer Malware-Infektion – melde dich gerne direkt bei uns.

Häufige Fragen zu Malware-Anzeichen (FAQ)

Woran erkenne ich, ob mein PC mit Malware infiziert ist?

Die häufigsten Malware-Anzeichen sind: plötzliche PC-Verlangsamung ohne erkennbaren Grund, unbekannte Popups oder Warnmeldungen, umgeleitete Browser-Startseite, unerklärliche Neustarts, abstürzende Anwendungen sowie unbekannte Programme oder Prozesse im Task-Manager. Tritt mehreres davon gleichzeitig auf, ist eine Infektion sehr wahrscheinlich. Im Zweifel solltest du deinen PC sofort vom Netzwerk trennen und einen IT-Spezialisten hinzuziehen.

Kann Malware aktiv sein, ohne dass ich etwas bemerke?

Ja – und das ist eine der größten Gefahren. Moderne Malware, insbesondere Spyware und fortgeschrittene Ransomware, ist darauf ausgelegt, möglichst lange unentdeckt zu bleiben. Laut aktuellen Studien vergehen im Durchschnitt mehrere Wochen bis Monate, bevor eine Infektion in Unternehmen bemerkt wird. Regelmäßige automatisierte Scans, ein Netzwerk-Monitoring und ein professionell verwaltetes Endpoint-Security-System helfen dabei, Infektionen frühzeitig zu erkennen – auch wenn keine offensichtlichen Anzeichen sichtbar sind.

Was ist der Unterschied zwischen einem Virus und Malware?

Malware ist der Oberbegriff für alle Arten von Schadsoftware – ein Virus ist nur eine davon. Weitere Malware-Arten sind unter anderem Trojaner, Ransomware, Spyware, Adware, Keylogger und Würmer. Jede Art hat eine andere Funktionsweise und ein anderes Ziel: Während ein klassischer Virus sich selbst repliziert und andere Dateien infiziert, stiehlt Spyware im Hintergrund Daten, und Ransomware verschlüsselt deine Dateien und fordert Lösegeld. Für einen effektiven Schutz brauchst du eine Sicherheitslösung, die alle diese Varianten abdeckt.

Hilft ein Antiviren-Programm gegen alle Malware-Arten?

Ein Antivirenprogramm ist ein wichtiger Basisschutz, reicht alleine aber nicht aus. Moderne Malware ist oft so gestaltet, dass sie gängige Signatur-basierte Scanner umgeht – etwa durch sogenannte dateilose Malware (Fileless Malware), die ausschließlich im Arbeitsspeicher läuft und keine erkennbaren Dateispuren hinterlässt. Ergänzend empfehlen wir eine mehrschichtige Sicherheitsstrategie: regelmäßige Updates, eine Firewall, Netzwerk-Monitoring, sichere Passwörter und regelmäßige Backups nach der 3-2-1-Regel. Für Unternehmen ist ein verwaltetes Endpoint-Security-System der zuverlässigste Schutz.

Was kostet eine professionelle Malware-Bereinigung?

Die Kosten einer professionellen Malware-Bereinigung hängen stark vom Ausmaß der Infektion ab. Ein einzelner befallener PC lässt sich oft in wenigen Stunden bereinigen. Ist Malware jedoch tief im System verankert oder hat sie sich bereits auf mehrere Geräte im Netzwerk ausgebreitet, kann der Aufwand deutlich steigen – hinzu kommen mögliche Datenverluste und Ausfallzeiten. Generell gilt: Prävention ist immer günstiger als Reaktion. Sprich uns gerne direkt an – wir erstellen dir ein transparentes Angebot für die Absicherung deiner IT-Infrastruktur im Raum Stuttgart und Waiblingen.

Diese 6 veralteten Tools solltest du nicht mehr verwenden

6 Tools die man nicht mehr verwenden sollte.

Technologie verändert sich schnell – und was gestern noch Standard war, ist heute ein Sicherheitsrisiko. Tools wie der Internet Explorer oder Adobe Flash haben ihren Zenit längst überschritten. Wer sie trotzdem noch einsetzt, öffnet Angreifern Tür und Tor.

Dieser Artikel zeigt dir, welche 6 veralteten Tools du so bald wie möglich ersetzen solltest – und warum das Warten auf „noch läuft ja alles“ kein Plan ist.

Warum veraltete Software ein konkretes Risiko ist

Veraltete Software und Hardware erhalten keine Sicherheitsupdates mehr. Genau diese Updates schließen neu entdeckte Schwachstellen – ohne sie bleibt das System ein leichtes Ziel. Rund 1 von 3 Datenschutzverletzungen geht auf ungepatchte Systemschwachstellen zurück.

Dazu kommen handfeste Geschäftsrisiken: Kompatibilitätsprobleme zwischen alter und neuer Software bremsen das Team aus, Datenschutzbestimmungen lassen sich schwerer einhalten, und die Wettbewerbsfähigkeit leidet. 49 % der befragten Arbeitnehmer geben an, dass sie einen Jobwechsel wegen schlechter Technologie in Betracht ziehen würden.

Welche 6 veralteten Tools du ersetzen solltest

Wer auf veraltete Software setzt, spart am falschen Ende – und zahlt meistens doppelt, wenn es zu spät ist.

– Christian Markus, Gründer pirenjo.IT

Internet Explorer – seit Juni 2022 ohne Support

Vor einigen Jahren war der Internet Explorer (IE) der meistgenutzte Browser weltweit. Mit der Zeit überholten ihn Google Chrome und schließlich sein eigener Nachfolger, Microsoft Edge.

Microsoft Edge wurde 2015 eingeführt und hat den IE schrittweise verdrängt. Seit dem 15. Juni 2022 wird der Internet Explorer nicht mehr unterstützt – keine Sicherheitsupdates, kein Patch, keine Hilfe bei Problemen.

Adobe Flash Player – seit Januar 2021 abgekündigt

In den frühen 2000er Jahren lief Adobe Flash auf Millionen von Websites. Animationen, interaktive Inhalte, Videos – Flash war allgegenwärtig. Moderne Technologien wie HTML5 haben diese Funktionen längst übernommen und Flash damit überflüssig gemacht.

Seit dem 1. Januar 2021 stellt Adobe keine Sicherheitsupdates mehr bereit. Hast du den Flash Player noch auf einem deiner Rechner installiert? Dann deinstalliere das Browser-Plugin und jegliche Flash-Software sofort.

Windows 7 und ältere Versionen – aktives Angriffsziel

Windows 7 war eines der beliebtesten Betriebssysteme aller Zeiten – aber es hat ausgedient. Seit dem 14. Januar 2020 liefert Microsoft keine Sicherheits-Patches mehr. Windows 10 und Windows 11 sind längst der neue Standard.

Technisch mag Windows 7 noch funktionieren. Sicherheitstechnisch ist es ein offenes Scheunentor. Angreifer suchen aktiv nach Systemen, auf denen diese Version noch läuft – du kannst davon ausgehen, dass dein Rechner früher oder später gefunden wird.

Ob sich ein Update auf Windows 11 für dein Unternehmen lohnt, zeigt dir unser Artikel Lohnt sich ein Update auf Windows 11?.

macOS 10.14 Mojave und ältere Versionen – Hardware erneuern

[IMAGE_BLOCK_0]

Auch veraltete macOS-Versionen erhalten keine Sicherheitsupdates mehr. Weil iMacs und MacBooks teuer sind, halten viele sie so lange wie möglich. Das Problem: Ab einem bestimmten Alter bekommt die Hardware keine macOS-Updates mehr – und bleibt dauerhaft auf einer nicht mehr unterstützten Version hängen.

Wer macOS 10.14 Mojave oder früher nutzt, wird von Apple nicht mehr mit Patches versorgt. In diesem Fall hilft kein Software-Update mehr – du musst die Hardware erneuern.

Oracle 18c Datenbank – Support seit Juni 2021 beendet

Setzt dein Unternehmen Oracle-Datenbanken ein? Dann prüfe deine aktuelle Version. Die Unterstützung für Oracle 18c endete im Juni 2021. Ungepatchte Schwachstellen machen Sicherheitsverletzungen wahrscheinlich – nicht möglich, wahrscheinlich.

Hast du bereits auf eine neuere Version gewechselt, behalte das nächste Supportende im Blick. Sowohl Oracle 19c als auch 21c haben im April 2024 den Support verloren.

Microsoft SQL Server 2014 – Support seit Juli 2024 vollständig eingestellt

SQL Server 2014 ist ein weiteres verbreitetes Datenbanktool, das seinen Ablauf erreicht hat. Der Mainstream-Support war bereits früher beendet – im Juli 2024 wurde auch der Extended Support eingestellt, inklusive Sicherheitsupdates.

Ein frühzeitiges Upgrade gibt dir Zeit zum Testen und Überprüfen. Kein böses Erwachen, wenn das nächste Sicherheitsproblem auftaucht.

Technologie aufrüsten – ohne Risiko und Überraschungen

Upgrades wirken beängstigend, vor allem wenn bisher alles funktioniert hat. Bedenken wegen Migration oder Kompatibilität sind verständlich. Die IT-Profis von pirenjo.IT helfen dir, deine Technologie sauber aufzurüsten und anschließend gründlich zu testen. Vereinbare jetzt ein 15-minütiges Erstgespräch.

Wie pirenjo.IT Unternehmen im Raum Stuttgart rundum betreut, zeigt die Managed Services Seite. Welche Sicherheitslücken durch veraltete Systeme konkret entstehen, erklärt unser Artikel zu den 6 Sicherheitslücken in der Cybersicherheit.

Wie gefährlich ist es, Windows 7 noch im Unternehmen zu betreiben?

Sehr gefährlich – Windows 7 erhält seit Januar 2020 keine Sicherheits-Patches mehr und ist ein aktives Angriffsziel für Cyberkriminelle. Jedes System, das noch damit läuft, ist ein offenes Einfallstor ins Netzwerk.

Was passiert, wenn ich Adobe Flash Player nicht deinstalliere?

Adobe Flash erhält seit Januar 2021 keine Sicherheitsupdates mehr. Ungepatchte Schwachstellen im Flash Player können Angreifern direkten Zugriff auf dein System ermöglichen – deinstalliere das Plugin sofort.

Kann ein IT-Dienstleister in Stuttgart beim Upgrade auf Windows 11 helfen?

Ja – pirenjo.IT begleitet Unternehmen im Raum Stuttgart beim strukturierten Umstieg auf Windows 11, inklusive Kompatibilitätsprüfung, Migration und Test. Vereinbare einfach ein 15-minütiges Erstgespräch.

Wie erkenne ich, ob meine Oracle-Datenbank noch unterstützt wird?

Prüfe die Versionsnummer in deiner Oracle-Umgebung und gleiche sie mit der Oracle Lifetime Support Policy ab. Oracle 18c ist seit Juni 2021 nicht mehr unterstützt – ein Upgrade auf eine aktuelle Version ist zwingend.

Bietet pirenjo.IT in Waiblingen auch Unterstützung bei veralteten Mac-Systemen an?

Ja – pirenjo.IT unterstützt Unternehmen in Waiblingen und Umgebung bei der Bewertung und Erneuerung veralteter Apple-Hardware, die keine macOS-Updates mehr erhält. Sprich uns direkt an.

Sicherheit zu Hause: Binde IoT-Geräte ins Gast-WLAN ein

Smart Home, bei dem IoT-Geräte ins Gäste-WLAN eingebunden sind.

Ein typischer Haushalt ist heute mit durchschnittlich 10,37 Geräten online. Etwas mehr als die Hälfte davon sind PCs und mobile Geräte – der Rest sind IoT-Geräte.

IoT steht für Internet of Things (Internet der Dinge). Damit ist jede Art von intelligentem Gerät gemeint, das sich online verbindet – vom Streaming-Stick bis zum smarten Kühlschrank, vom Babyphone bis zum Alexa-Sprachassistenten. Und genau diese Geräte werden zunehmend zum Sicherheitsproblem.

Dieser Artikel zeigt dir, warum IoT-Geräte ein Risiko für dein gesamtes Netzwerk darstellen, wie du sie mit einem Gastnetzwerk isolierst, und welche konkreten Schritte dafür nötig sind.

Smarte Geräte sind bequem – aber auch ein Einfallstor für Hacker. Wer sein Heimnetzwerk nicht segmentiert, öffnet Angreifern die Tür zu sensiblen Daten.

– Christian Markus, Gründer pirenjo.IT

IoT-Geräte als Einfallstor ins Heimnetzwerk

Die Zunahme mobiler und hybrider Arbeit hat die Sicherheitslage zu Hause grundlegend verändert. Viele Unternehmen haben das Arbeiten aus der Ferne zur Norm gemacht. Das bedeutet: IoT-Geräte teilen sich heute dasselbe WLAN-Netzwerk mit Unternehmensdaten und -geräten.

Zwei Zahlen zeigen, wie ernst das Problem ist: In den ersten sechs Monaten des Jahres 2021 stieg die Zahl der IoT-Cyberattacken im Vergleich zum Vorjahr um 135 Prozent. Und über 25 Prozent aller Cyberangriffe auf Unternehmen betreffen IoT-Geräte.

[IMAGE_BLOCK_0]

Hacker nutzen IoT-Geräte als Sprungbrett

Intelligente Geräte sind in der Regel leichter zu knacken als PCs oder Smartphones. Hacker nutzen sie deshalb als Einfallstor – nicht wegen der Daten auf dem Gerät selbst, sondern wegen der anderen Geräte im selben Netzwerk.

Kriminelle interessieren sich nicht für die Einkaufsliste in deinem smarten Kühlschrank. Aber sie verschaffen sich Zugang zu diesem IoT-Gerät, um herauszufinden, welche anderen Geräte im selben Netzwerk erreichbar sind. Über Freigaben und Berechtigungen, die in Heimnetzwerken häufig vorhanden sind, gelangen sie dann zu deinem Arbeitscomputer oder Smartphone.

Warum IoT-Geräte strukturell unsicherer sind

IoT-Geräte verfügen in der Regel über keine Antivirus- oder Anti-Malware-Funktionen. Nutzer aktualisieren sie selten regelmäßig, und Standard-Benutzername sowie Standard-Passwort werden häufig nie geändert.

Dazu kommen simple Schnittstellen, die eine Sicherheitsverletzung verschleiern können, und gemeinsame Einstellungen, die Angreifern den Einstieg erleichtern. Wer IoT-Geräte im gleichen Netzwerk wie seinen PC betreibt, gibt Angreifern damit eine direkte Brücke zu sensiblen Daten.

Gastnetzwerk einrichten – so trennst du IoT vom Rest

So gut wie alle modernen Router bieten die Möglichkeit, ein zweites WLAN-Netzwerk einzurichten – ein sogenanntes Gastnetzwerk. Es erscheint beim Verbinden als separates Netzwerk und ist vom Hauptnetzwerk vollständig isoliert.

Betreibst du alle IoT-Geräte im Gastnetzwerk, reißt du die Brücke ein, die Hacker nutzen, um von einem smarten Gerät zu einem Gerät mit sensiblen Daten zu gelangen. Dringt ein Angreifer in deinen smarten Lautsprecher ein, sieht er keinen PC und kein Smartphone – weil diese im anderen Netzwerk liegen.

Das gilt unabhängig davon, ob du im Home-Office arbeitest oder deinen Computer für Bankgeschäfte nutzt. Alle PCs und Smartphones enthalten in der Regel Zugangsdaten zu Online-Banking und persönlichen Konten – und die gehören geschützt.

Schritt für Schritt: Gastnetzwerk einrichten

Melde dich zunächst bei den Router-Einstellungen an und suche den Bereich für das Gastnetzwerk – das ist bei jedem Router anders, ein Blick in die Online-Hilfe des Herstellers lohnt sich. Richte das Gastnetzwerk mit einem sicheren Passwort ein.

Ändere anschließend das Passwort deines bestehenden Hauptnetzwerks, damit sich IoT-Geräte nicht automatisch wieder damit verbinden. Verbinde alle smarten Geräte mit dem neuen Gastnetzwerk und trage PC und Smartphone mit dem neuen Passwort ins Hauptnetzwerk ein.

Wenn du künftig neue Geräte hinzufügst, achte darauf, sie dem richtigen Netzwerk zuzuordnen. Nur so bleibt die Trennung dauerhaft wirksam.

WLAN-Namen verraten mehr als du denkst

Vergib beim Benennen deiner WLAN-Netzwerke keine beschreibenden Namen wie „IoT-Netzwerk“, deinen eigenen Namen, deine Adresse oder das Routermodell. Verwende Namen, die Hackern keine verwertbaren Informationen liefern. Auch das ist ein einfacher, aber wirksamer Schutz.

Mehr dazu, wie du dein Heimnetzwerk insgesamt absicherst, findest du in den Best Practices der NSA für ein sicheres Heimnetzwerk. Ergänzend lohnt sich ein Blick auf die häufigsten Sicherheitslücken in der Cybersicherheit, die auch im privaten Umfeld relevant sind.

Brauchst du Hilfe bei deiner Cybersicherheit?

Angesichts der großen Zahl von Remote-Mitarbeitenden haben Hacker begonnen, Heimnetzwerke ins Visier zu nehmen. Sie wissen, dass diese sowohl sensible geschäftliche als auch persönliche Daten enthalten können. Mach dich nicht angreifbar. Vereinbare noch heute einen Termin für ein 15-minütiges Gespräch mit den IT-Experten von pirenjo.IT.

Was ist ein Gastnetzwerk und warum schützt es mich?

Ein Gastnetzwerk ist ein separates WLAN auf deinem Router, das vom Hauptnetzwerk isoliert ist. Geräte im Gastnetzwerk können nicht auf Geräte im Hauptnetzwerk zugreifen – das verhindert, dass ein gehacktes IoT-Gerät als Sprungbrett für deinen PC oder dein Smartphone genutzt wird.

Welche Geräte gehören ins Gastnetzwerk?

Alle IoT-Geräte wie Smart-TV, Streaming-Sticks, smarte Lautsprecher, Thermostate, Babyphone und Kühlschränke mit Internetzugang gehören ins Gastnetzwerk. PC, Laptop und Smartphone bleiben im gesicherten Hauptnetzwerk.

Kann pirenjo.IT in Stuttgart helfen, mein Heimnetzwerk sicherer zu machen?

Ja – pirenjo.IT betreut Privathaushalte und Unternehmen in Stuttgart und Umgebung bei der Einrichtung sicherer Netzwerkstrukturen. Vereinbare ein kostenloses 15-minütiges Erstgespräch, um deine Situation zu besprechen.

Wie sicher ist ein Gastnetzwerk wirklich?

Ein korrekt eingerichtetes Gastnetzwerk mit starkem Passwort und aktivierter Netzwerkisolierung bietet einen wirksamen Schutz. Kein System ist hundertprozentig sicher, aber die Netzsegmentierung schließt eine der häufigsten Angriffsvektoren bei IoT-Geräten.

Bietet pirenjo.IT in Waiblingen auch Unterstützung bei der Router-Konfiguration an?

Ja – als IT-Systemhaus in Waiblingen unterstützt pirenjo.IT sowohl Privatpersonen als auch Unternehmen bei der sicheren Konfiguration von Routern und Netzwerken. Ruf einfach an oder buche ein Erstgespräch online.