Wie wird das Metaverse die Wirtschaft verändern?

Mann mit VR-Brille verändert die Wirtschaft durch das Metaverse.

Das neue Modewort ist „Metaverse“. Aber was bedeutet das eigentlich für Unternehmen? Ist es nur etwas, worüber sich Unternehmen der sozialen Medien Gedanken machen müssen? Wird das Metaverse tatsächlich die Wirtschaft verändern?

Laut Leuten wie dem CEO von Apple, Tim Cook, wird das Metaverse kommen. Er erklärte, dass „ein Leben ohne AR bald undenkbar sein wird“. Ob das nun eine kurzfristige oder langfristige Vorhersage ist – Unternehmen müssen darauf vorbereitet sein. Dieser Artikel zeigt dir, welche Bereiche das Metaverse konkret betreffen wird und was du jetzt wissen solltest.

Zunächst einmal muss man verstehen, was das Metaverse ist. Metaverse ist ein allgemeiner Begriff und kein geschützter Eigenname. Das Metaverse bezieht sich auf eine kollektive Weiterentwicklung des Internets zu einer virtuellen 3D-Umgebung. Es handelt sich dabei um eine Welt, in der verschiedene Orte miteinander verbunden sind. So treffen sich zum Beispiel bereits seit Jahrzehnten Menschen aus verschiedenen Ländern in Online-Spielen in einer virtuellen Welt.

Hat Facebook/Meta das Metaversum erfunden? Nein. Die Idee von vernetzten 3D-Welten gibt es schon seit Jahrzehnten. Mehrere Online-Gaming-Unternehmen haben sich ihren Bereich im Metaversum gesichert. Aber diese unterschiedlichen Umgebungen sind bislang wenig miteinander verbunden.

Was ist einer der ersten Vertreter des frühen Metaversums? Das war eine kurzlebige Software namens Adobe Atmosphere. Diese immersive 3D-Erfahrung umfasste miteinander verbundene Online-Welten und ermöglichte es auch, mit anderen Menschen zu chatten. Es war ein wenig vor seiner Zeit, zeigt aber, dass das Konzept des Metaversums schon seit einiger Zeit existiert.

Das Metaversum erfährt jetzt Aufmerksamkeit, weil die Technologie fortgeschritten ist. Sie hat begonnen, den Bedürfnissen einer solchen Welt gerecht zu werden – dazu gehören schnelle Internetverbindungen, immense Rechenleistung und eine Übertragungsmethode für 3D, die auf den meisten PCs funktioniert.

Sind wir schon am Ziel? Noch nicht ganz. Aber das Metaversum nimmt immer mehr Fahrt auf. Vor kurzem hat Microsoft eine Partnerschaft mit Meta angekündigt. Diese Partnerschaft soll Microsoft 365-Anwendungen in das Metaversum bringen – also Zusammenarbeit auf eine völlig neue Art und Weise. Microsoft stellt fest, dass 50 % der Generation Z und der Millennials erwarten, in den nächsten zwei Jahren einen Teil ihrer Arbeit im Metaverse zu erledigen.
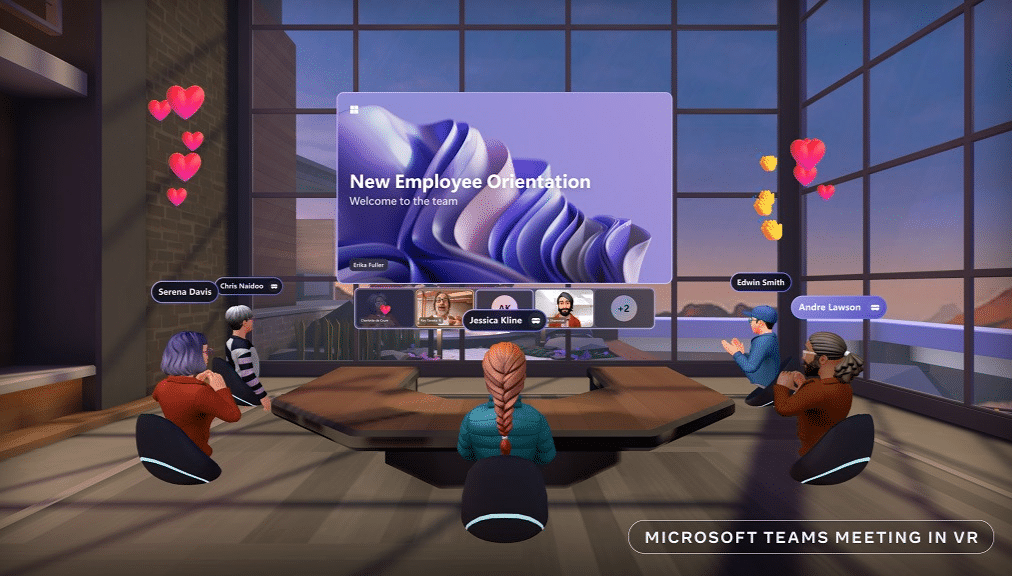
Teams Meeting in VR wird durch Metaverse die Wirtschaft verändern.

Microsoft arbeitet schon an der Integration von Teams ins Metaverse.

Welche Auswirkungen hat das Metaverse auf dein Unternehmen?

Mit Unternehmen wie Microsoft, die sich mit der Zukunft von AR/VR befassen, könnte dies bald Realität werden. Du kannst davon ausgehen, dass das Metaverse in den nächsten Jahren auch dein eigenes Unternehmen in irgendeiner Weise tangieren wird. Hier eine Vorschau darauf, was es beeinflussen könnte.

Wer heute die Entwicklung des Metaversums ignoriert, steht in fünf Jahren vor denselben Fragen wie jene, die 2005 noch keine Website für nötig hielten.

– Christian Markus, Gründer pirenjo.IT

Werbung im virtuellen Raum als nächste Pflichtdisziplin

Als das Internet zum ersten Mal eingeführt wurde, erkannten die Unternehmen nicht sofort sein Potenzial. Heute können sich die meisten Unternehmen nicht mehr vorstellen, ohne eine Website zu arbeiten. Sie ist eine Notwendigkeit für die Gewinnung von Kundenkontakten und die Umsetzung von Verkäufen.

Wenn sich das Metaverse als neue 3D-Variante des Internets durchsetzt, könnte es genauso wichtig sein. Das bedeutet, dass du dich mit Werbung in virtuellen Welten beschäftigen solltest. Möglicherweise kannst du auch deine eigene VR-Website oder einen Showroom erstellen.

Im Bereich der Werbung könnte das Metaverse die Wirtschaft durchaus stark beeinflussen. Wer früh dabei ist, sichert sich einen Vorsprung gegenüber dem Wettbewerb.

Kundenbetreuung im Metaverse

Als die Popularität der sozialen Medien zunahm, erkannten die Unternehmen, dass die Kunden sie nutzten, um zu kommunizieren. 79 % der Verbraucher erwarten, dass Unternehmen auf eine Nachricht in den sozialen Medien reagieren – und zwar innerhalb eines Tages.

Um diesem Bedarf gerecht zu werden, haben viele Unternehmen eine Präsenz in den sozialen Medien aufgebaut. Sie nutzen diese für das Marketing und um Anfragen von Kunden zu beantworten.

Das Metaverse könnte der nächste Schritt sein. Wenn die Menschen sich dort aufhalten, werden sie erwarten, dass sie mit den Unternehmen in diesem Raum interagieren – genau wie jetzt mit sozialen Netzwerken. Das bedeutet, dass du wissen musst, wie deine Kunden das Metaversum nutzen, während es wächst. Eine Frage zur Metaversum-Nutzung in einer Kundenumfrage könnte ein guter erster Schritt sein.

Mitarbeiterschulungen mit mehr Tiefe

Einer der angepriesenen Vorteile des Metaversums ist seine Fähigkeit, immersive Schulungen zu ermöglichen. Dies könnte die Ausbildungsmöglichkeiten für alle – vom Arzt bis zum Gabelstaplerfahrer – erheblich verbessern.

Überleg, wie eine VR-Welt die Ausbildung sicherer und effizienter machen kann. Eine Person könnte Aufgaben in einer virtuellen Welt gefahrlos üben, bevor sie diese im echten Leben ausführt. Das Metaverse bietet vielleicht noch nicht das, wonach du suchst. Aber bei der Geschwindigkeit des technologischen Fortschritts könnte es bereits in ein oder zwei Jahren so weit sein.

Zusammenarbeit im Remote-Team auf neuem Niveau

Virtuelle Meetings sind während der Pandemie stark angestiegen. Heute sind Besprechungen über Teams oder Zoom gang und gäbe. Die nächste Generation von Online-Teambesprechungen könnte in einer virtuellen Welt stattfinden.

Microsoft arbeitet bereits daran, seine Anwendungen in einen virtuellen Raum zu bringen. Füge ein paar Avatare und eine immersive Umgebung hinzu – plötzlich hast du ein völlig anderes Meeting-Erlebnis. Die virtuelle Zusammenarbeit von Remote-Teams lässt sich im Metaversum auch für ganz andere Szenarien nutzen, zum Beispiel die Planung und Instandhaltung von Gebäuden. Durch ein 3D-Modell eines Raums zu gehen, bevor er gebaut wird, könnte Planungsfehler erheblich reduzieren. Mehr dazu, wie Managed Services von pirenjo.IT Unternehmen im Raum Stuttgart rundum betreuen, erfährst du auf unserer Managed Services Seite.

Ist dein Unternehmen bereit für die nächste digitale Transformation?

Ob das Metaverse tatsächlich die Wirtschaft verändern kann, wird sich erst noch zeigen müssen. Was sind deine Pläne für die digitale Transformation in den nächsten 12 Monaten? Oder für die nächsten drei Jahre? Wenn du nicht weißt, wo du anfangen sollst, helfen wir dir gerne. Kontaktiere unsere Digitalisierungsexperten bei pirenjo.IT und vereinbare einen Termin für ein unverbindliches Erstgespräch. Gemeinsam stellen wir dein Unternehmen für die Zukunft auf.

Was ist das Metaverse kurz erklärt?

Das Metaverse ist eine kollektive Weiterentwicklung des Internets zu einer vernetzten, virtuellen 3D-Umgebung. Nutzer können sich dort als Avatare begegnen, arbeiten und interagieren.

Wie verändert das Metaverse die Arbeitswelt für Unternehmen?

Das Metaverse ermöglicht immersivere Remote-Zusammenarbeit, realitätsnahe Mitarbeiterschulungen und neue Formen der Kundenbetreuung – weit über klassische Videokonferenzen hinaus.

Welche Stuttgarter Unternehmen sollten sich jetzt mit dem Metaverse beschäftigen?

Besonders Unternehmen aus dem Stuttgarter Raum, die auf Remote-Teams, Showrooms oder erklärungsbedürftige Produkte setzen, sollten die Entwicklung des Metaversums frühzeitig im Blick behalten.

Wie schnell wird das Metaverse für KMU relevant?

Laut Microsoft erwarten 50 % der Generation Z und Millennials, in den nächsten zwei Jahren einen Teil ihrer Arbeit im Metaverse zu erledigen – KMU sollten die Entwicklung also aktiv verfolgen, nicht abwarten.

Kann pirenjo.IT aus Waiblingen bei der digitalen Transformation in Richtung Metaverse unterstützen?

Ja – pirenjo.IT begleitet Unternehmen aus Waiblingen und der Region bei der strategischen IT-Planung, damit du technologische Entwicklungen wie das Metaverse gezielt und ohne Umwege angehen kannst.
So wichtig ist die Sicherheit virtualisierter Infrastrukturen

So wichtig ist die Sicherheit virtueller Infrastrukturen - Titelbild

Eine marode virtuelle Infrastruktur birgt Risiken für jedes Unternehmen. Und sie kann erhebliche Auswirkungen darauf haben, wie schnell du nach einem Angriff deine Daten wiederherstellst und den Betrieb wieder aufnimmst.

Viele Unternehmen nutzen heute eine virtualisierte Infrastruktur für eine einfachere Datenspeicherung. Dieser Ansatz ist physischen Lösungen aufgrund der größeren Flexibilität, der einfachen Bereitstellung und der günstigeren Preise überlegen.

Dieses Modell erfordert jedoch auch ein umfassendes Sicherheitskonzept. Das Risiko eines Datenverlusts ist deutlich größer, da viele Tools und Praktiken zum Schutz physischer Daten in der virtuellen Umgebung nahezu nutzlos sind. Virtuelle Bedrohungen sind anders – deshalb musst du über den traditionellen Perimeterschutz hinaus denken.

Dieser Artikel beleuchtet die drei häufigsten Sicherheitsprobleme bei der Virtualisierung und zeigt vier konkrete Maßnahmen, mit denen du deine Infrastruktur besser schützt.

Überlasse deine virtualisierte Infrastruktur nicht dem Zufall

Virtualisierungssicherheit ist für die Sicherheitsstrategie eines jeden Unternehmens von entscheidender Bedeutung. Wer virtuelle Umgebungen betreibt, muss die Sicherheit auf allen Ebenen berücksichtigen – nicht nur an der Oberfläche.

Wer seine virtuelle Infrastruktur mit denselben Mitteln schützt wie physische Server, schützt sie nicht – er schläft nur ruhiger.

– Christian Markus, Gründer pirenjo.IT

Angriffe von außen als reale Gefahr

Angriffe von außen stellen eine echte Bedrohung für virtualisierte Infrastrukturen dar. Wenn Hacker in deine Host-Level- oder Serververwaltungssoftware eindringen, können sie leicht auf andere wichtige Teile deines Systems zugreifen.

Sie können zum Beispiel einen neuen Benutzer anlegen und diesem Administratorrechte zuweisen – diese Berechtigung ermöglicht es Cyberkriminellen, sensible Daten deines Unternehmens zu erlangen oder zu zerstören.

File Sharing und Copy-Pasting als Einfallstor

Das Filesharing von Host und virtueller Maschine (VM) ist normalerweise deaktiviert. Das Gleiche gilt für das Kopieren und Einfügen von Elementen zwischen der Remote-Verwaltungskonsole und der VM. Du kannst die Standardeinstellungen ändern, indem du das ESXi-Hostsystem anpasst – diese Maßnahme wird jedoch nicht empfohlen.

Wenn sich ein Hacker Zugang zu deiner Verwaltungskonsole verschafft, kann er Daten außerhalb deiner virtuellen Umgebung kopieren oder Malware in deiner virtuellen Maschine installieren. Kein Zugriff. Kein Copy-Paste. Sondern strikte Trennung.

Viren und Ransomware als häufigste Angriffsvektoren

Virtuelle Maschinen sind anfällig für viele Angriffe, wobei Ransomware zu den beliebtesten zählt. Aus diesem Grund ist es wichtig, regelmäßig Backups deiner Daten zu erstellen und sie an einem Ort zu speichern, an dem sie nicht von Hackern verschlüsselt werden können.

Versäumst du Backups, kannst du in eine Situation geraten, in der Hacker Geld für die Entschlüsselung deiner Daten verlangen. Die Wiederherstellung einer VM ist auch mit regelmäßigen Backups aufwendig – deshalb musst du deine Teammitglieder darüber aufklären, wie sie das Risiko von Ransomware und anderen Viren verringern können.

4 Maßnahmen zur Optimierung der Sicherheit deiner virtualisierten Infrastruktur

[IMAGE_BLOCK_0]

Viele unserer Kunden in der Region Stuttgart und Waiblingen kommen zu uns, nachdem ein erster Vorfall passiert ist. Prävention kostet einen Bruchteil davon.

– Christian Markus, Gründer pirenjo.IT

Über-Virtualisierung als unterschätztes Risiko

Die Über-Virtualisierung (engl. virtual sprawl) wird oft mit wachsenden virtuellen Umgebungen in Verbindung gebracht. Je mehr du expandierst, desto größer ist die Notwendigkeit, deine VMs zu sichern – die Anzahl der Maschinen kann jedoch deine Möglichkeiten dazu übersteigen.

Um diese virtuelle Auswucherung in den Griff zu bekommen, führe jederzeit ein Verzeichnis aller deiner Maschinen und richte Kontrollpunkte mit standortübergreifender Überwachung ein. Überwache die IP-Adressen, die Zugriff auf deine VMs haben, und richte sowohl lokale als auch externe Backups ein.

Prüfe deine virtuelle Umgebung regelmäßig, halte ein zentrales Protokoll über alle Hardware-Aktionen und erstelle einen Patch-Wartungsplan für alle Rechner, um sie auf dem neuesten Stand zu halten.

Konfigurationsfehler bei der Ersteinrichtung vermeiden

Wenn du virtuelle Server verwendest, riskierst du durch Konfigurationsfehler einiges. Bei der Ersteinrichtung musst du deshalb darauf achten, dass keine Sicherheitsrisiken bestehen – dazu gehören unnötige Ports, nutzlose Dienste und ähnliche Schwachstellen. Andernfalls erben alle deine virtuellen Maschinen dieselben Probleme.

Viele Unternehmen haben schlechte virtuelle Netzwerkkonfigurationen. Du kannst das vermeiden, indem du sicherstellst, dass alle virtuellen Anwendungen, die den Host aufrufen (und umgekehrt), ordnungsgemäß segmentiert sind. Das gilt auch für Datenbanken und alle Webdienste.

Die meisten Virtualisierungsplattformen bieten nur drei Switch-Sicherheitseinstellungen: gefälschte Übertragungen (forged transmits), MAC-Adressänderungen und Promiscuous Mode. Für virtuelle Systeme, die sich mit anderen Netzwerkbereichen verbinden, gibt es keinen Schutz.

Untersuche deshalb jede Virtualisierungsplattform, die diese Art von Kommunikation zulässt, einschließlich aller Speicherlecks, Copy-Paste-Funktionen und Gerätetreiber – und stelle die Systemüberwachungsfunktionen so ein, dass diese Bereiche aktiv überwacht werden.

Alle Teile der Infrastruktur absichern

Sichere alle Teile deiner Infrastruktur ordnungsgemäß ab. Dazu gehören die physischen Komponenten wie Switches, Hosts, physischer Speicher und Router sowie virtuelle und Gastsysteme. Vergiss dabei auch nicht deine Cloud-Systeme.

Installiere die neueste Firmware für deine Hosts – die virtualisierte Infrastruktur muss über die neuesten Sicherheits-Patches verfügen, also halte alle deine VMware-Tools auf dem neuesten Stand. Deine aktiven Netzwerkelemente wie Router, Switches und Lastverteiler sollten ebenfalls die neueste Firmware verwenden.

Plane Patch-Installationen für alle Betriebssysteme außerhalb der Arbeitszeiten mit automatischen Neustarts. Und installiere in allen virtualisierten Umgebungen eine zuverlässige Anti-Malware- und Anti-Virus-Software, die du regelmäßig aktualisierst.

Backup-Strategie als Überlebensfaktor

Ordnungsgemäße Disaster Recovery (DR) und Backup-Pläne sind entscheidend dafür, dass dein Unternehmen nach einem Angriff weiterarbeiten kann. Sowohl deine physischen als auch deine virtuellen Komponenten können durch Hackerangriffe oder andere Ereignisse gleichermaßen beschädigt werden.

Richte einen DR-Standort in einem weit entfernten Rechenzentrum oder in der Cloud ein. Auf diese Weise verminderst du das Risiko, für längere Zeit nicht produktiv sein zu können, wenn deine wichtigen Daten kompromittiert werden.

Erstelle außerdem ein Backup deiner VMs und deiner physischen Server. Du kannst sowohl deine physischen Systeme unter Windows oder Linux als auch deine VMs unter jedem Betriebssystem sichern. Erstelle mindestens drei Kopien deiner Daten, bewahre zwei davon an verschiedenen virtuellen Orten auf – und stelle sicher, dass du ein Backup außerhalb des Unternehmens hast. Wer noch einen draufsetzt, dupliziert seine VMs für Notfälle in einem anderen Rechenzentrum. Mehr zur richtigen Backup-Strategie findest du in unserem pragmatischen Leitfaden für KMU.

Räume der Sicherheit deiner virtuellen Infrastruktur Priorität ein

Wer der Sicherheit der virtualisierten Infrastruktur bisher wenig Bedeutung beigemessen hat, sollte das jetzt ändern. Angesichts der Vielzahl möglicher Bedrohungen ist der Schutz deiner VMs vor unbefugter Datenfreigabe, Viren und anderen Angriffen entscheidend.

Alle Aspekte deiner physischen und virtuellen Komponenten müssen geschützt werden. Wer IT-Sicherheit als Nebensache behandelt, zahlt im Ernstfall den vollen Preis. Wer sie als Grundlage versteht, schützt Betrieb, Daten und Planbarkeit gleichermaßen.

Du kannst unsere IT-Experten von pirenjo.IT für ein 15-minütiges Gespräch kontaktieren – wir besprechen gemeinsam, wie du die Sicherheit deiner virtualisierten Infrastruktur auf das nächste Level bringst.

Was sind die größten Sicherheitsrisiken bei virtualisierten Infrastrukturen?

Die häufigsten Risiken sind externe Angriffe auf die Serververwaltungssoftware, Konfigurationsfehler bei der Ersteinrichtung und Ransomware-Angriffe auf virtuelle Maschinen. Wer diese drei Bereiche absichert, schließt die kritischsten Einfallstore.

Wie viele Backup-Kopien sollte ich von meinen virtuellen Maschinen erstellen?

Erstelle mindestens drei Kopien deiner Daten, bewahre zwei davon an verschiedenen Orten auf – und eine davon außerhalb des Unternehmens. Diese 3-2-1-Regel gilt für physische wie für virtuelle Systeme gleichermaßen.

Unterstützt pirenjo.IT Unternehmen in Stuttgart bei der Absicherung virtualisierter Infrastrukturen?

Ja, pirenjo.IT betreut Unternehmen in Stuttgart und der gesamten Region beim Aufbau und der laufenden Absicherung virtualisierter Umgebungen. Vereinbare ein kostenloses 15-minütiges Erstgespräch, um deinen konkreten Bedarf zu besprechen.

Was ist virtual sprawl und warum ist er ein Sicherheitsrisiko?

Virtual sprawl bezeichnet unkontrolliertes Wachstum virtueller Maschinen, das die Übersicht und Verwaltbarkeit übersteigt. Je mehr VMs ohne Kontrolle laufen, desto größer ist die Angriffsfläche – und desto schwieriger wird ein vollständiges Backup.

Können Unternehmen in Waiblingen kurzfristig einen IT-Sicherheitscheck für ihre virtuelle Infrastruktur buchen?

Ja, pirenjo.IT bietet von Waiblingen aus kurzfristige IT-Sicherheitschecks für virtualisierte Umgebungen an. Über Calendly lässt sich ein erster Termin direkt online buchen.

Onlinekonten schützen: 6 Tipps gegen Angriffe

Wie Sie Ihre Online-Konten vor Angriffen schützen können - Titelbild.

Gestohlene Anmeldedaten sind im Dark Web eine heiße Ware. Für gehackte Social-Media-Konten werden zum Beispiel zwischen 30 und 80 Dollar pro Stück gezahlt. Laut dem Bericht von IBM Security über die Kosten von Datenschutzverletzungen sind kompromittierte Anmeldedaten inzwischen weltweit die häufigste Ursache für Sicherheitsverstöße dieser Art.

Die Kompromittierung eines privaten oder geschäftlichen Cloud-Kontos kann sehr kostspielig sein – Ransomware-Infektionen, Identitätsdiebstahl und Richtlinienverstöße sind nur einige der Folgen. Erschwerend kommt hinzu: 34 % der Menschen teilen Passwörter mit Kollegen, 44 % verwenden dieselben Passwörter für berufliche und private Konten, und 49 % speichern Passwörter in ungeschützten Klartextdokumenten.

Cloud-Konten sind mehr denn je dem Risiko einer Sicherheitsverletzung ausgesetzt. Es gibt aber konkrete Maßnahmen, mit denen du deine Onlinekonten wirksam schützen kannst – von MFA über Passwort-Manager bis hin zu Browser-Einstellungen und Gerätesicherheit.

Wer seine Konten nicht aktiv absichert, überlässt Kriminellen die Arbeit. MFA, ein Passwort-Manager und wachsame Browser-Einstellungen kosten wenig Zeit – und verhindern im Zweifel den größten Schaden.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Die Multi-Faktor-Authentifizierung (MFA) ist die beste Methode zum Schutz von Cloud-Konten. Obwohl sie nicht ausfallsicher ist, verhindert sie laut einer von Microsoft zitierten Studie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Eine zweite Komponente zur Anmeldung – in der Regel die Eingabe eines Codes, der an dein Telefon gesendet wird – erhöht die Sicherheit deines Kontos erheblich. In den meisten Fällen hat ein Angreifer keinen Zugang zu deinem Gerät, das den MFA-Code empfängt, und kommt damit nicht weiter.

Die kurze Unannehmlichkeit dieses zusätzlichen Schritts ist das Plus an Sicherheit mehr als wert.

Passwort-Manager als sicherer Speicherort

Eine der häufigsten Schwachstellen: Passwörter werden unsicher gespeichert – zum Beispiel in einem ungeschützten Word- oder Excel-Dokument oder in den Kontakten auf dem PC oder Telefon. Kriminelle wissen das und nutzen es gezielt aus.

Mit einem Passwort-Manager hast du einen zentralen Ort, an dem du alle deine Passwörter verschlüsselt und sicher speicherst. Du musst dir nur ein einziges starkes Hauptpasswort merken, um auf alle anderen zuzugreifen.

Passwort-Manager füllen deine Anmeldedaten in vielen Browsern automatisch aus – bequem und geräteübergreifend. Kein Klartextdokument, kein Risiko.

Datenschutz- und Sicherheitseinstellungen als unterschätzte Schwachstelle

Hast du dir die Zeit genommen, die Sicherheitseinstellungen in deinen Cloud-Tools zu überprüfen? Eine der häufigsten Ursachen für Sicherheitsverletzungen bei Cloud-Konten sind Fehlkonfigurationen – Einstellungen, die nicht richtig gesetzt wurden, um ein Konto zu schützen.

Lass die Sicherheitseinstellungen nicht einfach auf den Standardwerten – diese sind oft unzureichend. Überprüfe die Einstellungen deiner Cloud-Anwendungen und passe sie an, damit dein Konto ordnungsgemäß geschützt ist.

Browser-Warnungen vor geleakten Passwörtern aktiv nutzen

Auch mit einwandfreier Passwortsicherheit können deine Zugangsdaten gefährdet sein. Das passiert, wenn die Datenbank eines Händlers oder Cloud-Dienstes, den du nutzt, kompromittiert und die Daten gestohlen werden. Diese geleakten Passwörter landen schnell im Dark Web – ohne dass du es merkst.

Da dieses Problem weit verbreitet ist, haben Browser wie Chrome und Edge Funktionen zur Warnung vor geleakten Passwörtern eingebaut. Alle Passwörter, die du im Browser speicherst, werden überwacht – und wenn sie nicht mehr sicher sind, erhältst du eine Warnmeldung beim nächsten Einsatz.

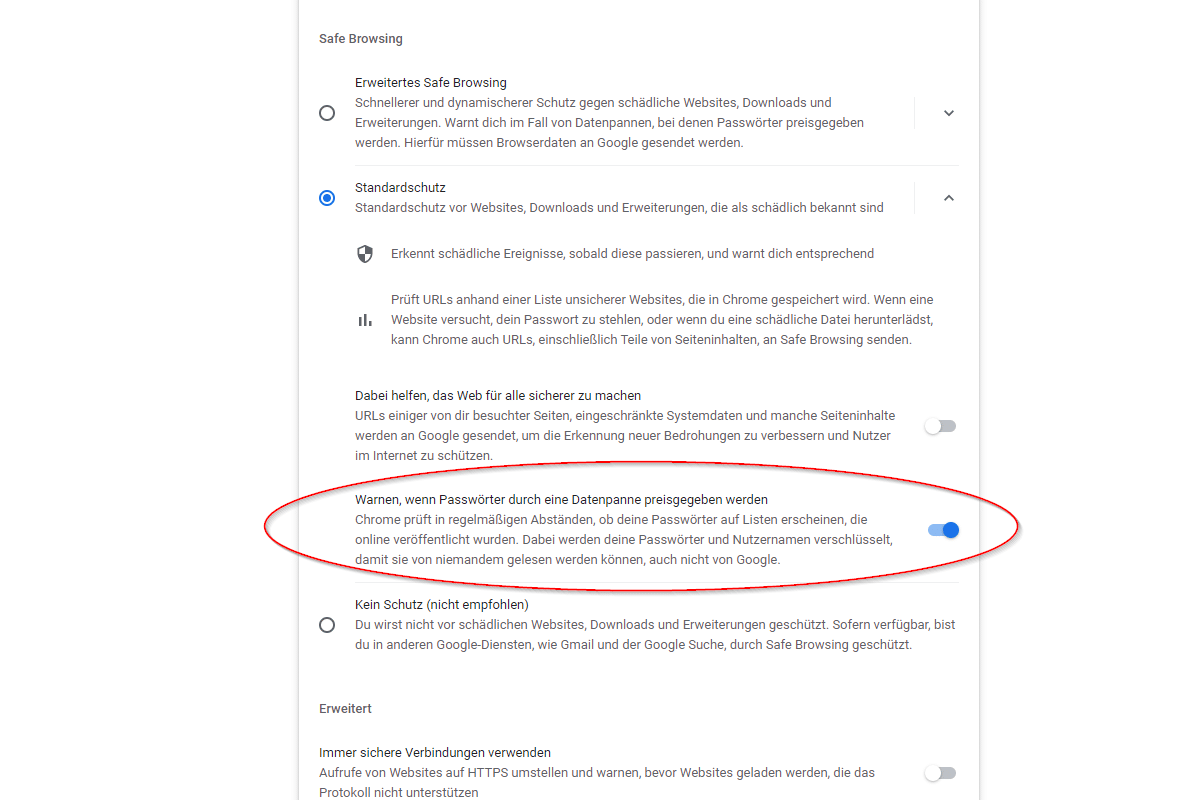
Mit bestimmten Einstellungen des Browsers können Sie Ihre Online-Konten besser schützen.

Browser haben meist Einstellungen, die vor geleakten Passwörtern warnen. Hier am Beispiel von Chrome.

Prüfe den Passwortbereich deines Browsers – du musst diese Funktion möglicherweise erst aktivieren. So erfährst du schnellstmöglich, wenn ein Passwort preisgegeben wurde, und kannst es umgehend ändern.

Kein Passwort in öffentlichem WLAN – nie

Wann immer du dich in einem öffentlichen WLAN aufhältst, solltest du davon ausgehen, dass jemand deinen Datenverkehr überwacht. Angreifer halten sich gerne an öffentlichen Hotspots in Flughäfen, Restaurants und Cafés auf, um sensible Daten wie Anmeldekennwörter abzufangen.

Gib niemals ein Passwort, eine Kreditkartennummer oder andere sensible Daten ein, wenn du mit einem öffentlichen WLAN verbunden bist. Schalte entweder das WLAN aus und nutze die Mobilfunkverbindung deines Telefons, oder verwende eine VPN-App, die die Verbindung verschlüsselt.

Gerätesicherheit als Grundlage für Kontoschutz

Wenn es einem Angreifer gelingt, mithilfe von Malware in dein Gerät einzudringen, kann er oft auch ohne Passwort auf deine Konten zugreifen. Denk daran, wie viele Apps du auf deinen Geräten öffnen kannst, bei denen du bereits eingeloggt bist.

Um zu verhindern, dass ein Konto über eines deiner Geräte geknackt wird, brauchst du eine solide Gerätesicherheit. Dazu gehören ein zuverlässiger Virenschutz mit Anti-Malware-Funktion, aktuelle Software und Betriebssysteme, und ein durchdachter Phishing-Schutz – etwa durch E-Mail-Filter und DNS-Filter.

Du suchst nach Sicherheitslösungen für Passwörter und Cloud-Konten?

Überlass deine Online-Konten nicht diesen Risiken. Wir helfen dir bei der Überprüfung der IT-Sicherheit deiner aktuellen Cloud-Konten und geben dir hilfreiche Empfehlungen. Melde dich jetzt zu einem unverbindlichen 15-minütigen Gespräch mit unseren IT-Experten von pirenjo.IT an!

Was ist Multi-Faktor-Authentifizierung und warum ist sie so wichtig?

MFA fügt nach dem Passwort eine zweite Sicherheitsstufe hinzu – zum Beispiel einen Code per SMS oder App. Laut Microsoft verhindert sie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Welcher Passwort-Manager ist für Unternehmen empfehlenswert?

Bewährte Lösungen für Unternehmen sind unter anderem 1Password, Bitwarden und KeePass. Achte darauf, dass der Manager Ende-zu-Ende-Verschlüsselung bietet und sich in bestehende Systeme integrieren lässt.

Wie können Unternehmen in Stuttgart ihre Cloud-Konten professionell absichern lassen?

pirenjo.IT aus Waiblingen betreut Unternehmen im Großraum Stuttgart bei der Überprüfung und Absicherung von Cloud-Konten – von der MFA-Einrichtung bis zur Konfigurationsprüfung. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Wie erkenne ich, ob mein Passwort im Dark Web aufgetaucht ist?

Browser wie Chrome und Edge warnen dich automatisch, wenn gespeicherte Passwörter in bekannten Datenlecks auftauchen. Zusätzlich kannst du die Website HaveIBeenPwned.com nutzen, um E-Mail-Adressen gezielt zu prüfen.

Bietet pirenjo.IT in Waiblingen auch Schulungen zur Passwortsicherheit für Teams an?

Ja, pirenjo.IT bietet Security-Awareness-Trainings für Mitarbeitende im Raum Waiblingen und Stuttgart an – praxisnah, ohne Fachjargon und direkt auf den Arbeitsalltag zugeschnitten.

Mache dein VoIP-Netzwerk bombensicher

VoIP-Telefon als Teil eines VoIP-Netzwerks.

Kaum ein Telefonsystem in einem Unternehmen übertrifft VoIP, wenn es um Effizienz und Flexibilität geht. Allerdings ist es nicht immun gegen Cyberangriffe. Hier erfährst du, wie du dein VoIP-Netzwerk so gut wie möglich sichern kannst.

Welche Art von Kommunikationssystem verwendest du in deinem Unternehmen? Viele moderne Unternehmen sind inzwischen auf das Voice Over Internet Protocol (VoIP) umgestiegen – eine Technologie, die es Mitarbeitenden ermöglicht, Anrufe ausschließlich über die Internetverbindung zu tätigen.

VoIP bringt handfeste Vorteile mit sich: niedrigere Betriebskosten, mehr Komfort als bei herkömmlichen Diensten, bessere Erreichbarkeit, höhere Skalierbarkeit und Multitasking-Fähigkeit. Dazu kommen fortschrittliche Funktionen für Teams jeder Größe, vollständige Mobilität und hervorragende Sprachqualität.

VoIP-Systeme haben jedoch eine entscheidende Schwachstelle: Cyberangriffe. Dieser Artikel zeigt dir, welche Bedrohungen für dein VoIP-Netzwerk relevant sind und mit welchen Maßnahmen du dich effektiv schützt.

Die häufigsten Bedrohungen für VoIP-Systeme

[IMAGE_BLOCK_0]

Alle VoIP-Systeme benötigen eine stabile Internetverbindung – und genau diese Abhängigkeit macht sie anfällig für verschiedene Sicherheitsprobleme.

Denial of Service als Verfügbarkeitsrisiko

Denial-of-Service-Angriffe (DoS) gehören zu den häufigsten Bedrohungen für VoIP-Systeme. Ziel ist es, einen Computer oder ein Netzwerk so zu überlasten, dass er für legitime Nutzer nicht mehr erreichbar ist. Call Center spüren das durch sinkende Anrufqualität, eingeschränkte Erreichbarkeit und höhere Latenz.

War Dialing als Einfallstor ins Netz

Beim War Dialing bringen Angreifer die Nebenstellenanlage unter ihre Kontrolle und scannen nach anderen Telefonnetzen. So können Hacker Nummern wählen und sich mit Modems sowie weiteren Nebenstellen verbinden.

Gebührenbetrug trifft direkt die Bilanz

Beim Gebührenbetrug (Toll Fraud) tätigen Angreifer vom bestehenden System des Unternehmens aus Anrufe an externe Leitungen. Sie wählen teure internationale Nummern, die hohe Kosten für dein Unternehmen verursachen – während die Betrüger selbst die horrenden Verbindungsgebühren kassieren.

Phishing zielt auf sensible Zugangsdaten

Phishing ist eine weit verbreitete Bedrohung, bei der Angreifer betrügerische Nachrichten versenden, um Opfer zur Preisgabe sensibler Informationen zu verleiten. Oft geben ahnungslose Mitarbeitende dabei Passwörter, interne IP-Adressen und ähnliche Daten preis.

Malware öffnet die Hintertür ins Netzwerk

Bei Malware-Angriffen installieren Angreifer per E-Mail oder Telefon bösartige Software im System. Eine infizierte Datei wird über das Netzwerk übertragen mit dem Ziel, Informationen zu stehlen oder zu manipulieren.

Haben VoIP-Hacker das System erst mit Malware infiziert, können sie ins Netzwerk eindringen und auf wichtige Geschäftsinformationen zugreifen.

Abfangen von Anrufen bedroht die Vertraulichkeit

Angreifer nutzen ungesicherte Netzwerke, um den SIP-Verkehr (Session Initiation Protocol) abzufangen – das Protokoll, das Echtzeit-Sprach- und Videositzungen einleitet, aufrechterhält und beendet. Ein Opfer eines solchen Abhörangriffs kann etwa auf eine andere Leitung umgeleitet werden, die vom Hacker kontrolliert wird.

6 Maßnahmen für mehr VoIP-Sicherheit

Angesichts der vielfältigen Bedrohungen ist es wichtig, deine VoIP-Sicherheit so schnell wie möglich zu optimieren. Die folgenden sechs Maßnahmen sind ein solider Startpunkt.

VoIP-Sicherheit fängt nicht mit teurer Technologie an – sie fängt damit an, dass du weißt, wo deine Angriffsflächen liegen.

– Christian Markus, Gründer pirenjo.IT

Firewall als erste Verteidigungslinie

Sichere Firewalls sind für alle VoIP-Systeme unverzichtbar. Deine VoIP-Software- und Hardware-Firewalls müssen den ein- und ausgehenden Datenverkehr kontinuierlich scannen und auf Bedrohungen prüfen.

Taucht Spam oder eine andere Bedrohung auf, erkennt die Firewall diese und übernimmt die Kontrolle – so ist dein System geschützt, bevor der Angriff Schaden anrichten kann. Eine gut konfigurierte Firewall stellt außerdem sicher, dass deine gesendeten Datenpakete ungehindert übertragen werden.

Starke Passwörter als Mindeststandard

Dein VoIP-System muss genauso konsequent geschützt werden wie jede andere Plattform, auf der du sensible Daten verarbeitest. Das bedeutet: starke, regelmäßig aktualisierte Passwörter – mindestens 12 Zeichen, bestehend aus Zahlen, Groß- und Kleinbuchstaben sowie Sonderzeichen.

Lege das Passwort direkt bei der Einrichtung deines VoIP-Systems fest. Viele VoIP-Telefone werden mit öffentlich bekannten Standardpasswörtern ausgeliefert – ändere diese sofort nach der Inbetriebnahme.

Anrufbeschränkungen reduzieren das Betrugsrisiko

Viele VoIP-Angriffe laufen über Gebührenbetrug. Wenn dein Unternehmen eher lokal tätig ist, kannst du die Option für Auslandsgespräche deaktivieren – das schützt dich vor teuren Rechnungen, die du nicht verursacht hast.

Lass deinen VoIP-Dienst bestimmte Vorwahlen für kostenpflichtige Anrufe sperren, um diese Betrugsmasche gezielt zu blockieren.

Mitarbeitende als entscheidender Sicherheitsfaktor

Viele VoIP-Angriffe sind auf unbedachtes Handeln zurückzuführen. Schule dein Team darin, wie es seine Arbeit erledigt, ohne dabei die Sicherheit des Systems zu gefährden. Mitarbeitende sollten wissen, wie sie ungewöhnliche Netzwerkaktivitäten erkennen, sicher mit Passwörtern umgehen und verdächtiges Verhalten melden.

Eine einmalige Schulung bei der Einarbeitung reicht dafür nicht aus. Führe regelmäßige Trainings durch – nur so bleibt dein VoIP-System dauerhaft sicher. Mehr dazu, wie du Awareness im Team aufbaust, zeigt dir dieser Artikel: Awareness Training für Mitarbeiter.

Webinterface abschalten, wenn nicht benötigt

Idealerweise deaktivierst du die für dein VoIP-System verwendete Weboberfläche. Die Nutzung von Telefonen über einen Desktop-Computer eröffnet Angreifern eine zusätzliche Angriffsfläche. Es reicht, wenn ein einziger Telefonnutzer Opfer eines Angriffs wird – und das gesamte System liegt offen.

Wenn die Weboberfläche nicht zwingend notwendig ist, sichere sie konsequent ab oder deaktiviere sie vollständig.

VPN für Mitarbeitende im Home-Office

Virtuelle private Netzwerke (VPNs) verschlüsseln den Datenverkehr unabhängig vom Standort deiner Mitarbeitenden. Richtest du ein VPN für externe Mitarbeitende ein, vermeidest du Datenlecks und Datenschutzverletzungen – und die Gesprächsqualität bleibt dabei unbeeinträchtigt. Wie du beim Thema Cyberangriffe noch besser aufgestellt bist, erklärt der Artikel Wie du dein VPN auswählst, um den Schutz vor Cyberangriffen zu erhöhen.

Kontrolle über deine VoIP-Sicherheit zurückgewinnen

VoIP-Systeme sind eine starke Alternative zum Festnetzanschluss – mehr Funktionen, mehr Flexibilität, ein Bruchteil der Kosten. Die Abhängigkeit vom Internet macht sie aber auch angreifbar.

Hast du gerade ein VoIP-Netzwerk eingerichtet oder planst du die Einführung eines solchen Systems, sollte die Absicherung oberste Priorität haben. Geh nicht das Risiko ein, Opfer von Toll Fraud, Malware, Phishing und anderen Angriffen zu werden. Die Maßnahmen aus diesem Artikel helfen dir, dein Unternehmen gezielt zu schützen.

Bei Fragen zu VoIP-Systemen und deren Sicherheit helfen dir unsere IT-Experten von pirenjo.IT gerne in einem unverbindlichen 15-minütigen Gespräch weiter.

Welche Bedrohungen sind für VoIP-Systeme in kleinen Unternehmen am gefährlichsten?

Toll Fraud, Phishing und DoS-Angriffe sind die häufigsten Bedrohungen. Achte besonders auf ungewöhnliche Anrufmuster und stelle sicher, dass Auslandsverbindungen nur für wirklich benötigte Ziele freigeschaltet sind.

Wie schütze ich mein VoIP-System vor Gebührenbetrug?

Lass deinen VoIP-Anbieter kostenpflichtige Vorwahlen und internationale Verbindungen sperren, sofern du sie nicht benötigst. Kombiniere das mit starken Passwörtern und regelmäßigen Zugriffskontrollen.

Welchen VoIP-Schutz empfiehlt pirenjo.IT für Unternehmen in Stuttgart?

Für Unternehmen in Stuttgart empfehlen wir eine Kombination aus Managed Firewall, VPN für externe Mitarbeitende und regelmäßigen Security-Audits – abgestimmt auf die jeweilige Infrastruktur vor Ort.

Brauche ich für VoIP-Sicherheit eine eigene IT-Abteilung?

Nein – du brauchst keine eigene IT-Abteilung. Ein erfahrener Managed-Service-Partner übernimmt Monitoring, Updates und Incident Response für dich.

Kann pirenjo.IT VoIP-Systeme für Unternehmen in Waiblingen einrichten und absichern?

Ja – pirenjo.IT betreut Unternehmen in Waiblingen und der Region Rems-Murr bei der Einrichtung, Konfiguration und laufenden Absicherung von VoIP-Systemen, inklusive Firewall-Integration und Mitarbeiterschulungen.

Lohnt sich ein Update auf Windows 11?

Mann fragt sich selbst, ob sich ein Update auf Windows 11 lohnt.

Windows 11 ist seit einiger Zeit verfügbar – und viele Unternehmen fragen sich, ob sich das Update wirklich lohnt. Die kurze Antwort: Ja, aber mit ein paar Einschränkungen, die du kennen solltest.

Dieser Artikel zeigt dir, was Windows 11 neu macht, welche Funktionen Microsoft gestrichen hat, und ob das Update für deinen Betrieb sinnvoll ist. Außerdem findest du am Ende einen weiterführenden Artikel mit den 5 wichtigsten Fragen zu Windows 11.

Windows 11 – Was ist neu?

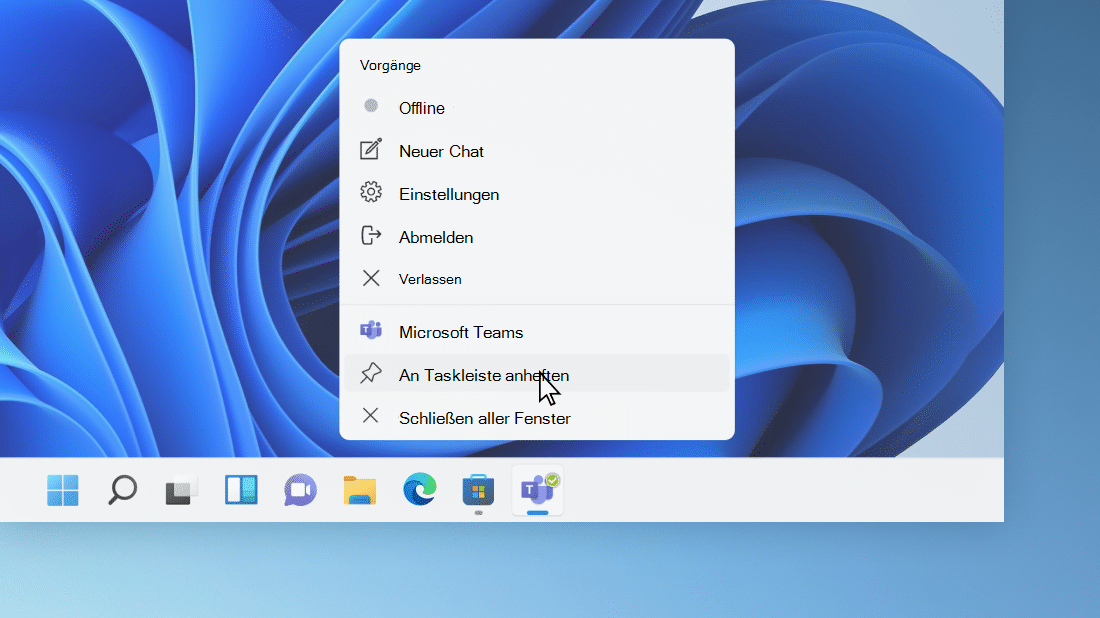
Beim Update auf Windows 11 bekommt man auch eine neue Taskleiste.

In der neuen Taskleiste von Windows 11 lassen sich auch weiterhin Apps anheften.

Die Eingewöhnung in Windows 11 ist für die meisten Nutzer kein Problem. Das Betriebssystem bringt mehrere Funktionen mit, die den Arbeitsalltag spürbar erleichtern.

– Christian Markus, Gründer pirenjo.IT

Neue Taskleiste

Frühere Windows-Versionen haben die bekannte Taskleiste, die manchmal etwas sperrig sein kann. Windows 11 bietet hier eine überarbeitete Lösung.

Die neue Taskleiste zeigt eine Liste der zuletzt verwendeten Cloud- und lokalen Dateien an. Du kannst Apps anheften, um den Zugriff zu verbessern, und eine integrierte Suchleiste nutzen.

Klare Linien und Widgets für Wetter, Fotos und Nachrichten machen die Leiste deutlich aufgeräumter als in Windows 10.

Fenster gruppieren und ausrichten

Mit den verbesserten Snap-Group- und Snap-Layout-Funktionen kannst du die Größe von Fenstern einfacher ändern und verwalten. Wichtige Anwendungen lassen sich gruppieren, um konzentriert zu arbeiten.

Die Nutzung ist intuitiv: Fahre einfach mit der Maus über die Maximieren-Schaltfläche der gewünschten App, um deine Layout-Optionen zu sehen. Du kannst zwischen verschiedenen Anordnungen wählen – zum Beispiel Raster mit vier Apps oder nebeneinander liegende Layouts.

Besonders praktisch ist das für alle, die mit zwei oder mehr Monitoren arbeiten. Du beseitigst die Unordnung schnell und behältst den Fokus auf deine Aufgaben.

Verbesserte Zugänglichkeit

Windows 11 macht Einstellungsänderungen deutlich zugänglicher. Die Systemsteuerung rufst du jetzt mit einem Klick in der Taskleiste auf – ähnlich wie bei Apples Kontrollzentrum.

Apps zeigen ästhetische, abgerundete Ecken, und in den Einstellungen findest du mehr Anpassungsoptionen. Blinde oder seheingeschränkte Nutzer profitieren von modernen Audiohinweisen, und neue Desktopdesigns reduzieren die Belastung der Augen bei langen Arbeitszeiten.

Außerdem hat Windows 11 die Spracheingabe überarbeitet. Du aktivierst sie mit einem einfachen Tastaturkürzel. Die Funktion unterstützt die meisten wichtigen Sprachen, darunter Englisch, Deutsch, Italienisch, Französisch, Spanisch, Chinesisch (vereinfacht) und Portugiesisch.

Die bessere Zugänglichkeit bedeutet, dass dein Team viele Einstellungen selbst vornehmen kann – ohne jedes Mal den IT-Dienstleister zu rufen.

Neuer App-Store

Windows 11 hat den App-Store grundlegend überarbeitet. Du findest universelle Apps genauso wie Anwendungen, die speziell mit deinen Geräten kompatibel sind. Die Plattform verarbeitet auch Programme von Drittanbietern und verwaltet die Installation von Apps aus dem Internet.

Notizen erstellen mit haptischem Feedback

Wenn du ein Gerät mit Touchscreen verwendest, ist das Anfertigen von Notizen in Windows 11 deutlich komfortabler. Die Funktion bietet haptisches Feedback, wenn du Linien auf dem Bildschirm zeichnest oder Haken in Kästchen setzt.

Ink Workspace erlaubt dir, bevorzugte Anwendungen hinzuzufügen, anstatt ausschließlich das Standard-Snipping-Tool und das Whiteboard zu verwenden. Sobald du deinen Stift zückst, hast du direkten Zugriff auf deine gewohnten Werkzeuge.

Welche Funktionen wurden weggelassen?

Insgesamt ist Windows 11 für die meisten Unternehmen gut geeignet. Bedenke aber, dass Microsoft einige Funktionen gestrichen hat, die in früheren Versionen fester Bestandteil waren.

Eingeschränkte Anpassung der Taskleiste

In Windows 10 konntest du die Taskleiste von der horizontalen Position nach links, rechts oder oben verschieben. In Windows 11 ist sie am unteren Rand des Bildschirms fixiert – und die Abmessungen lassen sich nicht anpassen.

Auch Uhrzeit und Datum lassen sich in der Taskleiste nicht mehr frei positionieren. In Windows 10 konntest du die Uhrfunktion in den Einstellungen einfach deaktivieren. Wer eine hohe Anpassungsfähigkeit gewohnt ist, wird diesen Verlust bemerken.

Kein Drag-and-Drop in der Taskleiste

In Windows 10 konntest du Dateien per Drag & Drop auf App-Symbole in der Taskleiste ziehen – zum Beispiel ein Word-Dokument direkt auf das Word-Symbol, um es zu öffnen. Diese Funktion ist in Windows 11 deaktiviert. Es gibt keine Möglichkeit, Programme oder Dateien per Drag & Drop auf die Taskleiste zu ziehen oder dort zu speichern.

Cortana nur noch im Hintergrund

Cortana ist der Sprachassistent von Microsoft – vergleichbar mit Siri, Alexa oder Google Assistant. In Windows 11 ist Cortana kein Teil der Systemeinrichtung mehr und taucht auch nicht im Startmenü auf.

Die Anwendung ist aber noch vorhanden – nur etwas versteckt. Du aktivierst sie über Einstellungen und dann Apps & Funktionen.

Eine sinnvolle Investition

Windows 11 ist nicht perfekt – einige gewohnte Funktionen fehlen. Trotzdem ist es eine solide Plattform, um die Produktivität in deinem Unternehmen weiterzuentwickeln.

Ob aufgeräumterer Desktop, bessere Fensterverwaltung oder überarbeitete Spracheingabe: Das Betriebssystem liefert in den meisten Bereichen echte Verbesserungen. Wer jetzt noch auf Windows 10 setzt, sollte den Hinweis zum Windows 11 Support-Ende im Blick behalten – der Wechsel wird früher oder später notwendig.

Hast du Fragen zur Einführung von Windows 11 in deinem Unternehmen? In einem kurzen Gespräch helfen die IT-Experten von pirenjo.IT dir dabei, den Umstieg reibungslos zu planen.

Kann ich direkt von Windows 10 auf Windows 11 upgraden?

Ja, das Upgrade ist kostenlos – vorausgesetzt, dein Gerät erfüllt die Mindestanforderungen von Windows 11, darunter TPM 2.0 und einen kompatiblen Prozessor. Prüfe das vorab mit dem PC-Integritätsprüfungs-Tool von Microsoft.

Welche Hardware-Anforderungen stellt Windows 11?

Windows 11 benötigt mindestens einen 1-GHz-Prozessor mit zwei Kernen, 4 GB RAM, 64 GB Speicher und einen TPM-2.0-Chip. Ältere Geräte ohne TPM 2.0 sind offiziell nicht kompatibel.

Unterstützt pirenjo.IT Unternehmen in Stuttgart beim Umstieg auf Windows 11?

Ja, pirenjo.IT begleitet Unternehmen in Stuttgart und der gesamten Region beim Rollout von Windows 11 – von der Kompatibilitätsprüfung bis zur Einrichtung der Arbeitsplätze.

Laufen ältere Business-Anwendungen unter Windows 11 noch stabil?

In den meisten Fällen ja – Windows 11 ist abwärtskompatibel zu Windows-10-Anwendungen. Prüfe trotzdem vorab kritische Branchensoftware auf Kompatibilität, bevor du das Update unternehmensweit ausrollst.

Bietet pirenjo.IT in Waiblingen auch Beratung zum Windows-11-Rollout für kleine Unternehmen an?

Ja, als IT-Systemhaus in Waiblingen berät pirenjo.IT auch kleine Unternehmen und Einzelkämpfer beim Windows-11-Umstieg – inklusive Zeitplan, Hardware-Check und Mitarbeiter-Einweisung.

Welcher Typ von Hacker deine Geschäftsdaten gefährdet.

Verschiedene Typen von Hackern, die Ihre Daten gefährden.

43 Prozent aller Cyberangriffe weltweit richten sich gegen kleine und mittlere Unternehmen. Nicht weil Großkonzerne verschont werden – sondern weil KMU schlicht einfachere Ziele sind. Wer seine Cybersicherheit vernachlässigt, wird zur leichten Beute.

Dieser Artikel zeigt dir, welche fünf Typen von Hackern dein Unternehmen bedrohen und mit welchen Maßnahmen du dich wirkungsvoll schützt.

Die 5 Arten von Hackern, vor denen du dich in Acht nehmen musst

Viele Unternehmen unterschätzen, wie gezielt Angreifer vorgehen. Wer weiß, welcher Typ Hacker welche Daten angreift, kann seine Schutzmaßnahmen viel gezielter aufstellen.

– Christian Markus, Gründer pirenjo.IT

Persönliche Daten als bevorzugtes Angriffsziel

Viele Hacker sind darauf aus, die persönlichen Daten deiner Kunden und Mitarbeiter zu stehlen. Dazu gehören Geburtsdaten, Finanzdaten und Identifikationsnummern.

Geburtsdaten in Kombination mit weiteren persönlichen Angaben sind für Hacker oft der Schlüssel, um schwache Passwörter zu knacken. Stelle sicher, dass deine Passwörter keine personenbezogenen Daten enthalten.

Kreditkartendaten lassen sich direkt für betrügerische Käufe missbrauchen – vor allem dort, wo verlässliche digitale Sicherheitssysteme fehlen.

Deine digitale Infrastruktur als Kosteneinsparung für Angreifer

Speicher und Datenserver sind teuer – und Hacker wissen das. Um Kosten zu sparen, versuchen manche Angreifer, ihre Anwendungen und Daten auf deiner Infrastruktur zu speichern.

Je leistungsfähiger deine Infrastruktur ist, desto attraktiver ist sie als Ziel. Das kann dein Netzwerk bis an die Grenzen belasten und den laufenden Betrieb ernsthaft gefährden.

Typische Warnsignale: Speicherplatz schwindet schneller als üblich, das Netzwerk wird langsamer, und unbekannte Geräte tauchen in deiner Umgebung auf.

Geistiges Eigentum als lukratives Angriffsziel

[IMAGE_BLOCK_0]

Firmengeheimnisse dürfen unter keinen Umständen in die falschen Hände geraten. Deine Produkte und Dienstleistungen ermöglichen es dir, dich von der Konkurrenz abzuheben – und genau das macht sie wertvoll für Angreifer.

Ein konkretes Risiko: Hacker stehlen den Entwurf deines nächsten Produkts, bevor du es auf den Markt bringst oder dein Patent einreichst. Ein Konkurrent kommt dann zuerst – und unterbietet deine Preise.

Gestohlene Anmeldedaten als Einfallstor

Du und dein IT-Dienstleister habt vielleicht genug getan, damit Hacker nicht an Finanzdaten gelangen. Aber sind die Konten deiner Mitarbeiter auch wirklich sicher?

Wenn Hacker Konten kompromittieren, können sie Betrug durchführen und Informationen erlangen, die deinen Geschäftsbetrieb direkt beeinträchtigen.

Der Verlust der Anmeldedaten der Geschäftsführung ist besonders gefährlich: Angreifer verschaffen sich damit nicht nur Zugang zu sensiblen Informationen, sondern können sich auch als Geschäftsführer ausgeben – und so Mitarbeiter oder Kunden täuschen. Das beschädigt deinen Ruf nachhaltig und kann den Betrieb lahmlegen.

Netzwerkkontrolle per Ransomware

Manche Hacker wollen gar keine Daten stehlen. Ihr Ziel ist die vollständige Kontrolle über dein Netzwerk – erreicht durch Ransomware-Angriffe.

Sie sperren dich aus deinem eigenen System aus und blockieren den Zugriff auf deine Daten, bis du ein Lösegeld zahlst. Ausgelöst werden solche Angriffe meist durch Spam, Phishing-E-Mails und manipulierte Online-Werbung.

Die durchschnittliche Lösegeldforderung liegt bei rund 30.000 Dollar – der tatsächliche Schaden durch Betriebsunterbrechung übersteigt diesen Betrag jedoch regelmäßig um ein Vielfaches.

5 Maßnahmen, mit denen du dein Unternehmen schützt

Schutz vor Hackern fängt nicht mit teurer Technik an – sondern damit, dass du weißt, wo deine größten Schwachstellen liegen.

– Christian Markus, Gründer pirenjo.IT

Investition in Sicherheitsmaßnahmen zahlt sich aus

Viele Unternehmenseigentümer unterschätzen, wie viel Zeit und Geld für Cybersicherheit nötig sind. Wer hier spart, zahlt später mehr – durch Datenverlust, Ausfallzeiten und Reputationsschäden.

Stelle genügend Ressourcen für wirksame Schutzmaßnahmen bereit und investiere in einen zuverlässigen IT-Dienstleister. So sind deine Konten, deine Hardware und dein Netzwerk deutlich besser abgesichert.

Mitarbeitende als entscheidender Sicherheitsfaktor

Die meisten Sicherheitssysteme haben Schwachstellen. Die größte ist in der Regel der Mensch. Jedes Telefon und jeder Laptop, der für die Arbeit genutzt wird, kann ein Einfallstor für Hacker sein – egal ob im Büro oder im Home-Office.

Führe mindestens einmal im Jahr eine Sicherheitsschulung durch. Themen wie Phishing-Erkennung, sichere Passwortnutzung und der Umgang mit verdächtigen E-Mails gehören für alle Mitarbeitenden zum Pflichtprogramm.

Zwei-Faktor-Authentifizierung als erste Verteidigungslinie

Die Zwei-Faktor-Authentifizierung (2FA) ist eine der einfachsten und zugleich wirksamsten Schutzmaßnahmen. Jeder Nutzer muss seine Identität zusätzlich bestätigen – selbst wenn ein Passwort gestohlen wurde, bleibt der Zugang versperrt.

Aktiviere 2FA für alle geschäftsbezogenen Konten und ermutige dein Team, das auch für private Konten zu tun. Wer 2FA konsequent nutzt, senkt das Risiko kompromittierter Zugänge erheblich.

Antiviren-Software konsequent einsetzen

Computerviren gehören zum Standardwerkzeug von Hackern. Halte deine Antiviren-Software auf jedem Gerät aktuell – nicht nur auf Büro-PCs, sondern auf allen Geräten, die auf Unternehmensressourcen zugreifen.

Führe zusätzlich wöchentliche automatisierte Scans durch. So erkennst du Bedrohungen frühzeitig, bevor sie Schaden anrichten.

Regelmäßige Sicherheitschecks als Pflicht

Gute Antiviren-Software reicht allein nicht aus. Manuelle Überprüfungen durch deinen IT-Dienstleister sind unverzichtbar – denn automatisierte Tools übersehen bisweilen gezielte Angriffe.

Prüfe regelmäßig, wer auf dein Netzwerk zugegriffen hat, und stelle sicher, dass jeder Zugang autorisiert ist. Jede verdächtige Aktivität muss sofort untersucht werden. Wer Warnsignale ignoriert, riskiert fatale Folgen für den Betrieb.

Setze dich noch heute mit uns in Verbindung, wenn du deine Cybersicherheit im Detail besprechen und potenzielle Risiken aufzeigen möchtest. Wir können ein kurzes, unverfängliches Gespräch vereinbaren und herausfinden, wie wir von pirenjo.IT dir helfen können.

Welche Arten von Hackern greifen kleine Unternehmen am häufigsten an?

Die häufigsten Angriffe richten sich auf persönliche Daten, Anmeldedaten und Netzwerkkontrolle per Ransomware. Phishing-E-Mails und schwache Passwörter sind dabei die beliebtesten Einfallstore.

Was kostet ein Ransomware-Angriff ein Unternehmen durchschnittlich?

Die durchschnittliche Lösegeldforderung liegt bei rund 30.000 Dollar – der eigentliche Schaden durch Betriebsunterbrechung übersteigt diesen Betrag jedoch meist deutlich.

Wie können Unternehmen in Stuttgart ihre Mitarbeiter gegen Hacker schulen?

Setze auf eine jährliche Sicherheitsschulung, die konkrete Szenarien wie Phishing-Erkennung und sichere Passwortnutzung abdeckt. pirenjo.IT unterstützt Unternehmen in Stuttgart dabei, praxisnahe Trainings aufzusetzen, die das Angriffs-Risiko messbar senken.

Warum ist die Zwei-Faktor-Authentifizierung so wichtig gegen Hacker?

Selbst wenn ein Passwort gestohlen wird, verhindert 2FA den Zugriff ohne den zweiten Bestätigungsschritt. Aktiviere 2FA für alle geschäftsbezogenen Konten – das ist eine der wirksamsten und einfachsten Schutzmaßnahmen überhaupt.

Welche IT-Sicherheitsmaßnahmen empfiehlt pirenjo.IT für Unternehmen in Waiblingen?

Als Einstieg empfiehlt pirenjo.IT regelmäßige Sicherheitschecks, aktuelle Antiviren-Software und eine jährliche Mitarbeiterschulung. Ein kurzes Erstgespräch zeigt schnell, wo die größten Risiken im eigenen Netzwerk liegen.

7 unterschätzte Office 365 Tools, die dein Unternehmen nach vorne bringen

Daumen hoch für die 7 unterschätzten Office 365 Tools.

Office 365 steckt voller Tools, die in den meisten Unternehmen kaum jemand kennt – und noch weniger nutzt. Dabei steckt genau dort ein Großteil des Produktivitätspotenzials.

Kohler, der Hersteller von Küchen- und Badarmaturen, hat das in der Pandemie erlebt. Als die meisten Mitarbeitenden plötzlich remote arbeiteten, half Office 365 dabei, personalisierte Schulungen aufzubauen, über 400 Terabyte an Verzeichnissen über SharePoint zu bewegen und Teams so einzusetzen, dass Fachleute weltweit gemeinsam Markteinblicke gewinnen konnten. Das Ergebnis war eine neue Kultur der Agilität. Und das funktioniert nicht nur für Konzerne.

Die folgenden 7 Tools aus Office 365 werden in kleinen und mittleren Unternehmen regelmäßig übersehen – obwohl sie täglich Zeit sparen könnten.

7 unterschätzte Office 365 Tools im Überblick

Power Automate ist eines der Tools, das unsere Kunden am häufigsten unterschätzen – bis sie es zum ersten Mal produktiv einsetzen.

– Christian Markus, Gründer pirenjo.IT

Power Automate als stiller Produktivitätstreiber

Mit Microsoft Power Automate kannst du Arbeitsabläufe über verschiedene Anwendungen hinweg automatisieren. Du kannst das Programm mit Sofortnachrichten und E-Mail-Benachrichtigungen verbinden, Dateien aus verschiedenen Anwendungen synchronisieren oder sie von einer Plattform auf eine andere kopieren.

Wenn du zum Beispiel ein SharePoint-Formular ausfüllst, kannst du mit Power Automate automatisch einen Lead in Dynamics 365 erstellen. Das Beste daran: das Tool ist nicht auf Microsoft-Dienste beschränkt. Du kannst damit auch Daten aus Facebook extrahieren oder Dateien in Dropbox hochladen.

Das Ergebnis ist eine höhere Produktivität durch verbesserte Verknüpfungen. Wer manuelle Routinen hat, verliert Zeit. Wer sie automatisiert, gewinnt sie zurück.

Teams als zentraler Arbeitsraum

Microsoft Teams ist ein zentraler Ort für Meetings, Sharing und Chats für dein Team. Diese cloudbasierte Plattform kombiniert Notizen, Dateien, Konferenzen und verschiedene Apps in Echtzeit.

Das Programm verbessert die Zusammenarbeit, indem es Menschen, Inhalte und Gespräche in einem einzigen zentralen Bereich zusammenführt. Es lässt sich in Office 365-Anwendungen integrieren und bietet eine sichere globale Cloud.

Alle Mitglieder können Bearbeitungen in PowerPoint-Präsentationen in Echtzeit verfolgen und über das Chat-Fenster Feedback geben. Teams unterstützt außerdem die plattformübergreifende Zusammenarbeit – du kannst auf deinem Telefon, Tablet oder Computer arbeiten.

To-Do für den strukturierten Arbeitstag

Microsoft To-Do ist eine intelligente Plattform zur Aufgabenverwaltung, die die Planung des gesamten Tages erleichtert. Du kannst Listen für fast alles erstellen – für Projekte zu Hause, für die Arbeit und für den Einkauf.

Mit To-Do behältst du den Überblick über Erinnerungen, Notizen und Fälligkeitsdaten. Du kannst diese Listen nicht nur im Browser abrufen, sondern auch auf Android-Telefonen, iPhones und Windows-10-Geräten.

MyAnalytics als Spiegel der eigenen Arbeitsgewohnheiten

Viele Mitarbeitende verbringen einen Großteil ihrer Zeit in Besprechungen, am Telefon und mit E-Mails – ohne dabei besonders produktiv zu sein. MyAnalytics setzt genau hier an. Das Tool steigert die Effizienz, indem es zwei Faktoren analysiert: mit wem Nutzer ihre Zeit verbringen und wie sie sie verbringen.

Mithilfe zuverlässiger Analysen schlägt das Tool vor, wie du produktiver arbeiten kannst – zum Beispiel indem du weniger nach Feierabend arbeitest und ungenutzte Zeit in Meetings reduzierst. Eine integrierte KI kennzeichnet außerdem deine Termine in Outlook, um dich an tägliche Pflichten zu erinnern.

MyAnalytics besteht aus vier Komponenten: Digests speichert wöchentliche Zusammenfassungen im Outlook-Posteingang. Das Dashboard zeigt Statistiken wie Produktivitätseinblicke, Arbeitsgewohnheiten und Verbesserungsvorschläge. Insights Outlook präsentiert Karten mit deinen Arbeitsaktivitäten und gibt dir verschiedene Reaktionsmöglichkeiten. Inline-Vorschläge sind direkt in Outlook verfügbar und helfen dabei, bestimmte Entscheidungen zu treffen.

Microsoft hat bei der Entwicklung an deine Privatsphäre gedacht. Du bist die einzige Person, die auf deine persönlichen Erkenntnisse und Daten zugreifen kann.

Delve zeigt, was gerade wirklich zählt

Delve ist ein Visualisierungstool, das Elemente sozialer Medien und sozialen Lernens einbezieht. Es nutzt die Inhalte von vier Plattformen: Exchange, SharePoint, Yammer und OneDrive.

Dabei werden nicht nur deine Daten zusammengetragen. Die Software erkennt relevante Informationen wie Nutzeraktivitäten und frühere Interaktionen – und zeigt dir so, was für deine Arbeit gerade wirklich wichtig ist.

Sway als moderne Alternative zu PowerPoint

[IMAGE_BLOCK_0]

Jeder kennt PowerPoint. Aber kennst du schon Sway?

Sway ist eine Präsentations-App, die PowerPoint langfristig Konkurrenz machen könnte. Sie verfügt über eine integrierte Design-Engine zur Erstellung ansprechender Präsentationen und Berichte. Zu den Funktionen gehören Drag-and-Drop von Bildern, Diagrammen, Videos und Canvas-basierten Formaten.

Das Programm erstellt auch Newsletter und Berichte, die auf verschiedenen Geräten angezeigt werden können.

Planner für Teams mit mehreren Projekten gleichzeitig

Microsoft Planner ist eine ausgezeichnete Wahl für Unternehmen mit Teammitgliedern auf der ganzen Welt und mehreren gleichzeitigen Projekten. Das Tool kann deine Aufgabenverwaltungsprozesse schnell digitalisieren.

Es bietet Zugang zu visuellen Organisationstools und vier Schlüsselfunktionen: Informationshub, Insights, Kommunikation und flexible Kategorisierungen. Teammitglieder können Dateien gemeinsam nutzen, Pläne erstellen, Aufgaben zuweisen und sich mit Kollegen austauschen – während sie Fortschrittsberichte erhalten.

Die Arbeitsumgebung deines Unternehmens verbessern

Office 365 kann mit einer breiten Palette von Kommunikations- und Kollaborationstools dabei helfen, eine agile und produktive Arbeitsumgebung aufzubauen. Das Beispiel von Kohler zeigt, was möglich ist.

Unabhängig davon, ob dein Team im Büro oder remote arbeitet – diese Suite verbessert das Projektmanagement spürbar. Allerdings kann ein nachlässiger IT-Dienstleister deine Integration mit Office 365 behindern. Mehr dazu, worauf du bei der Microsoft 365 Einrichtung für KMU achten solltest, findest du in unserem Leitfaden.

Wenn du das Gefühl hast, dass dein Dienstleister nicht die erforderlichen Ergebnisse liefert, ruf unsere Experten von pirenjo.IT an. Wir vereinbaren ein kurzes Gespräch und finden die passende Lösung für die IT-Probleme deines Unternehmens.

Welche Office 365 Tools eignen sich am besten für kleine Unternehmen?

Power Automate und Microsoft Planner sind besonders wertvoll für kleine Unternehmen, weil sie Aufgabenverwaltung und Automatisierung ohne IT-Vorkenntnisse ermöglichen. Teams und To-Do kommen direkt danach.

Was ist der Unterschied zwischen Microsoft To-Do und Microsoft Planner?

To-Do ist für die persönliche Aufgabenverwaltung einzelner Nutzer gedacht, Planner hingegen für die Koordination ganzer Teams und Projekte mit Zuweisungen und Fortschrittsberichten.

Kann pirenjo.IT aus Stuttgart bei der Einführung von Office 365 unterstützen?

Ja, pirenjo.IT begleitet Unternehmen im Raum Stuttgart bei der Einführung und Konfiguration von Office 365 – von der Lizenzauswahl bis zur Schulung der Mitarbeitenden.

Ist MyAnalytics datenschutzkonform einsetzbar?

Ja, MyAnalytics ist so konzipiert, dass nur der jeweilige Nutzer selbst auf seine Daten zugreifen kann – kein Vorgesetzter und kein Administrator sieht die persönlichen Auswertungen.

Bietet pirenjo.IT in Waiblingen auch Schulungen zu Office 365 Tools wie Teams oder Power Automate an?

Ja, pirenjo.IT bietet Unternehmen in Waiblingen und dem Rems-Murr-Kreis praxisnahe Schulungen zu Office 365 an – direkt vor Ort oder remote, abgestimmt auf den konkreten Arbeitsalltag des Teams.

6 Sicherheitslücken in der Cybersicherheit, die du vermeiden musst

Hacker nutzt Sicherheitslücke aus, die Sie vermeiden müssen.

Cyberkriminelle nutzen verschiedene Schwachstellen in Unternehmen aus. Wer diese Lücken kennt, kann sie schließen – bevor es jemand anderes tut.

Unabhängig von deiner Branche ist es wichtig, dass du deine Cybersicherheit ernst nimmst. Andernfalls können Kriminelle deinen Betrieb schnell lahmlegen.

Nimm die Universität Sunderland als Beispiel. Zunächst sah es nach einem normalen IT-Problem aus, das schnell behoben werden konnte. Doch bald wurde klar: Es war ein Cyberangriff.

Infolgedessen musste die Universität alle Online-Kurse absagen. Mitarbeitende hatten keinen Zugriff mehr auf ihre E-Mails, Telefonleitungen und die Website fielen aus. Der Betrieb stand still.

Dein Unternehmen könnte ähnliche Schwachstellen haben. Der Unterschied: Solche Angriffe kosten nicht nur den Zugriff auf E-Mails – sie kosten Tausende von Euro und können rechtliche Konsequenzen nach sich ziehen.

Dieser Artikel zeigt dir, welche sechs Sicherheitslücken am häufigsten ausgenutzt werden – und wie du dich dagegen absicherst.

Die 6 häufigsten Sicherheitslücken in der Cybersicherheit

Viele Unternehmen investieren in Sicherheitslösungen – aber prüfen nie, ob sie wirklich greifen. Das merken sie dann erst im Ernstfall.

– Christian Markus, Gründer pirenjo.IT

Fehlender Endpunktschutz als unterschätztes Einfallstor

Viele Unternehmen versäumen es, Endpunkt-Schutzmechanismen wie Antivirus-Tools einzurichten. Das macht die Organisation anfälliger für Cyberangriffe – Angreifer können so leichter auf Server zugreifen.

Ein weiteres Problem ist der unzureichende Schutz der Endgeräte. Signaturbasierte Antivirenplattformen sind nicht mehr effizient, weil sie von technisch versierten Kriminellen schnell umgangen werden können. Außerdem überwachen viele Programme kein unerwartetes oder ungewöhnliches Verhalten.

Der beste Weg, diese Probleme zu lösen, ist die Investition in moderne Endpunktverteidigungstools, die Antiviren-, Reaktions- und Verhaltensanalysefunktionen der nächsten Generation umfassen. Sie bieten eine umfassende Bewertung bösartiger Aktionen und flexible Maßnahmen zur Prävention. Nutzt du noch eine herkömmliche Antiviren-Plattform, solltest du ein Upgrade auf eine Version mit detaillierten Verhaltensprüfungen und Echtzeit-Reaktionsfunktionen in Betracht ziehen.

Unkontrollierte Benutzerrechte als Sicherheitsrisiko

Die Begrenzung der Zugriffsrechte ist der wichtigste Grundsatz bei der Kontrolle von Sicherheitslücken. Je weniger Informationen ein Benutzer abrufen kann, desto weniger Schaden entsteht bei einem kompromittierten Konto.

Problematisch wird es, wenn dein Unternehmen den Zugriff auf Benutzerkonten nicht kontrolliert – und praktisch jeder Benutzer über Administratorrechte verfügen kann. Noch schlimmer: wenn nicht privilegierte Mitglieder Konten auf Administratorebene einrichten können.

Gewähre deshalb nur denjenigen Teammitgliedern erhöhten Zugang, die ihre Aufgaben ohne diesen Zugang nicht erfüllen können. Stelle außerdem sicher, dass neue Konten standardmäßig keinen Zugriff auf Administratorenebene haben.

Kompromittierte Anmeldedaten als häufigste Angriffsfläche

Benutzername und Passwort sind die am häufigsten genutzten Zugangsdaten – und Cyberkriminelle können sie leicht ausspionieren. Das geschieht in der Regel, wenn ein ahnungsloses Teammitglied einem Phishing-Angriff zum Opfer fällt und seine Daten auf einer gefälschten Website eingibt.

Privilegierte Zugangsdaten bieten administrativen Zugriff auf Systeme und Geräte – und stellen damit ein deutlich höheres Risiko dar als einfache Benutzerkonten. Vergiss dabei nicht: Nicht nur Menschen besitzen Anmeldedaten. Sicherheitstools, Netzwerkgeräte und Server verfügen ebenfalls über Passwörter, um die Kommunikation zwischen Geräten zu ermöglichen.

Um dieses Szenario zu vermeiden, solltest du strenge Passwortkontrollen einführen. Nutze längere und komplexe Passwörter, ändere sie regelmäßig, und kombiniere diese Grundsätze mit einer Multi-Faktor-Authentifizierung.

Fehlende Netzwerksegmentierung ermöglicht freie Bewegung im System

Cyberkriminelle können eine unzureichende Netzwerküberwachung und -segmentierung ausnutzen, um vollen Zugriff auf dein System zu erlangen. Angreifer können so ihren Zugang länger aufrechterhalten – oft unbemerkt.

Eine der Hauptursachen für diese Schwäche ist das Fehlen einer Subnetzüberwachung oder einer Kontrolle des ausgehenden Datenverkehrs. In größeren Unternehmen mit Hunderten kommunizierender Systeme ist das eine echte Herausforderung – aber kein Grund, es zu ignorieren.

Konzentriere dich darauf, den Netzwerkzugang innerhalb deiner Subnetze zu kontrollieren und zuverlässige Erkennungsstrategien zu entwickeln. Mikrosegmentierung, Firewalls und Proxys helfen dabei, restriktive Richtlinien für die Systemkommunikation und den Datenverkehr durchzusetzen.

Fehlkonfigurationen als leicht übersehene Schwachstelle

Fehlkonfigurationen entstehen durch Fehler in der Systemkonfiguration – zum Beispiel aktivierte Einrichtungsseiten oder Standardbenutzernamen und -kennwörter. Wenn du das Setup des Anwendungsservers nicht deaktivierst, können Hacker versteckte Schwachstellen erkennen und zusätzliche Informationen abgreifen.

Falsch konfigurierte Anwendungen und Geräte sind ein leichtes Einfallstor für Cyberkriminelle. Richte daher Systeme und Verfahren ein, um den Konfigurationsprozess zu straffen und wo möglich zu automatisieren. Die regelmäßige Überwachung der Geräte- und Anwendungseinstellungen im Vergleich mit bewährten Verfahren deckt potenzielle Bedrohungen frühzeitig auf.

Ransomware als existenzielle Bedrohung

Bei Ransomware handelt es sich um eine Cyber-Erpressung, die den Zugriff auf Daten verhindert, bis ein Lösegeld gezahlt wird. Die Forderungen können sehr hohe Summen erreichen – viele Kriminelle verlangen nicht nachverfolgbare Bitcoin-Zahlungen.

Um deine Daten zu schützen, stelle sicher, dass dein System für den Fall eines Ransomware-Angriffs gerüstet ist. Halte es auf dem neuesten Stand der Sicherheitsstandards, um die Zahl der Schwachstellen zu verringern. Beschränke dich außerdem auf vertrauenswürdige Software-Anbieter und stelle sicher, dass du über aktuelle Backups verfügst.

Bedrohungen neutralisieren – ruhig schlafen

Ein Unternehmen mit mangelhaften IT-Sicherheitsmaßnahmen erfolgreich zu führen ist praktisch unmöglich. Das Risiko, wertvolle Daten und den Ruf zu verlieren, ist schlicht zu hoch.

Um sicherzustellen, dass dein Unternehmen kein leichtes Ziel für Cyberangreifer ist, brauchst du zuverlässige Verteidigungsstrategien. Wenn dein IT-Dienstleister keine angemessenen Vorkehrungen treffen kann, gehst du ein großes Risiko ein – und zahlst möglicherweise viel Geld für Maßnahmen, die real nichts bringen.

Hast du ein Problem mit deiner IT? Wende dich an pirenjo.IT für ein kurzes, unverbindliches Gespräch. Wir schauen gemeinsam, wie wir deine Effizienz steigern und ein sicheres System für dein Unternehmen einrichten können.

Was sind die häufigsten Sicherheitslücken in der Cybersicherheit?

Zu den häufigsten Schwachstellen zählen fehlender Endpunktschutz, unkontrollierte Benutzerrechte, schwache Anmeldedaten, fehlende Netzwerksegmentierung, Fehlkonfigurationen und Ransomware. Wer diese Lücken kennt, kann gezielt gegensteuern.

Wie schütze ich mein Unternehmen vor kompromittierten Anmeldedaten?

Nutze komplexe, regelmäßig gewechselte Passwörter und kombiniere sie mit Multi-Faktor-Authentifizierung. Schule dein Team außerdem im Umgang mit Phishing-Mails, da kompromittierte Zugangsdaten häufig über gefälschte Websites abgegriffen werden.

Welche IT-Sicherheitsmaßnahmen sind für Unternehmen in Stuttgart besonders wichtig?

Unternehmen in Stuttgart sind als Teil einer wirtschaftsstarken Region ein attraktives Ziel für Cyberangriffe. Achte besonders auf Endpunktschutz, Netzwerksegmentierung und regelmäßige Sicherheitsaudits – pirenjo.IT unterstützt dich dabei vor Ort.

Was tun, wenn mein Unternehmen von Ransomware betroffen ist?

Trenne betroffene Systeme sofort vom Netzwerk und informiere deinen IT-Dienstleister sowie ggf. die zuständigen Behörden. Zahle kein Lösegeld – ein aktuelles Backup ist die beste Grundlage für eine schnelle Wiederherstellung.

Bietet pirenjo.IT in Waiblingen Unterstützung bei der Analyse von Cybersicherheitslücken?

Ja – pirenjo.IT ist in Waiblingen ansässig und analysiert für KMU in der Region gezielt Schwachstellen in der IT-Infrastruktur. Melde dich für ein unverbindliches Erstgespräch und erfahre, wo dein größtes Risikopotenzial liegt.

Sind deine Daten sicher? 8 Best Practices, die dein IT-Partner haben sollte.

Best Practices für IT-Dienstleister

43 Prozent aller Cyberangriffe weltweit richten sich gegen kleine und mittlere Unternehmen. Kein Zufall – sondern das Ergebnis lückenhafter IT-Sicherheit. Ein guter Managed Service Provider (MSP) beseitigt genau diese Lücken, bevor Cyberkriminelle sie ausnutzen können.

Neben der Überwachung und Organisation deiner Server spielt ein MSP eine zentrale Rolle für die IT-Sicherheit deines Unternehmens. Er setzt verschiedene Strategien ein, um dein Netzwerk vor Angriffen zu schützen und deine Daten zu sichern. Welche 8 Best Practices dein IT-Dienstleister zwingend beherrschen sollte – und woran du erkennst, ob er es wirklich tut – zeigt dir dieser Artikel.

Die 8 Best Practices für IT-Sicherheit

Wer IT-Sicherheit als einmalige Investition betrachtet, hat das Prinzip nicht verstanden. Sicherheit ist ein laufender Prozess – kein Projekt.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Cyberkriminelle werden immer geübter darin, auf Anmeldedaten zuzugreifen. Deshalb ist es wichtig, MFA für alle Benutzer zu aktivieren.

MFA besteht aus drei Elementen: einem Passwort, einem Sicherheits-Token und einer biometrischen Überprüfung. Wenn ein Angreifer also eine Sicherheitsschicht durchbricht, muss er immer noch erhebliche Hürden überwinden, um an deine Daten heranzukommen.

Ein einzelnes Passwort reicht heute nicht mehr. Wer MFA nicht aktiviert hat, lässt die Haustür einen Spalt offen.

– Christian Markus, Gründer pirenjo.IT

Regelmäßiges Patchen als aktiver Schutz

Die Anfälligkeit von Anwendungen und Betriebssystemen ist weit verbreitet. Hacker zielen darauf ab, auf dein System zuzugreifen und deine Daten zu kompromittieren – aber du kannst das durch regelmäßige Patches verhindern.

Wenn dein System auf dem neuesten Stand der Sicherheitsstandards ist, verringert sich das Risiko eines Angriffs erheblich. Ein guter MSP kümmert sich darum, ohne dass du selbst den Überblick behalten musst.

Ungepatchte Systeme sind die häufigste Einfallstür. Die meisten Angriffe nutzen bekannte Lücken – für die es längst ein Update gibt.

– Christian Markus, Gründer pirenjo.IT

IT-Sicherheitsaudits als Qualitätssicherung

Ein MSP muss sich des Onboarding, Offboarding und der Querbewegungen innerhalb einer Organisation bewusst sein. Das rechtfertigt regelmäßige Cybersicherheitsaudits, um die Zugriffsrechte deines Teams zu bewerten.

Viele MSPs beauftragen Drittunternehmen mit der Durchführung ihrer Sicherheitsaudits. Diese können feststellen, ob eine Person, die keinen Zugang mehr zum Netz benötigt, diesen noch hat – zum Beispiel ein ehemaliger Mitarbeiter. Das gefährdet die Sicherheit von Kundendaten.

Regelmäßige Audits mindern dieses Risiko. Sie ermöglichen es einem MSP, wirksame Zugangsbeschränkungen zu implementieren: IP-Beschränkungen stellen sicher, dass nur Benutzer mit Zugriff auf dein lokales Netzwerk die Fernverwaltungstools nutzen können. RMM-Software-Updates schließen bekannte Schwachstellen und Sicherheitslücken, und RDP-Sicherheit (Remote Desktop Protocol) reduziert das Risiko von Ransomware-Angriffen in deinem Unternehmen.

Zugriffsrechte werden vergeben – und selten wieder entzogen. Ein Audit bringt ans Licht, wer eigentlich noch Zugriff hat.

– Christian Markus, Gründer pirenjo.IT

Externes Backup als Sicherheitsnetz im Ernstfall

Backups sind entscheidend für die Bekämpfung schädlicher Aktivitäten und die Gewährleistung der Betriebskontinuität nach Cyberangriffen. Sie stellen sicher, dass dein Unternehmen und seine Kunden auf die neueste Version ihrer Daten und Anwendungen zugreifen können. Das ist besonders wichtig bei Auflagen wie der DSGVO oder der GoBD.

Dein MSP sollte jedoch nicht nur Backups vor Ort implementieren, sondern auch externe Sicherungen einrichten. Wenn Angreifer deine RMM-Software kompromittieren, können sie höchstwahrscheinlich auch die lokalen Backups erreichen. Um Katastrophen zu vermeiden, braucht dein Unternehmen eine externe Sicherungskopie, auf die nur wenige Personen Zugriff haben – und für noch mehr Sicherheit sollte diese auch offline sein.

Ein Backup, das am selben Ort liegt wie die Originaldaten, ist kein Backup. Es ist eine Illusion.

– Christian Markus, Gründer pirenjo.IT

Protokollüberwachung als Frühwarnsystem

[IMAGE_BLOCK_0]

Bei der Protokollüberwachung – auch Monitoring genannt – werden deine Protokolle auf potenzielle Störungen untersucht. Wenn ein MSP deine Aufzeichnungen auswertet, kann er Datenverkehr aus schädlichen Quellen erkennen und ein klares Bild vorhandener Bedrohungsmuster erstellen.

Cybersecurity-Experten setzen dafür zuverlässige Tools für das Sicherheitsinformations- und Ereignis-Management (SIEM) ein. Sie erleichtern das Durchsuchen großer Informationsmengen und ermöglichen eine schnellere Erkennung von Bedrohungen. So können Gegenmaßnahmen ergriffen werden, bevor ein Schaden entsteht.

Ohne Monitoring weißt du erst, dass etwas passiert ist, wenn es zu spät ist.

– Christian Markus, Gründer pirenjo.IT

Phishing-Simulationen als Realitätscheck

Phishing-Kriminelle zielen mit E-Mails oder SMS-Nachrichten auf deine Teammitglieder ab und geben sich als legitime Institutionen aus, um Daten zu stehlen. Die meisten Angriffe sind aufgrund menschlichen Versagens erfolgreich – das bedeutet, dass dein IT-Dienstleister das Verhalten seiner Mitarbeiter kennen und aktiv trainieren sollte.

Mit simulierten Phishing-Kampagnen kannst du die Fähigkeit deines Teams testen, auf Phishing-Angriffe zu reagieren. So erkennst du unzureichende Reaktionen, verbesserst sie gezielt und erhöhst die Datensicherheit nachhaltig.

Technik schützt bis zu einem gewissen Grad. Den Rest entscheiden Menschen – und die brauchen Training.

– Christian Markus, Gründer pirenjo.IT

Software-Auswahl und Endpunktsicherheit als Fundament

Von kleinen Browser-Plugins bis hin zu großen Unternehmenssystemen solltest du sicherstellen, dass die Anbieter Datenschutz und Cybersicherheit ernst nehmen. Informiere dich vor dem Kauf einer Anwendung über deren Engagement für diese Aspekte.

Setze außerdem Webfilter-Tools, Antiviren-Software und E-Mail-Authentifizierung ein, um Ransomware-Angriffe über bösartige E-Mails abzuwehren. Alle Endgeräte und deine Virendefinitionsbibliothek müssen sicher und auf dem neuesten Stand sein. Mehr dazu, welche Sicherheitslücken in der Cybersicherheit du unbedingt vermeiden solltest, findest du in unserem Überblick.

Ein ungesicherter Endpunkt ist wie eine offene Hintertür – egal wie gut der Rest abgesichert ist.

– Christian Markus, Gründer pirenjo.IT

Warnmeldungen und Dokumentation als Rückgrat der Reaktionsfähigkeit

Ein MSP, der seine Systeme so konfiguriert, dass er bei Systemänderungen Warnmeldungen erhält, kann proaktiv arbeiten und Bedrohungen frühzeitig abwehren. Viele Plattformen automatisieren diesen Prozess durch Regelvorlagen, Personalisierung und direkte Tickets an das Ticketsystem. Manuelle Bearbeitung entfällt – das spart wertvolle Zeit.

Genauso wichtig ist die Dokumentation deiner Cybersicherheitsinformationen: Verteidigungsmechanismen, Notfallrichtlinien und Wiederherstellungspläne müssen schriftlich vorliegen und regelmäßig aktualisiert werden. Wer im Ernstfall sucht, verliert Zeit – und Zeit ist bei Cyberangriffen das knappste Gut.

Cybersicherheit ist oberstes Gebot

Die Digitalisierung hat deine Arbeitsabläufe erheblich optimiert – aber sie hat dich auch anfälliger für Datendiebstahl gemacht. Damit Cyberkriminelle nicht in den Besitz wertvoller Informationen gelangen und deinen Ruf ruinieren, muss dein IT-Dienstleister bewährte Sicherheitsverfahren anwenden.

Wenn dein Managed Service Provider keine externen Backups, regelmäßige Patches und Mitarbeiterschulungen eingeführt hat, bekommst du nicht das, wofür du bezahlst. Kein Monitoring, keine Audits, keine Phishing-Simulationen – das macht dich zur leichten Beute für Cyberkriminelle.

Einen kompakten Einstieg in das Thema bietet auch unser Artikel zu den 5 größten Schwachpunkten der IT-Sicherheit in Unternehmen. Kontaktiere uns für ein kurzes 15-minütiges Gespräch. Unsere Technikexperten von pirenjo.IT aus Waiblingen und Stuttgart zeigen dir, wie du deine IT-Sicherheit auf ein solides Fundament stellst.

Woran erkenne ich, ob mein IT-Dienstleister ausreichende Sicherheitsmaßnahmen umsetzt?

Frag gezielt nach: Gibt es dokumentierte Backup-Strategien, regelmäßige Sicherheitsaudits und simulierte Phishing-Tests? Ein seriöser MSP kann dir diese Fragen konkret und ohne Zögern beantworten.

Was passiert, wenn mein Unternehmen kein externes Backup hat?

Ohne externes Backup können bei einem Ransomware-Angriff alle Daten unwiederbringlich verloren gehen. Auch lokale Backups sind dann gefährdet, wenn Angreifer bereits Zugriff auf das gesamte Netzwerk haben.

Bietet pirenjo.IT in Stuttgart auch IT-Sicherheitsaudits für kleine Unternehmen an?

Ja – pirenjo.IT führt für Unternehmen in Stuttgart und der Region regelmäßige IT-Sicherheitsaudits durch, angepasst an die jeweilige Unternehmensgröße und Branche.

Wie funktioniert Multi-Faktor-Authentifizierung im Unternehmensalltag?

MFA kombiniert etwas, das du weißt (Passwort), etwas, das du hast (Token oder Smartphone), und optional etwas, das du bist (Fingerabdruck). Die Einrichtung dauert wenige Stunden und schützt alle Benutzerkonten deutlich effektiver als ein einzelnes Passwort.

Können Unternehmen in Waiblingen ihre IT-Sicherheit mit einem lokalen MSP umsetzen?

Ja – pirenjo.IT hat seinen Sitz in Waiblingen und betreut Unternehmen im Rems-Murr-Kreis direkt vor Ort. Kurze Reaktionswege und persönliche Ansprechpartner sind dabei keine Ausnahme, sondern Standard.

5 Schritte zur Erstellung eines Business Continuity Plans

Hand hält Dominos auf. Symbol für Business Continuity Plan.

20 Prozent der kleinen Unternehmen scheitern innerhalb des ersten Jahres, 50 Prozent innerhalb von fünf Jahren. Ein entscheidender Faktor dabei ist die Fähigkeit, mit dem Unerwarteten umzugehen. Wer darauf keine Antwort hat, riskiert, Teil dieser Statistik zu werden.

Ein Business Continuity Plan (BCP) ist das Führungsinstrument, mit dem du dich auf genau solche Situationen vorbereitest. Dieser Artikel zeigt dir, was ein BCP umfasst, welche fünf Schritte zur Erstellung notwendig sind, und warum regelmäßige Tests entscheidend sind.

Was ist ein Business Continuity Plan?

BCPs sind vordefinierte Protokolle und Strategien, die festlegen, wie dein Unternehmen im Falle einer Katastrophe oder eines Notfalls reagiert. Betrachte ihn als eine Sammlung von Backup-Plänen, die dir genau sagen, was zu tun ist, wenn das Schlimmste passiert.

Ein BCP sollte alle Aspekte deines Unternehmens umfassen – von den technischen Abteilungen über die Personalressourcen bis hin zu deinen wichtigsten Vermögenswerten. Er enthält Protokolle für Naturkatastrophen, Geräteausfälle, finanzielle Engpässe und vom Menschen verursachte Krisen.

Ziel jedes BCP ist es, die hohe Verfügbarkeit der erforderlichen Ressourcen zu gewährleisten und so den kontinuierlichen Betrieb und die Wiederherstellung nach einem Notfall zu ermöglichen. Nach Angaben von IBM kosten Infrastrukturausfälle Unternehmen durchschnittlich 100.000 Dollar pro Stunde. Ein guter BCP mildert diese Kosten, indem er die Auswirkungen solcher Ausfälle minimiert.

Die 5 Schritte zur Erstellung eines Business Continuity Plans

Kein Plan übersteht den ersten Kontakt mit der Realität – aber wer keinen hat, hat schon verloren.

– Christian Markus, Gründer pirenjo.IT

Gründliche Risikobewertung

Erstelle zunächst eine Liste aller möglichen Risiken, denen dein Unternehmen ausgesetzt sein könnte. Diese Liste sollte Risiken aus deiner Branche, deiner geografischen Lage, aktuellen Marktentwicklungen, deinen Stakeholdern, deinen Mitarbeitenden und deiner geschäftlichen Infrastruktur abdecken.

Sobald du deine Liste vervollständigt hast, priorisiere die Risiken nach der Wahrscheinlichkeit ihrer Auswirkungen. Ein Unternehmen in einem erdbebengefährdeten Gebiet räumt diesem Risiko höhere Priorität ein als Stakeholder-Fragen.

Anhand deiner Prioritätenliste erkennst du, auf welche Themen du dich bei der Erstellung deines BCP zuerst konzentrieren solltest.

Kritische Funktionen identifizieren und Wiederherstellungspläne erstellen

Sobald du die Risiken verstehst, konzentriere dich auf die Auswirkungen, die ihr Eintreten auf das Unternehmen haben könnte. Erstelle dazu eine Liste der kritischen Funktionen, die dein Unternehmen erfüllen muss, um seine Produkte oder Dienstleistungen anbieten zu können.

Untersuche dann, wie sich jedes potenzielle Risiko auf jede einzelne Funktion auswirken könnte. Wiederhole diesen Prozess für jede kritische Funktion, ermittle das jeweilige Risiko, und lege fest, welche Vorkehrungen eine schnelle Wiederherstellung im Ernstfall sicherstellen.

Rollenverteilung für den Notfall

[IMAGE_BLOCK_0]

Deine Mitarbeitenden sind für die Reaktion auf einen Notfall ebenso wichtig wie die Notfallpläne selbst. Oft ist es ihr schnelles Handeln, das es dir ermöglicht, deine Pläne in die Tat umzusetzen.

Nimm dir daher Zeit, für jede potenzielle Situation die Rollen der wichtigsten Mitarbeitenden festzulegen. Lege fest, wer als Notfallkoordinator fungiert und was diese Person in dieser Position konkret zu tun hat.

In einigen Fällen kann die Vorbereitung auf Notfälle Schulungen oder spezielle Lizenzen erfordern. Dein Plan kann auch Protokolle für die Umverteilung von Personal enthalten – besonders wenn dein Unternehmen mehrere Standorte hat. Entscheidend ist: Deine Mitarbeitenden müssen wissen, was sie zu tun haben, wenn eine Notfallsituation eintritt.

Den Plan dokumentieren

Kein BCP kann wirksam sein, wenn er nur im Kopf der Führungskraft existiert. Schließlich könnte eines der ermittelten Risiken genau diese Führungskraft betreffen.

Dokumentiere deinen BCP so, dass andere bei Bedarf darauf zugreifen und ihn befolgen können. Bewahre ihn an einem sicheren Ort außerhalb des Unternehmens auf – das reduziert das Risiko, dass der Plan im Ernstfall verloren geht oder beschädigt wird.

Den BCP regelmäßig testen

Keine Situation ist statisch, und neue Probleme werden deinen BCP immer wieder zur Überarbeitung zwingen. Der Plan muss jederzeit mit den aktuellen Risiken und Kapazitäten deines Unternehmens übereinstimmen.

Bilde ein Team für die Notfallvorsorge, das den BCP regelmäßig überprüft. Überprüfe ihn außerdem immer dann, wenn in deiner Branche eine wesentliche Änderung eintritt – etwa neue gesetzliche Vorschriften. Führe regelmäßige Tests durch, um Lücken im Plan frühzeitig zu erkennen.

Wer einen BCP hat, führt sein Unternehmen auch durch Krisen

Zur Unternehmensführung gehört mehr als die Fähigkeit, Teams aufzubauen und zu inspirieren. Du musst dein Unternehmen auch so schützen, dass deine Teams in jeder Situation handlungsfähig bleiben.

Ein guter BCP legt alle Protokolle fest, die im Falle eines Notfalls zu befolgen sind. Wer einen solchen Plan hat, führt sein Unternehmen auch durch Krisen. Wer keinen hat, improvisiert – und das kostet Zeit, Geld und Vertrauen.

Der Aufbau eines BCP ist nicht trivial, besonders für kleinere Unternehmen mit begrenzten Ressourcen. Wenn du Hilfe bei der Erstellung deines BCP benötigst oder einen anderen Aspekt der Unternehmensführung besprechen möchtest, vereinbare noch heute einen 15-minütigen Beratungstermin mit dem Team von pirenjo.IT.

Wie pirenjo.IT deinen Betrieb vor Cyberangriffen schützt, erfährst du auf der IT-Security Seite. Ergänzend dazu lohnt sich ein Blick auf IT-Sicherheitskonzept: So schützt du dein Unternehmen nachhaltig – denn ein BCP und ein solides Sicherheitskonzept greifen direkt ineinander.

Was gehört zwingend in einen Business Continuity Plan?

Ein BCP muss Risikobewertung, kritische Geschäftsfunktionen, klare Rollenverteilung, Dokumentation und einen regelmäßigen Testplan enthalten. Fehlt einer dieser Bausteine, entstehen im Ernstfall gefährliche Lücken.

Wie oft sollte ein BCP überprüft und aktualisiert werden?

Prüfe deinen BCP mindestens einmal jährlich sowie immer dann, wenn sich wesentliche Änderungen in deiner Branche, deinem Team oder deiner IT-Infrastruktur ergeben.

Unterstützt pirenjo.IT Unternehmen in Stuttgart bei der Erstellung eines Business Continuity Plans?

Ja, pirenjo.IT begleitet Unternehmen in Stuttgart und der Region beim Aufbau eines maßgeschneiderten BCP – von der Risikobewertung bis zum dokumentierten Notfallplan.

Was kostet ein Infrastrukturausfall ohne BCP im Schnitt?

Laut IBM kosten Infrastrukturausfälle Unternehmen durchschnittlich 100.000 Dollar pro Stunde. Ein funktionierender BCP reduziert diese Kosten, indem er Ausfallzeiten minimiert.

Kann pirenjo.IT kleinen Unternehmen in Waiblingen beim BCP helfen, wenn interne Ressourcen fehlen?

Ja, gerade für kleine Unternehmen in Waiblingen ohne eigene IT-Abteilung bietet pirenjo.IT einen 15-minütigen Erstberatungstermin an, um den Bedarf zu klären und erste Schritte zu definieren.