Push-Bombing: So verhinderst du es!

Explodierender Kopf eines Mannes mit Smartphone symbolisiert Push-Bombing.

Die Übernahme von Cloud-Konten ist zu einem ernsten Problem für Unternehmen geworden. Zwischen 2019 und 2021 stieg die Zahl der Kontoübernahmen (ATO) um 307 %. Denk daran, wie viele Vorgänge in deinem Unternehmen einen Benutzernamen und ein Passwort erfordern – Mitarbeitende melden sich täglich bei zahlreichen Systemen und Cloud-Anwendungen an, und genau das machen Hacker sich zunutze.

Dieser Artikel erklärt, wie Push-Bombing funktioniert, warum selbst MFA keinen vollständigen Schutz bietet, und welche Maßnahmen dein Unternehmen konkret ergreifen kann.

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Viele Organisationen verwenden die Multi-Faktor-Authentifizierung (MFA). Sie ist eine bewährte Methode, um Angreifer zu stoppen, die sich Zugang zu Benutzernamen und Passwörtern verschafft haben. MFA schützt Cloud-Konten seit Jahren zuverlässig.

Aber gerade diese Effektivität hat Hacker zu Workarounds verleitet. Eine dieser Methoden zur Umgehung der MFA ist Push-Bombing.

Wie Push-Bombing funktioniert

Wenn ein Benutzer die MFA für ein Konto aktiviert, erhält er nach der Eingabe seiner Anmeldedaten eine Autorisierungsanfrage – üblicherweise per SMS, als Popup-Fenster auf dem Gerät oder als App-Benachrichtigung. Das Empfangen dieser Anfrage ist ein normaler Bestandteil des Anmeldevorgangs und etwas, das Benutzer kennen und dem sie vertrauen.

Beim Push-Bombing beginnen Hacker mit den Anmeldedaten des Benutzers, die sie durch Phishing oder aus gestohlenen Datensätzen erhalten haben. Sie nutzen den Push-Benachrichtigungsprozess aus, indem sie mehrfach hintereinander Anmeldeversuche starten. Dadurch erhält der legitime Benutzer mehrere Push-Benachrichtigungen in kurzer Folge.

Viele Menschen hinterfragen den Erhalt eines unerwarteten Codes zunächst kritisch. Wird jemand jedoch mit diesen Codes bombardiert, kann es leicht passieren, dass er versehentlich auf „Genehmigen“ tippt. Push-Bombing ist ein Social-Engineering-Angriff, der darauf abzielt, den Benutzer zu verwirren und zu zermürben, bis er dem Hacker unbeabsichtigt Zugang gewährt.

5 Maßnahmen gegen Push-Bombing in deinem Unternehmen

Wer MFA aktiviert hat, fühlt sich oft sicher – und unterschätzt genau deshalb Angriffe wie Push-Bombing. Sicherheit entsteht nicht durch eine einzige Maßnahme, sondern durch mehrere Schutzebenen, die ineinandergreifen.

– Christian Markus, Gründer pirenjo.IT

Mitarbeitende als entscheidender Sicherheitsfaktor

Wenn ein Benutzer einen Push-Bombing-Angriff erlebt, kann das verstörend und verwirrend sein. Wer im Vorfeld geschult wurde, ist besser darauf vorbereitet, sich zu verteidigen.

Informiere dein Team darüber, was Push-Bombing ist und wie es funktioniert. Schule alle im richtigen Umgang mit MFA-Benachrichtigungen, die nicht angefordert wurden. Gib deinen Mitarbeitenden außerdem die Möglichkeit, solche Angriffe zu melden – so kann dein IT-Sicherheitsteam andere Benutzer warnen und die Anmeldedaten aller gezielt schützen.

Weniger Apps, weniger Angriffsfläche

Im Durchschnitt nutzen Mitarbeitende pro Tag 36 verschiedene Cloud-basierte Dienste. Das ist eine Menge an Anmeldungen, die es zu verwalten gilt. Je mehr Logins jemand täglich nutzt, desto größer ist das Risiko eines gestohlenen Passworts.

Schau dir an, wie viele Anwendungen dein Unternehmen tatsächlich einsetzt, und suche aktiv nach Möglichkeiten, die Anwendungsflut zu verringern. Plattformen wie Microsoft 365 und Google Workspace bündeln viele Tools hinter einem einzigen Login. Das vereinfacht deine Cloud-Umgebung und verbessert gleichzeitig Sicherheit und Produktivität.

Phishing-resistente MFA als zuverlässiger Schutz

Du kannst Push-Bombing-Angriffe gezielt vereiteln, indem du zu einer anderen Form der MFA wechselst. Phishing-resistente MFA verwendet einen Passkey auf dem Gerät oder einen physischen Sicherheitsschlüssel zur Authentifizierung – ohne Push-Benachrichtigung, die genehmigt werden müsste.

Diese Lösung ist aufwändiger einzurichten, aber sie ist auch sicherer als text- oder appbasierte MFA. Wer Push-Bombing dauerhaft ausschließen will, kommt an phishing-resistenten Methoden nicht vorbei.

Starke Passwortrichtlinien als Grundlage

Damit Hacker mehrere Push-Benachrichtigungen senden können, brauchen sie zunächst die Anmeldedaten des Benutzers. Starke Passwortrichtlinien verringern die Wahrscheinlichkeit, dass ein Passwort überhaupt geknackt wird.

[IMAGE_BLOCK_0]

Zu den bewährten Standards gehören mindestens ein Groß- und ein Kleinbuchstabe, eine Kombination aus Buchstaben, Zahlen und Symbolen, der Verzicht auf persönliche Informationen im Passwort, sichere Aufbewahrung der Zugangsdaten und keine Wiederverwendung von Passwörtern für mehrere Konten. Wer das konsequent umsetzt, entzieht Angreifern bereits im ersten Schritt die Grundlage. Mehr dazu, wie du deine Konten generell absichern kannst, zeigt dieser Artikel über den Vergleich der sichersten MFA-Methoden.

Identitätsmanagement-Lösung als zentrale Schutzebene

Fortschrittliche Identitätsmanagement-Lösungen fassen alle Anmeldungen in einer einzigen Lösung zusammen. Benutzer verwalten dann nur noch eine Anmeldung und eine MFA-Eingabeaufforderung statt mehrerer. Das reduziert die Angriffsfläche erheblich.

Darüber hinaus ermöglichen solche Lösungen kontextbezogene Anmeldungsrichtlinien. Das System kann automatisch Anmeldeversuche außerhalb eines bestimmten geografischen Bereichs blockieren, Anmeldungen zu ungewöhnlichen Zeiten unterbinden, und eingreifen, wenn andere kontextbezogene Faktoren nicht erfüllt sind. Das schafft echte Planbarkeit in der Zugangssicherheit.

Brauchst du Hilfe bei der Verbesserung deiner Identitäts- und Zugangssicherheit?

Die Multi-Faktor-Authentifizierung allein reicht nicht aus. Unternehmen brauchen mehrere Schutzebenen, um das Risiko eines Cloud-Angriffs zu verringern. Vereinbare noch heute einen Termin für ein Kennenlerngespräch – die IT-Sicherheitsexperten von pirenjo.IT machen deine Online-Konten bombensicher.

Was ist Push-Bombing und wie erkenne ich es?

Push-Bombing liegt vor, wenn du innerhalb kurzer Zeit mehrere MFA-Genehmigungsanfragen erhältst, obwohl du dich gerade nicht anmeldest. Brich den Vorgang sofort ab, genehmige nichts und melde den Vorfall deinem IT-Team.

Welche MFA-Methode schützt am besten vor Push-Bombing?

Phishing-resistente MFA mit einem Passkey auf dem Gerät oder einem physischen Sicherheitsschlüssel ist am sichersten, weil es keine genehmigungspflichtige Push-Benachrichtigung gibt. SMS-basierte oder app-basierte MFA bleibt anfällig für Push-Bombing.

Wie schützt pirenjo.IT Unternehmen in Stuttgart vor Kontoübernahmen?

pirenjo.IT analysiert für Unternehmen im Raum Stuttgart die bestehende Zugangs- und MFA-Infrastruktur und empfiehlt konkrete Maßnahmen – von phishing-resistenter MFA bis hin zu Identitätsmanagement-Lösungen mit kontextbezogenen Richtlinien.

Hilft ein Passwortmanager dabei, Push-Bombing zu verhindern?

Ein Passwortmanager hilft indirekt: Er sorgt für starke, einzigartige Passwörter pro Konto und reduziert damit die Wahrscheinlichkeit, dass Anmeldedaten überhaupt in fremde Hände gelangen. Ohne Zugangsdaten können Hacker keinen Push-Bombing-Angriff starten.

Kann pirenjo.IT Mitarbeitende in Waiblingen im Umgang mit MFA-Angriffen schulen?

Ja – pirenjo.IT bietet Security-Awareness-Schulungen für Unternehmen in Waiblingen und dem Rems-Murr-Kreis an, in denen Mitarbeitende lernen, Push-Bombing und andere Social-Engineering-Angriffe zu erkennen und richtig zu reagieren.
So bleibt dein Konto trotz Online Banking sicher!

Schützen Sie Ihr Konto trotz Online Banking.

Etwa 73 % der Menschen weltweit nutzen mindestens einmal im Monat eine Form des Online-Bankings. Noch nie war der Zugang zu Konten so bequem – aber dieser Komfort hat seinen Preis.

Im Jahr 2021 stieg der Betrug bei der Übernahme von Konten um 90 %. Der Betrug mit neuen Konten stieg um satte 109 %. Mit der zunehmenden Einfachheit des Online-Bankings hat auch die Internetkriminalität im Bankwesen zugenommen.

Wer in dein Facebook-Konto eindringt, ist ärgerlich. Wer in dein Bankkonto einbricht, kann dich finanziell ruinieren – und das Geld bekommst du möglicherweise nie zurück. Dieser Artikel zeigt dir, welche Fehler dein Konto gefährden und wie du dich mit konkreten Maßnahmen wirkungsvoll schützt.

Fehler, die es Kriminellen ermöglichen, auf dein Konto zuzugreifen

Die meisten Kontoangriffe gelingen nicht wegen ausgeklügelter Technik – sondern weil einfache Schutzmaßnahmen nicht aktiv sind.

– Christian Markus, Gründer pirenjo.IT

Zwei-Faktor-Authentifizierung als unterschätzte Absicherung

Die Zwei-Faktor-Authentifizierung (2FA) ist ein einfaches Verfahren mit großer Wirkung. Wenn du diese Einstellung in deinem Online-Konto aktivierst, ist ein zusätzlicher Schritt erforderlich, um Zugang zu erhalten. Dieser Schritt besteht in der Regel darin, einen einmaligen Passcode per SMS zu erhalten und ihn bei der Anmeldung einzugeben.

Viele machen den Fehler, diese Funktion zu deaktivieren – entweder weil sie nichts davon wissen oder weil sie ihnen zu lästig ist. Ohne 2FA ist es für Angreifer deutlich einfacher, in dein Konto einzudringen.

Phishing-Betrug als häufigste Einfallstür

Es gibt verschiedene Arten von Phishing-Betrug, die auf Online-Banking abzielen. Cyber-Kriminelle versenden E-Mails, die aussehen, als kämen sie von deiner Bank – mit Versprechen wie unglaublich niedrigen Kreditkartenzinsen oder Warnungen vor angeblich nicht autorisierten Kontoaktivitäten.

Klickst du auf den Link, landest du auf einer gefälschten Seite, die täuschend echt aussieht. Sobald Betrüger deine Anmeldedaten haben, handeln sie sofort – und räumen so viel ab wie möglich.

Schwache Passwörter als offene Einladung

Wenn dein Passwort leicht zu merken ist, ist es oft auch leicht zu erraten. Die Verwendung schwacher Passwörter ist ein häufiger Fehler, den Cyberkriminelle systematisch ausnutzen. Ein sicheres Passwort ist mindestens 10 Zeichen lang, enthält Zahlen, Sonderzeichen und mindestens einen Großbuchstaben, und hat keinen persönlichen Bezug wie dein Geburtsdatum.

Unsichere mobile Apps als Trojaner-Versteck

Banking-Trojaner sind oft in bösartigen mobilen Anwendungen versteckt. Diese Apps können so unschuldig aussehen wie ein Task-Manager. Sobald sie installiert sind, durchsuchen sie dein Gerät gezielt nach Banking- und Wallet-Apps und schleusen deine Zugangsdaten aus.

Öffentliches WLAN als Risikofaktor

Das Einloggen über ein öffentliches WLAN ist eine der riskantesten Gewohnheiten beim Online-Banking. Hacker halten sich an öffentlichen Hotspots auf und spionieren die Aktivitäten anderer aus. Gib niemals ein Passwort oder andere sensible Daten ein, wenn du mit einem öffentlichen WLAN verbunden bist.

Tipps zur Verbesserung der Sicherheit beim Online-Banking

Wer Online-Banking nutzt, ohne die Grundschutzmaßnahmen aktiv zu haben, spielt Russisches Roulette mit dem eigenen Konto.

– Christian Markus, Gründer pirenjo.IT

Zwei-Faktor-Authentifizierung als erste Verteidigungslinie

Aktiviere die Zwei-Faktor-Authentifizierung in deinem Online-Banking-Konto. Diese wird auch als Multi-Faktor-Authentifizierung oder zweistufige Verifizierung bezeichnet. Laut Microsoft können damit 99,9 % der betrügerischen Anmeldeversuche verhindert werden.

Warnmeldungen als Frühwarnsystem

Wenn ein Angreifer in dein Konto eindringt, ist Zeit das A und O. Je schneller du deine Bank informierst, desto besser – im besten Fall lässt du dein Konto sofort sperren und begrenzst den Schaden.

Richte über dein Online-Banking Warnmeldungen ein – zum Beispiel Benachrichtigungen bei niedrigem Kontostand und Login-Warnungen bei unbekannten Geräten.

Antivirenprogramm und DNS-Filter als technische Schutzschicht

Setze auf deinem PC und deinem mobilen Gerät eine zuverlässige Antiviren-Software ein. Viele denken dabei nicht an ihr Smartphone – dabei erledigen sie Bankgeschäfte genauso oft mobil wie am Rechner.

Sinnvoll ist außerdem ein DNS-Filter. Er blockiert gefährliche Phishing-Seiten, bevor du sie überhaupt aufrufen kannst. Kein Klick, kein Schaden.

Phishing-Schulungen als aktiver Schutz

Weißt du, wie du Phishing erkennen kannst? Wer Phishing per SMS, E-Mail und Telefon zuverlässig erkennt, wird deutlich seltener Opfer. Es gibt viele kostenlose Kurse online – und bei Bedarf bieten wir dir auch individuelle Schulungsmöglichkeiten an.

Hol dir Hilfe, um dich vor Betrug zu schützen

Es gibt digitale Lösungen, die wir konkret einführen können, um dich vor Online-Bedrohungen zu schützen. Unsere IT-Sicherheitsexperten von pirenjo.IT helfen dir dabei. Mach noch heute einen Termin für ein Kennenlerngespräch und bring deine IT-Sicherheit auf ein solides Fundament.

Was ist Zwei-Faktor-Authentifizierung und warum sollte ich sie für Online-Banking aktivieren?

Die Zwei-Faktor-Authentifizierung (2FA) ergänzt dein Passwort um einen zweiten Sicherheitsschritt, zum Beispiel einen einmaligen Code per SMS. Laut Microsoft blockiert sie 99,9 % aller betrügerischen Anmeldeversuche.

Wie erkenne ich eine Phishing-E-Mail meiner Bank?

Achte auf ungewöhnliche Absenderadressen, Rechtschreibfehler und Links, die nicht zur echten Domain deiner Bank führen. Im Zweifel ruf direkt bei deiner Bank an, anstatt auf Links in der E-Mail zu klicken.

Bietet pirenjo.IT in Stuttgart Phishing-Schulungen für Unternehmen an?

Ja, pirenjo.IT bietet Unternehmen in Stuttgart und der Region individuelle Security-Awareness-Trainings an, die Mitarbeitende gezielt auf aktuelle Phishing-Methoden vorbereiten. Nimm einfach Kontakt auf für ein unverbindliches Erstgespräch.

Ist Online-Banking über das Smartphone sicher?

Nur wenn du ausschließlich offizielle Banking-Apps aus dem App Store oder Google Play nutzt, aktuelle Sicherheitsupdates installiert hast und keine öffentlichen WLAN-Netze verwendest. Ein Antivirenprogramm auf dem Smartphone erhöht den Schutz zusätzlich.

Kann pirenjo.IT Unternehmen in Waiblingen beim Schutz vor Bankbetrug und Cyberkriminalität helfen?

Ja, als IT-Systemhaus mit Sitz in Waiblingen unterstützt pirenjo.IT Unternehmen in der Region mit Managed Security, DNS-Filterung und Endpoint-Schutz. Vereinbare ein kostenloses Erstgespräch, um deinen konkreten Schutzbedarf zu besprechen.

So stoppst du gefährliche Insider-Bedrohungen

Laptop und Hände zeigen gefährliche Insider-Bedrohung.

Eine der am schwierigsten zu entdeckenden Arten von Angriffen sind jene, die von Insidern durchgeführt werden. Ein „Insider“ ist jeder, der legitimen Zugang zu deinem Unternehmensnetzwerk und deinen Daten hat – über ein Login oder eine andere autorisierte Verbindung.

Da Insider über einen autorisierten Systemzugang verfügen, können sie bestimmte Sicherheitsvorkehrungen umgehen – zum Beispiel solche, die Eindringlinge fernhalten sollen. Ein angemeldeter Benutzer wird nicht als Eindringling angesehen. Diese Sicherheitsvorkehrungen werden schlicht nicht ausgelöst.

Drei beunruhigende Statistiken aus einem aktuellen Bericht des Ponemon Institute verdeutlichen, wie ernst die Lage ist: Insider-Angriffe haben in den letzten zwei Jahren um 44 % zugenommen. Unternehmen benötigen im Schnitt 85 Tage, um eine Insider-Bedrohung einzudämmen – gegenüber 77 Tagen im Jahr 2020. Die durchschnittlichen Kosten für die Bekämpfung solcher Bedrohungen sind um 34 % gestiegen.

Dieser Artikel zeigt dir, welche vier Arten von Insider-Bedrohungen es gibt und mit welchen Maßnahmen du sie wirksam eindämmst.

4 Arten von Insider-Bedrohungen

Ein Grund dafür, dass Insider-Bedrohungen schwer zu erkennen sind: Es gibt nicht nur eine Art davon. Mitarbeitende, Lieferanten und Hacker können alle Insider-Angriffe durchführen. Einige handeln böswillig, andere versehentlich – was die Erkennung zusätzlich erschwert.

Wer nur auf externe Angreifer schaut, übersieht die Gefahr, die schon längst im eigenen Netzwerk sitzt.

– Christian Markus, Gründer pirenjo.IT

Böswillige oder verärgerte Angestellte

Vertriebsmitarbeitende, die das Unternehmen verlassen, können beschließen, alle Kontakte mitzunehmen. Das ist böswilliger Diebstahl von Unternehmensdaten.

Ein weiteres Beispiel sind verärgerte Mitarbeitende, die ihrem Vorgesetzten oder dem Unternehmen schaden wollen. Sie könnten Ransomware einschleusen oder einen Deal mit einem Hacker eingehen und ihre Anmeldedaten gegen Geld herausgeben.

Fahrlässigkeit ist kein Vorsatz – aber der Schaden ist derselbe.

– Christian Markus, Gründer pirenjo.IT

Unachtsame oder nachlässige Mitarbeitende

Einige Insider-Bedrohungen entstehen durch nachlässige oder ungeschulte Mitarbeitende – ohne jede böse Absicht. Beispiele sind die versehentliche Weitergabe geheimer Daten auf einer unsicheren Plattform oder der Zugriff auf Geschäftsanwendungen über den Computer eines Freundes. Die Mitarbeitenden sind sich der Konsequenzen für die Sicherheit schlichtweg nicht bewusst.

Dritte im Netzwerk sind oft das schwächste Glied – weil niemand sie wirklich im Blick hat.

– Christian Markus, Gründer pirenjo.IT

Dritte mit Zugang zu deinen Systemen

Außenstehende mit Zugang zu deinem Netzwerk sind ein sehr reales Problem. Auftragnehmer, Freiberufler und Lieferanten können alle ein Risiko für eine Sicherheitsverletzung darstellen.

Stelle sicher, dass diese Dritten vollständig überprüft werden – bevor du ihnen Zugang zum System gewährst. Lass deinen IT-Partner sie außerdem auf etwaige Datensicherheitsbedenken hin prüfen.

Ein kompromittiertes Passwort reicht aus, um zum Insider zu werden – ohne dass irgendjemand es merkt.

– Christian Markus, Gründer pirenjo.IT

Durch Hacker kompromittierte Passwörter

[IMAGE_BLOCK_0]

Kompromittierte Anmeldedaten sind eine der gefährlichsten Arten von Insider-Bedrohungen. Sie sind mittlerweile die Nummer 1 bei Datenschutzverletzungen weltweit.

Wenn ein Cyberkrimineller auf die Anmeldedaten einer Mitarbeiterin oder eines Mitarbeiters zugreift, wird er zum „Insider“. Das Computersystem hält ihn für den rechtmäßigen Benutzer. Kein Alarm, kein Hinweis – der Angreifer bewegt sich frei im Netzwerk.

Wege zur Eindämmung von Insider-Bedrohungen

Insider-Bedrohungen sind im Nachhinein oft schwer zu erkennen. Wer jedoch proaktiv Maßnahmen zur Schadensbegrenzung ergreift, kann sie bereits im Keim ersticken – bevor ein teurer Zwischenfall entsteht, von dem du vielleicht erst nach Monaten erfährst.

Hintergrundprüfungen sind kein Misstrauen – sie sind professionelle Sorgfalt.

– Christian Markus, Gründer pirenjo.IT

Gründliche Hintergrundchecks als erste Verteidigungslinie

Achte bei der Einstellung neuer Mitarbeitender auf eine gründliche Hintergrundprüfung. Böswillige Insider haben in der Regel Auffälligkeiten in ihrem beruflichen Werdegang. Das Gleiche gilt für alle Anbieter oder Auftragnehmer, die Zugang zu deinen Systemen haben.

Mobile Geräte sind heute Endpunkte mit vollem Netzwerkzugang – sie brauchen dieselbe Kontrolle wie stationäre Systeme.

– Christian Markus, Gründer pirenjo.IT

Endgeräte-Management als Zugangskontrolle

Mobile Geräte machen heute etwa 60 % der Endgeräte in einem Unternehmen aus. Viele Unternehmen verwenden jedoch keine Lösung zur Verwaltung des Gerätezugriffs auf Ressourcen.

Richte eine Managementlösung für Endgeräte ein, um den Gerätezugriff zu überwachen. Damit kannst du Geräte auf eine sichere Liste setzen und nicht autorisierte Geräte standardmäßig blockieren.

MFA ist keine Option mehr – sie ist die Grundvoraussetzung für jeden sicheren Zugang.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als Schutz vor Zugangsdaten-Diebstahl

Eine der besten Methoden zur Bekämpfung des Diebstahls von Zugangsdaten ist die mehrstufige Authentifizierung. Hacker haben es schwer, den zweiten Faktor zu umgehen – denn sie haben selten Zugriff auf das mobile Gerät oder den FIDO-Sicherheitsschlüssel einer Person.

Kombiniere das mit konsequenter Passwortsicherheit: sichere Passwörter für alle Cloud-Anwendungen, ein zentraler Passwort-Manager für das Unternehmen, und individuelle Passwörter für jede Anmeldung. Wer alle drei Punkte umsetzt, schließt einen der häufigsten Einfallstore. Mehr dazu, wie du Onlinekonten vor Angriffen schützt, findest du in unserem separaten Beitrag.

Schulungen wirken – aber nur, wenn sie regelmäßig stattfinden und echte Szenarien zeigen.

– Christian Markus, Gründer pirenjo.IT

Datensicherheits-Schulungen als Schutz vor Unwissenheit

Schulungen helfen dir, das Risiko einer Datenschutzverletzung durch Unachtsamkeit zu mindern. Schule deine Mitarbeitenden im richtigen Umgang mit Daten und im Einhalten von Sicherheitsrichtlinien für sensible Informationen. Wer nicht weiß, welche Handlungen gefährlich sind, kann sie auch nicht vermeiden.

Netzwerküberwachung ist kein Überwachungsstaat – sie ist die einzige Möglichkeit, Angriffe zu stoppen, bevor der Schaden entsteht.

– Christian Markus, Gründer pirenjo.IT

Netzwerküberwachung als Frühwarnsystem

Wie erkennst du jemanden, der Zugang zu deinem System hat, dabei, wenn er etwas Unerlaubtes tut? Die Antwort ist intelligente Netzwerküberwachung.

Nutze KI-gestützte Bedrohungsüberwachung, um seltsame Verhaltensweisen sofort zu erkennen – zum Beispiel wenn jemand eine große Anzahl von Dateien herunterlädt oder sich von außerhalb des Landes anmeldet. Kein Monitoring, keine Alarmierung – im schlimmsten Fall drei Tage Ausfall, bevor überhaupt jemand reagiert.

Brauchst du Hilfe, um Insider-Attacken zu verhindern?

Eine mehrstufige Sicherheitslösung kann dir helfen, alle vier Arten von Insider-Bedrohungen abzuschwächen. Die IT-Sicherheitsexperten von pirenjo.IT helfen dir mit einer zuverlässigen und erschwinglichen Lösung. Vereinbare noch heute ein kostenloses Kennenlerngespräch.

Was ist der Unterschied zwischen einer böswilligen und einer versehentlichen Insider-Bedrohung?

Bei einer böswilligen Insider-Bedrohung handelt eine Person absichtlich zum Schaden des Unternehmens – zum Beispiel durch Datendiebstahl oder das Einschleusen von Schadsoftware. Eine versehentliche Insider-Bedrohung entsteht durch Unwissen oder Nachlässigkeit, etwa wenn Mitarbeitende sensible Daten auf unsicheren Plattformen teilen.

Wie schützt Multi-Faktor-Authentifizierung vor kompromittierten Anmeldedaten?

MFA verlangt neben dem Passwort einen zweiten Faktor – zum Beispiel einen Code auf dem Mobilgerät oder einen Sicherheitsschlüssel. Selbst wenn ein Angreifer das Passwort kennt, kann er ohne diesen zweiten Faktor nicht auf das System zugreifen.

Wie können Unternehmen in Stuttgart Insider-Bedrohungen durch externe Dienstleister reduzieren?

Prüfe alle Auftragnehmer und Lieferanten gründlich, bevor du ihnen Systemzugang gibst – und begrenze deren Zugriffsrechte auf das notwendige Minimum. Ein IT-Sicherheitspartner wie pirenjo.IT aus Waiblingen unterstützt Stuttgarter Unternehmen dabei mit strukturierten Zugangsprozessen und Endgeräte-Management.

Wie lange dauert es durchschnittlich, eine Insider-Bedrohung zu erkennen und einzudämmen?

Laut dem Ponemon Institute dauert es im Schnitt 85 Tage, um eine Insider-Bedrohung vollständig einzudämmen – 2020 waren es noch 77 Tage. Proaktive Netzwerküberwachung und klare Sicherheitsrichtlinien können diese Zeit deutlich verkürzen.

Welche konkreten Maßnahmen empfiehlt pirenjo.IT aus Waiblingen kleinen Unternehmen gegen Insider-Bedrohungen?

Achte auf MFA für alle Zugänge, eine zentrale Endgeräte-Managementlösung und regelmäßige Mitarbeiterschulungen zur Datensicherheit. pirenjo.IT begleitet Unternehmen im Raum Waiblingen und Stuttgart bei der Umsetzung dieser Maßnahmen – abgestimmt auf Budget und Unternehmensgröße.

Die 5 häufigsten Cybersecurity-Fehler, die deine Daten gefährden

Die häufigsten Cybersecurity-Fehler Titelbild.

Der weltweite Schaden durch Cyberkriminalität ist auf durchschnittlich 11 Millionen US-Dollar pro Minute angestiegen – das sind 190.000 US-Dollar pro Sekunde. 60 % der kleinen und mittleren Unternehmen, die von einer Datenpanne betroffen sind, schließen innerhalb von sechs Monaten ihre Pforten, weil sie die entstehenden Kosten nicht stemmen können.

Mehr IT-Budget löst das Problem nicht automatisch. Grundlegende Schutzmaßnahmen wie Anti-Malware und Firewall sind wichtig – aber viele der folgenreichsten Sicherheitsverletzungen entstehen durch vermeidbare Fehler im Alltag. Der Sophos Threat Report 2021 bringt es auf den Punkt: „Ein Mangel an Aufmerksamkeit für grundlegende Sicherheitshygiene ist die Ursache für viele der schädlichsten Angriffe.“ Hier sind die fünf häufigsten Fehler – und wie du sie vermeidest.

Ein Sicherheitskonzept auf dem Papier schützt niemanden. Entscheidend ist, ob die Maßnahmen im Alltag wirklich gelebt werden.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Laut IBM Security ist der Diebstahl von Anmeldedaten inzwischen die Hauptursache für Datenschutzverletzungen weltweit. Da die meisten Unternehmensprozesse und -daten heute cloudbasiert sind, sind Anmeldedaten der Schlüssel zu verschiedenen Angriffsszenarien.

Benutzeranmeldungen ohne Multi-Faktor-Authentifizierung zu betreiben erhöht das Risiko einer Sicherheitsverletzung deutlich. MFA reduziert betrügerische Anmeldeversuche um 99,9 %. Wer MFA nicht aktiviert hat, lässt eine der effektivsten Schutzmaßnahmen ungenutzt. Wenn du noch kein IT-Sicherheitskonzept hast, ist das der erste Schritt.

Schatten-IT ist nicht das Problem einzelner Mitarbeitender – es ist ein Zeichen, dass die offiziellen Tools die Arbeit nicht gut genug unterstützen.

– Christian Markus, Gründer pirenjo.IT

Schatten-IT als unterschätztes Sicherheitsrisiko

Schatten-IT ist die Nutzung von nicht genehmigten Cloud-Anwendungen durch Mitarbeitende für Geschäftsdaten – oft ohne dass die Verantwortlichen im Unternehmen davon wissen. Das birgt gleich mehrere Risiken auf einmal.

Daten können in einer unsicheren Anwendung landen und sind nicht in die Backup-Strategie des Unternehmens eingebunden. Wenn Mitarbeitende das Unternehmen verlassen, können diese Daten verloren gehen. Und die genutzte Anwendung entspricht möglicherweise nicht den Compliance-Anforderungen.

Mitarbeitende greifen oft auf eigene Apps zurück, weil sie eine Lücke im Arbeitsablauf füllen wollen – und sich der Risiken dabei nicht bewusst sind. Klare Richtlinien für die Cloud-Nutzung sind deshalb kein Nice-to-have, sondern Pflicht.

Antivirus allein ist wie ein Schloss an der Haustür, das die Hintertür offen lässt.

– Christian Markus, Gründer pirenjo.IT

Antivirus allein reicht nicht mehr aus

Unabhängig davon, wie klein dein Unternehmen ist – eine einfache Antivirus-Anwendung schützt dich nicht ausreichend. Viele aktuelle Bedrohungen verwenden überhaupt keine bösartigen Dateien mehr.

Phishing-E-Mails enthalten Befehle, die an PC-Systeme gesendet werden und nicht als Virus oder Malware gekennzeichnet sind. Phishing setzt heute überwiegend auf Links statt Dateianhänge, um Nutzende auf bösartige Websites zu leiten. Diese Links werden von einfachen Antivirenlösungen nicht abgefangen.

Du brauchst eine umfassende Strategie: Anti-Malware der nächsten Generation mit KI und maschinellem Lernen, eine Firewall der neuesten Generation, E-Mail-Filterung, DNS-Filterung, automatisierte Sicherheitsrichtlinien für Anwendungen und die Cloud sowie eine Überwachung des Cloud-Zugangs. Einen guten Überblick über wirksame Maßnahmen findest du auch in den 11 Sicherheitsmaßnahmen zum Schutz deiner Microsoft 365-Daten.

Ein unverwaltetes Gerät im Firmennetzwerk ist wie ein offenes Fenster – du weißt nicht, wer schon hindurchgekommen ist.

– Christian Markus, Gründer pirenjo.IT

Fehlendes Gerätemanagement als blinder Fleck

[IMAGE_BLOCK_0]

Ein Mobile Device Management – kurz MDM – ist für die IT-Sicherheit eines Unternehmens unverzichtbar. Die meisten Unternehmen lassen ihre Mitarbeitenden mittlerweile von zu Hause aus arbeiten und planen, das auch weiterhin zu tun. Das Gerätemanagement für Remote-Geräte und geschäftlich genutzte Smartphones fehlt dabei aber häufig.

Wenn du Sicherheit und Datenzugriff aller Endgeräte – unternehmenseigene und private – nicht zentral verwaltest, steigt das Risiko einer Datenverletzung deutlich. Richte eine Geräteverwaltung wie Intune in Microsoft 365 ein, falls du das noch nicht getan hast.

95 % der Sicherheitsvorfälle haben einen menschlichen Auslöser. Wer nur in Technik investiert, löst das falsche Problem.

– Christian Markus, Gründer pirenjo.IT

Mitarbeitende als entscheidender Sicherheitsfaktor

95 % der Verstöße gegen die Cybersicherheit werden durch menschliches Versagen verursacht. Zu viele Unternehmen nehmen sich nicht die Zeit, ihre Mitarbeitenden kontinuierlich zu schulen – und so fehlt die für eine gute Sicherheitskultur notwendige Kompetenz.

Gut geschulte Teams sind kein Kostenfaktor, sondern aktiver Schutz. Wer Mitarbeitende als Teil der Lösung begreift, senkt das Risiko deutlich. Wer sie als potenzielle Fehlerquelle ignoriert, zahlt früher oder später den Preis.

Schulungen zum IT-Sicherheitsbewusstsein sollten das ganze Jahr über stattfinden – nicht nur jährlich oder beim Onboarding. Kurze Schulungsvideos, Webinare, Team-Schulungen und regelmäßige Tipps im Unternehmens-Newsletter lassen sich gut in den Alltag integrieren und verankern Cybersicherheitsschulungen fest in der Unternehmenskultur.

Wann hast du zuletzt einen Cybersicherheitscheck durchgeführt?

Bleib nicht im Ungewissen über deine IT-Sicherheitsschwachstellen. Führe ein Cybersecurity-Audit durch, um Schwachstellen aufzudecken und dein Risiko zu verringern. Mach jetzt einen Termin für ein 15-minütiges Gespräch aus – unsere IT-Experten von pirenjo.IT helfen dir gerne weiter.

Was ist der gefährlichste Cybersecurity-Fehler für KMU?

Das Fehlen einer Multi-Faktor-Authentifizierung (MFA) ist einer der folgenreichsten Fehler – MFA allein blockiert 99,9 % betrügerischer Anmeldeversuche.

Reicht eine Antivirus-Software als Schutz aus?

Nein. Moderne Angriffe nutzen oft dateilose Methoden und Phishing-Links, die einfache Antivirenlösungen nicht erkennen. Du brauchst mindestens Firewall, DNS-Filterung und E-Mail-Filterung zusätzlich.

Bietet pirenjo.IT in Stuttgart Cybersecurity-Audits für Unternehmen an?

Ja. pirenjo.IT führt für Unternehmen in Stuttgart und Umgebung Cybersecurity-Audits durch, die Schwachstellen in Infrastruktur, Zugriffsrechten und Mitarbeiterschulungen aufdecken.

Wie oft sollten Mitarbeitende zu IT-Sicherheit geschult werden?

Mindestens alle drei Monate – nicht nur einmalig beim Onboarding. Regelmäßige Schulungen sind entscheidend, weil sich Angriffsmethoden wie Phishing kontinuierlich weiterentwickeln.

Kann pirenjo.IT Unternehmen in Waiblingen beim Aufbau eines IT-Sicherheitskonzepts unterstützen?

Ja. Als IT-Systemhaus mit Sitz in Waiblingen unterstützt pirenjo.IT lokale Unternehmen beim Aufbau eines vollständigen IT-Sicherheitskonzepts – von MFA über MDM bis hin zu Security-Awareness-Trainings.

Welche MFA ist die sicherste? Welche die bequemste?

Titelbild - Welche MFA ist die sicherste?

Der Diebstahl von Zugangsdaten hat einen neuen Höchststand erreicht und ist für mehr Datenschutzverletzungen verantwortlich als jede andere Art von Angriffen.

Da Daten und Geschäftsprozesse heute größtenteils cloudbasiert sind, ist das Passwort eines Benutzers der schnellste und einfachste Weg, viele verschiedene Arten von gefährlichen Aktivitäten durchzuführen.

Wenn ein Krimineller als Benutzer angemeldet ist – insbesondere, wenn er über Administratorrechte verfügt – kann er von deinem Unternehmenskonto aus Phishing-E-Mails an deine Mitarbeiter und Kunden versenden. Der Hacker kann auch deine Cloud-Daten mit Ransomware infizieren und Tausende von Dollar für die Rückgabe der Daten verlangen.

Wie schützt du deine Online-Konten, Daten und Geschäftsabläufe? Eine der besten Möglichkeiten ist die Multi-Faktor-Authentifizierung (MFA). Sie stellt ein erhebliches Hindernis für Cyberkriminelle dar, selbst wenn diese sich mit einem legitimen Login anmelden können. Das liegt daran, dass sie höchstwahrscheinlich keinen Zugang zu dem Gerät haben, das den MFA-Code empfängt.

Was sind die 3 wichtigsten Methoden der MFA?

Wenn du in deinem Unternehmen eine Multi-Faktor-Authentifizierung einführst, ist es wichtig, die drei wichtigsten MFA-Methoden zu vergleichen – und nicht einfach davon auszugehen, dass alle Methoden gleich sind.

Es gibt erhebliche Unterschiede, die einige sicherer als andere und einige bequemer machen.

SMS-basiert

Die Form der MFA, mit der die meisten Menschen vertraut sind, ist SMS-basiert. Bei dieser Form werden Textnachrichten verwendet, um den Benutzer zu authentifizieren.

Bei der Einrichtung der MFA gibst du in der Regel deine Handynummer ein. Wenn du dich dann bei deinem Konto anmeldest, erhältst du eine Textnachricht mit einem zeitabhängigen Code, der eingegeben werden muss.

Eingabeaufforderung in einer App

Eine andere Art der Multi-Faktor-Authentifizierung verwendet eine spezielle App, um den Code zu übermitteln. Du generierst den MFA-Code weiterhin bei der Anmeldung – aber anstatt ihn per SMS zu erhalten, empfängst du ihn über die App.

Das geschieht in der Regel über eine Push-Benachrichtigung, die in vielen Fällen sowohl mit einer mobilen App als auch mit einer Desktop-App genutzt werden kann.

Sicherheitsschlüssel

Hand hält Sicherheitsschlüssel, eine der sichersten MFA.

Der Sicherheitsschlüssel sieht meist aus wie ein USB-Stick und kann einen Code generieren, der zusätzlich zum Passwort eingegeben werden muss.

Bei der dritten MFA-Methode wird ein separater Sicherheitsschlüssel verwendet, den du in einen PC oder ein mobiles Gerät einstecken kannst, um die Anmeldung zu authentifizieren. Der Schlüssel selbst wird zum Zeitpunkt der Einrichtung der MFA-Lösung erworben und empfängt den Authentifizierungscode automatisch.

Der MFA-Sicherheitsschlüssel ähnelt in der Regel einem herkömmlichen USB-Stick und muss von dir mitgeführt werden, um dich zu authentifizieren, wenn du dich bei einem System anmeldest.

Die bequemste Form der MFA

Viele Nutzer haben das Gefühl, dass MFA sie ausbremst. Das wird noch schlimmer, wenn sie dafür eine neue App lernen oder an einen winzigen Sicherheitsschlüssel denken müssen – und was passiert, wenn dieser Schlüssel verloren geht?

Diese Unannehmlichkeiten können dazu führen, dass Unternehmen ihre Cloud-Konten weniger geschützt lassen, weil sie auf Multi-Faktor-Authentifizierung verzichten.

Wenn du mit der Ablehnung der Nutzer konfrontiert bist und nach der bequemsten Form der MFA suchst, ist die SMS-basierte MFA die beste Wahl. Die meisten Menschen sind bereits daran gewöhnt, Textnachrichten über ihr Telefon zu erhalten – es muss keine neue Oberfläche erlernt und keine App installiert werden.

Die sicherste Form der MFA

Wenn dein Unternehmen sensible Daten in einer Cloud-Plattform verarbeitet – zum Beispiel in deiner Online-Buchhaltungslösung – solltest du die Sicherheit in den Vordergrund stellen.

Die sicherste Form der MFA ist der Sicherheitsschlüssel. Da er ein separates Gerät ist, sind deine Konten auch bei Verlust oder Diebstahl eines Mobiltelefons nicht ungeschützt. Sowohl die SMS-basierte als auch die App-basierte Variante würden deine Konten in diesem Szenario gefährden.

Die SMS-basierte Variante ist eigentlich am unsichersten: Es gibt inzwischen Schadsoftware, die eine SIM-Karte klonen kann. Das würde einem Hacker ermöglichen, an die MFA-SMS zu gelangen.

Eine Google-Studie untersuchte die Wirksamkeit dieser drei MFA-Methoden bei der Abwehr von drei verschiedenen Arten von Angriffen. Der Sicherheitsschlüssel war insgesamt am sichersten. Die Prozentzahlen der abgewehrten Angriffe sprechen eine klare Sprache: SMS-basierte MFA wehrt 76 bis 100 Prozent der Angriffe ab, die App-Eingabeaufforderung auf dem Gerät schafft 90 bis 100 Prozent, und der Sicherheitsschlüssel erreicht 100 Prozent bei allen drei Angriffsarten.

Was gibt’s dazwischen?

Wo positioniert sich also die App mit einer Eingabeaufforderung auf dem Gerät? Genau zwischen den beiden anderen MFA-Methoden.

Die Verwendung einer MFA-Anwendung, die den Code per Push-Benachrichtigung übermittelt, ist sicherer als die SMS-basierte MFA. Gleichzeitig ist sie bequemer, als einen separaten Sicherheitsschlüssel mit sich herumzutragen, der schnell verloren gehen oder verlegt werden kann.

Brauchst du Hilfe bei der Einrichtung von MFA in deinem Unternehmen?

„MFA ist kein Nice-to-have mehr. Wer heute ohne Multi-Faktor-Authentifizierung arbeitet, lässt die Tür für Angreifer sperrangelweit offen – egal wie stark das Passwort ist.“

– Christian Markus, Gründer pirenjo.IT

Die Multi-Faktor-Authentifizierung ist im heutigen Bedrohungsumfeld ein Muss. Lass uns deine Hürden besprechen und gemeinsam eine Lösung finden, um deine Cloud-Umgebung besser zu schützen. Mach gleich jetzt einen Termin mit unseren IT-Experten von pirenjo.IT für ein 15-minütiges Gespräch aus!

Welche MFA-Methode ist am sichersten?

Der Sicherheitsschlüssel ist laut einer Google-Studie die sicherste MFA-Methode – er wehrt 100 Prozent aller drei untersuchten Angriffsarten ab. SMS-basierte MFA ist dagegen anfällig für SIM-Kloning-Angriffe.

Was passiert, wenn ich den Sicherheitsschlüssel verliere?

Ohne den physischen Schlüssel kannst du dich nicht mehr anmelden – leg daher immer einen Ersatzschlüssel an und bewahre ihn sicher auf. Viele MFA-Systeme erlauben außerdem die Registrierung mehrerer Schlüssel für denselben Account.

Hilft pirenjo.IT Unternehmen in Stuttgart bei der Einrichtung von MFA?

Ja, pirenjo.IT betreut Unternehmen in Stuttgart und der Region bei der Auswahl und Einrichtung der passenden MFA-Lösung – von der Bedarfsanalyse bis zum Rollout. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Ist SMS-basierte MFA besser als gar keine MFA?

Ja, deutlich besser – SMS-basierte MFA wehrt laut Google-Studie zwischen 76 und 100 Prozent der Angriffe ab. Kein MFA zu verwenden lässt Angreifern mit gestohlenen Passwörtern freie Hand.

Kann pirenjo.IT Unternehmen in Waiblingen bei der MFA-Einführung unterstützen?

Ja, als IT-Systemhaus mit Sitz in Waiblingen unterstützt pirenjo.IT lokale Unternehmen direkt vor Ort – von der ersten Beratung bis zur vollständigen Einrichtung der MFA in deiner IT-Umgebung.

Onlinekonten schützen: 6 Tipps gegen Angriffe

Wie Sie Ihre Online-Konten vor Angriffen schützen können - Titelbild.

Gestohlene Anmeldedaten sind im Dark Web eine heiße Ware. Für gehackte Social-Media-Konten werden zum Beispiel zwischen 30 und 80 Dollar pro Stück gezahlt. Laut dem Bericht von IBM Security über die Kosten von Datenschutzverletzungen sind kompromittierte Anmeldedaten inzwischen weltweit die häufigste Ursache für Sicherheitsverstöße dieser Art.

Die Kompromittierung eines privaten oder geschäftlichen Cloud-Kontos kann sehr kostspielig sein – Ransomware-Infektionen, Identitätsdiebstahl und Richtlinienverstöße sind nur einige der Folgen. Erschwerend kommt hinzu: 34 % der Menschen teilen Passwörter mit Kollegen, 44 % verwenden dieselben Passwörter für berufliche und private Konten, und 49 % speichern Passwörter in ungeschützten Klartextdokumenten.

Cloud-Konten sind mehr denn je dem Risiko einer Sicherheitsverletzung ausgesetzt. Es gibt aber konkrete Maßnahmen, mit denen du deine Onlinekonten wirksam schützen kannst – von MFA über Passwort-Manager bis hin zu Browser-Einstellungen und Gerätesicherheit.

Wer seine Konten nicht aktiv absichert, überlässt Kriminellen die Arbeit. MFA, ein Passwort-Manager und wachsame Browser-Einstellungen kosten wenig Zeit – und verhindern im Zweifel den größten Schaden.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Die Multi-Faktor-Authentifizierung (MFA) ist die beste Methode zum Schutz von Cloud-Konten. Obwohl sie nicht ausfallsicher ist, verhindert sie laut einer von Microsoft zitierten Studie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Eine zweite Komponente zur Anmeldung – in der Regel die Eingabe eines Codes, der an dein Telefon gesendet wird – erhöht die Sicherheit deines Kontos erheblich. In den meisten Fällen hat ein Angreifer keinen Zugang zu deinem Gerät, das den MFA-Code empfängt, und kommt damit nicht weiter.

Die kurze Unannehmlichkeit dieses zusätzlichen Schritts ist das Plus an Sicherheit mehr als wert.

Passwort-Manager als sicherer Speicherort

Eine der häufigsten Schwachstellen: Passwörter werden unsicher gespeichert – zum Beispiel in einem ungeschützten Word- oder Excel-Dokument oder in den Kontakten auf dem PC oder Telefon. Kriminelle wissen das und nutzen es gezielt aus.

Mit einem Passwort-Manager hast du einen zentralen Ort, an dem du alle deine Passwörter verschlüsselt und sicher speicherst. Du musst dir nur ein einziges starkes Hauptpasswort merken, um auf alle anderen zuzugreifen.

Passwort-Manager füllen deine Anmeldedaten in vielen Browsern automatisch aus – bequem und geräteübergreifend. Kein Klartextdokument, kein Risiko.

Datenschutz- und Sicherheitseinstellungen als unterschätzte Schwachstelle

Hast du dir die Zeit genommen, die Sicherheitseinstellungen in deinen Cloud-Tools zu überprüfen? Eine der häufigsten Ursachen für Sicherheitsverletzungen bei Cloud-Konten sind Fehlkonfigurationen – Einstellungen, die nicht richtig gesetzt wurden, um ein Konto zu schützen.

Lass die Sicherheitseinstellungen nicht einfach auf den Standardwerten – diese sind oft unzureichend. Überprüfe die Einstellungen deiner Cloud-Anwendungen und passe sie an, damit dein Konto ordnungsgemäß geschützt ist.

Browser-Warnungen vor geleakten Passwörtern aktiv nutzen

Auch mit einwandfreier Passwortsicherheit können deine Zugangsdaten gefährdet sein. Das passiert, wenn die Datenbank eines Händlers oder Cloud-Dienstes, den du nutzt, kompromittiert und die Daten gestohlen werden. Diese geleakten Passwörter landen schnell im Dark Web – ohne dass du es merkst.

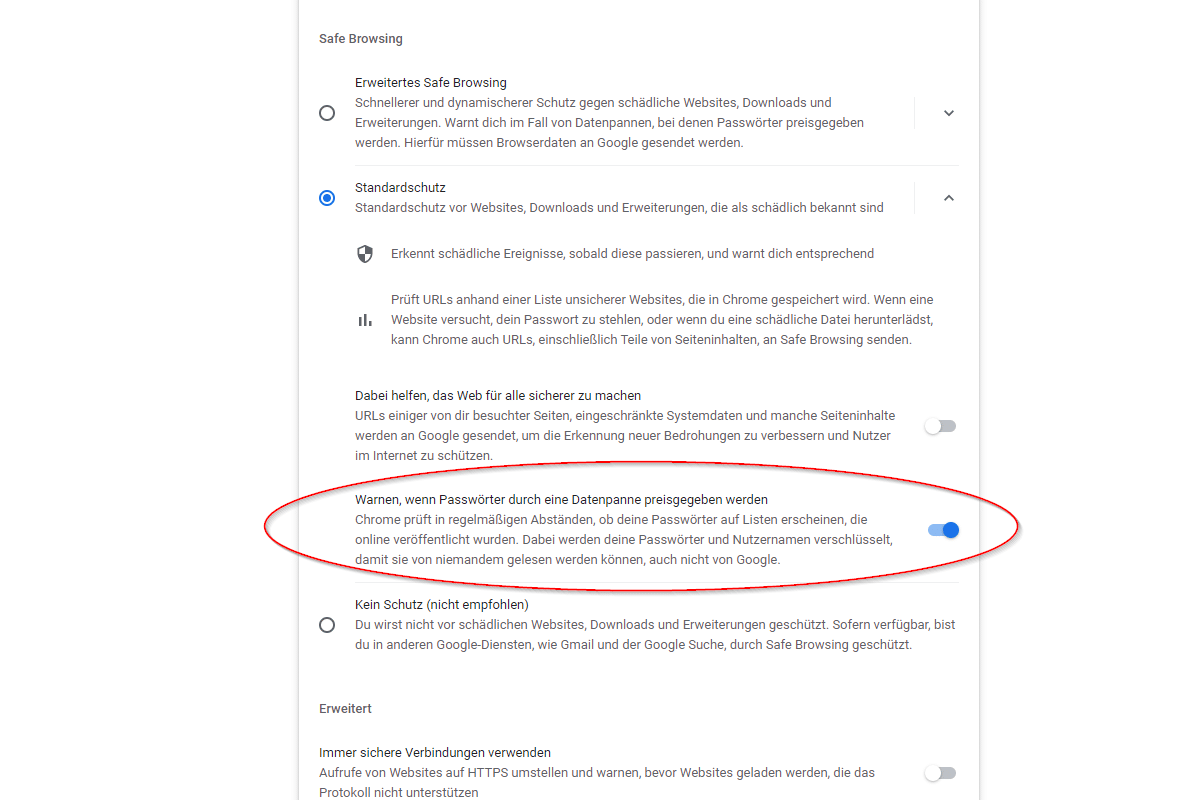
Da dieses Problem weit verbreitet ist, haben Browser wie Chrome und Edge Funktionen zur Warnung vor geleakten Passwörtern eingebaut. Alle Passwörter, die du im Browser speicherst, werden überwacht – und wenn sie nicht mehr sicher sind, erhältst du eine Warnmeldung beim nächsten Einsatz.

Mit bestimmten Einstellungen des Browsers können Sie Ihre Online-Konten besser schützen.

Browser haben meist Einstellungen, die vor geleakten Passwörtern warnen. Hier am Beispiel von Chrome.

Prüfe den Passwortbereich deines Browsers – du musst diese Funktion möglicherweise erst aktivieren. So erfährst du schnellstmöglich, wenn ein Passwort preisgegeben wurde, und kannst es umgehend ändern.

Kein Passwort in öffentlichem WLAN – nie

Wann immer du dich in einem öffentlichen WLAN aufhältst, solltest du davon ausgehen, dass jemand deinen Datenverkehr überwacht. Angreifer halten sich gerne an öffentlichen Hotspots in Flughäfen, Restaurants und Cafés auf, um sensible Daten wie Anmeldekennwörter abzufangen.

Gib niemals ein Passwort, eine Kreditkartennummer oder andere sensible Daten ein, wenn du mit einem öffentlichen WLAN verbunden bist. Schalte entweder das WLAN aus und nutze die Mobilfunkverbindung deines Telefons, oder verwende eine VPN-App, die die Verbindung verschlüsselt.

Gerätesicherheit als Grundlage für Kontoschutz

Wenn es einem Angreifer gelingt, mithilfe von Malware in dein Gerät einzudringen, kann er oft auch ohne Passwort auf deine Konten zugreifen. Denk daran, wie viele Apps du auf deinen Geräten öffnen kannst, bei denen du bereits eingeloggt bist.

Um zu verhindern, dass ein Konto über eines deiner Geräte geknackt wird, brauchst du eine solide Gerätesicherheit. Dazu gehören ein zuverlässiger Virenschutz mit Anti-Malware-Funktion, aktuelle Software und Betriebssysteme, und ein durchdachter Phishing-Schutz – etwa durch E-Mail-Filter und DNS-Filter.

Du suchst nach Sicherheitslösungen für Passwörter und Cloud-Konten?

Überlass deine Online-Konten nicht diesen Risiken. Wir helfen dir bei der Überprüfung der IT-Sicherheit deiner aktuellen Cloud-Konten und geben dir hilfreiche Empfehlungen. Melde dich jetzt zu einem unverbindlichen 15-minütigen Gespräch mit unseren IT-Experten von pirenjo.IT an!

Was ist Multi-Faktor-Authentifizierung und warum ist sie so wichtig?

MFA fügt nach dem Passwort eine zweite Sicherheitsstufe hinzu – zum Beispiel einen Code per SMS oder App. Laut Microsoft verhindert sie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Welcher Passwort-Manager ist für Unternehmen empfehlenswert?

Bewährte Lösungen für Unternehmen sind unter anderem 1Password, Bitwarden und KeePass. Achte darauf, dass der Manager Ende-zu-Ende-Verschlüsselung bietet und sich in bestehende Systeme integrieren lässt.

Wie können Unternehmen in Stuttgart ihre Cloud-Konten professionell absichern lassen?

pirenjo.IT aus Waiblingen betreut Unternehmen im Großraum Stuttgart bei der Überprüfung und Absicherung von Cloud-Konten – von der MFA-Einrichtung bis zur Konfigurationsprüfung. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Wie erkenne ich, ob mein Passwort im Dark Web aufgetaucht ist?

Browser wie Chrome und Edge warnen dich automatisch, wenn gespeicherte Passwörter in bekannten Datenlecks auftauchen. Zusätzlich kannst du die Website HaveIBeenPwned.com nutzen, um E-Mail-Adressen gezielt zu prüfen.

Bietet pirenjo.IT in Waiblingen auch Schulungen zur Passwortsicherheit für Teams an?

Ja, pirenjo.IT bietet Security-Awareness-Trainings für Mitarbeitende im Raum Waiblingen und Stuttgart an – praxisnah, ohne Fachjargon und direkt auf den Arbeitsalltag zugeschnitten.

11 wirksame Sicherheitsmaßnahmen zum Schutz Ihrer Microsoft 365-Daten

Titel: So schützen Sie Ihre Microsoft 365-Daten.

Microsoft 365 ist eines der meistgenutzten Tools für Zusammenarbeit und Produktivität in kleinen und mittleren Unternehmen. Die Plattform bringt eine breite Palette an Schutzmechanismen mit – aber das bedeutet nicht, dass du automatisch vor Cyberangriffen geschützt bist.

Datenlecks, unbefugter Zugriff und Malware können dein System gefährden und Hackern ideale Einfallstore bieten. Wird dein Unternehmen Opfer eines solchen Angriffs, reichen die Folgen von Betriebsunterbrechungen bis hin zu ernsthaften Reputationsschäden. Dieser Artikel zeigt dir die 11 wirksamsten Sicherheitsmaßnahmen, mit denen du deine Microsoft 365-Daten gezielt absicherst.

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Wer sich nur auf Benutzername und Passwort verlässt, gibt Angreifern eine reelle Chance. Ein zweiter Faktor kostet fünf Minuten Einrichtung – und verhindert die meisten unbefugten Zugriffe.

– Christian Markus, Gründer pirenjo.IT

Microsoft 365-Nutzer haben nur einen Faktor, um ihre Identität zu bestätigen, wenn sie Benutzername und Passwort verwenden. Leider halten sich viele Menschen nicht an strenge Passwortprotokolle – und setzen ihr Unternehmen damit der Gefahr unbefugter Zugriffe aus.

Die Multi-Faktor-Authentifizierung (MFA) erhöht die Sicherheit durch einzigartige Passphrasen oder weitere Faktoren zur Identitätsverifikation. Der erste Schritt ist die Aktivierung von MFA. Der zweite ist die Aktivierung der Sicherheitsstandardeinstellungen (Security Defaults) – eine Microsoft-Funktion, die MFA in jedem Administratorkonto erzwingt.

Darüber hinaus lohnt es sich, MFA auch in allen Konten ohne Administratorberechtigung einzuführen. Denn auch diese Konten können Dienste und Anwendungen in deinem Netzwerk gefährden.

Sitzungszeitüberschreitung als stilles Sicherheitsnetz

Viele Mitarbeitende vergessen, sich bei ihren Konten abzumelden oder ihre Geräte zu sperren. Das gibt Hackern unbegrenzten Zugang zu Unternehmenskonten – und damit die Möglichkeit, deine Daten zu kompromittieren.

Session Timeouts lösen dieses Problem automatisch: Nutzer werden nach einer definierten Inaktivitätszeit abgemeldet. Kein offenes Fenster mehr für Angreifer, die ein unbeaufsichtigtes Gerät übernehmen wollen.

Öffentliche Kalender als unterschätztes Angriffsziel

Die gemeinsame Kalendernutzung erleichtert die Teamkoordination – kann aber dazu führen, dass Hacker Einblick in interne Abläufe erhalten oder bestimmte Personen gezielt ins Visier nehmen.

Ist dein Sicherheitsadministrator im Urlaub und diese Information öffentlich zugänglich, können Angreifer dieses Fenster gezielt nutzen. Schränke daher die öffentliche Freigabe von Kalendern konsequent ein.

Advanced Threat Protection gegen moderne Angriffsmethoden

Advanced Threat Protection (ATP) erkennt und wehrt hochentwickelte Bedrohungen ab, die Antiviren- und Firewall-Schutzmaßnahmen typischerweise umgehen. Es ermöglicht den Zugriff auf eine Datenbank, die in Echtzeit aktualisiert wird – sodass du Bedrohungen verstehst und Daten direkt in Analysen einbeziehen kannst.

ATP informiert dich über Angriffe, deren Schweregrad und die Methode, mit der sie gestoppt wurden – unabhängig von der Quelle. Besonders effektiv ist es bei der Abwehr von Phishing: Es stützt sich auf maschinelles Lernen und eine umfangreiche Datenbank bekannter Phishing- und Malware-Seiten.

Warnungsrichtlinien gezielt einsetzen

Mit Microsoft 365 kannst du Richtlinienbenachrichtigungen im Compliance Center einrichten, die auf die Sicherheitsanforderungen deines Unternehmens zugeschnitten sind. Deine Mitarbeitenden erhalten zum Beispiel automatisch Hinweise, wenn sie sensible Informationen an externe Kontakte versenden wollen.

Diese Warnungen schützen vor Datenlecks – und schulen dein Team gleichzeitig in sicheren Methoden der gemeinsamen Datennutzung.

Mobiler Zugriff als Sicherheitsrisiko ernst nehmen

[IMAGE_BLOCK_0]

Dein Team greift regelmäßig per Smartphone auf geschäftliche E-Mails, Kontakte, Dokumente und Kalender zu – vor allem im mobilen Arbeiten. Die Absicherung dieser Geräte gehört deshalb zu den wichtigsten Maßnahmen im Datenschutz.

Die Verwaltungsfunktionen für Mobilgeräte von Microsoft 365 helfen dir dabei: Du kannst Sicherheitsrichtlinien, Berechtigungen und Einschränkungen zentral verwalten und sensible Daten von gestohlenen oder verlorenen Geräten aus der Ferne löschen. Mehr dazu, wie du mobile Geräte vor Cyberangriffen schützt, findest du in unserem Ratgeber.

Legacy-Authentifizierung als offenes Einfallstor

Ältere Protokolle unterstützen mehrere zentrale Sicherheitsfunktionen von Microsoft 365 nicht – darunter die Multi-Faktor-Authentifizierung. Das macht sie zu idealen Einfallstoren für Angreifer. Am besten deaktivierst du Legacy-Protokolle, um das Risiko zu minimieren.

Benötigt dein Team ältere Protokolle für bestehende E-Mail-Konten, musst du nicht alles auf einmal umstellen. Du kannst die Sperre auf Benutzer beschränken, die das Legacy-Protokoll nicht zwingend brauchen – und so dein Netzwerk Schritt für Schritt absichern. MFA gehört übrigens zu den 8 Best Practices, die dein IT-Dienstleister einhalten sollte.

Rollenbasierte Zugriffskontrolle als Datenschutzgrundlage

Die Zugriffsverwaltung ermöglicht es dir, den Fluss privater Informationen in deinem Unternehmen gezielt zu begrenzen. Du legst fest, welche Nutzer auf welche Daten zugreifen dürfen.

So verhinderst du zum Beispiel, dass einfache Teammitglieder Dateien auf Führungsebene lesen oder bearbeiten können. Kein unnötiges Risiko. Kein unkontrollierter Datenfluss.

Unified Audit Log als Frühwarnsystem

Das Unified Audit Log (UAL) bündelt Protokolle aus verschiedenen Microsoft 365-Diensten – darunter Azure AD, SharePoint Online, OneDrive und Microsoft Teams. Durch die Aktivierung erhält der Administrator Einblick in verdächtige Aktivitäten und Richtlinienverstöße.

Du kannst deine Protokolle zusätzlich in ein bestehendes SIEM-Tool (Security Information and Event Management) einbinden. Das verbindet Protokolldaten mit aktuellen Überwachungslösungen und verbessert die Gesamtsicherheit deiner Microsoft 365-Umgebung spürbar.

E-Mail-Verschlüsselung als letzte Schutzlinie

Verschlüsselung ist oft der letzte Ausweg bei einer Datenschutzverletzung. Greift jemand auf deine E-Mails zu, machen zuverlässige Verschlüsselungstools die Inhalte für Angreifer unlesbar.

Für Microsoft 365-Nutzer, die regelmäßig E-Mails und Dateien austauschen, ist diese Funktion kaum verzichtbar. Wer Daten teilt, sollte sie auch schützen.

Mitarbeitende als entscheidender Sicherheitsfaktor

Alle technischen Maßnahmen können ins Leere laufen, wenn der Mensch das schwächste Glied bleibt. Menschliche Fehler sind nachweislich die Hauptursache für die meisten Datenschutzverletzungen.

Plane deshalb regelmäßige Sicherheitsschulungen für dein Team. Sensibilisiere Mitarbeitende für potenzielle Bedrohungen und zeig ihnen, wie sie im Ernstfall handeln sollen. Das gilt besonders beim Onboarding neuer Kolleginnen und Kollegen: Sie sollten eine gründliche Awareness-Schulung durchlaufen, bevor sie Zugang zu sensiblen Daten und Unternehmensgeräten erhalten.

Lass den Datenschutz in deinem Unternehmen nicht dem Zufall. Die Maßnahmen aus diesem Artikel verringern Sicherheitsbedrohungen drastisch – aber nur, wenn sie konsequent umgesetzt werden. Wir von pirenjo.IT helfen dir dabei, deine Microsoft 365-Umgebung gezielt abzusichern. Melde dich für ein 15-minütiges, unverbindliches Gespräch.

Welche Microsoft 365-Sicherheitsmaßnahme hat den größten Effekt?

Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) verhindert laut Microsoft über 99 Prozent aller automatisierten Angriffe auf Konten. Sie ist einfach einzurichten und sofort wirksam.

Was passiert mit Daten auf einem gestohlenen Firmenhandy, das Microsoft 365 nutzt?

Über die Mobile Device Management-Funktionen von Microsoft 365 kannst du sensible Daten auf verlorenen oder gestohlenen Geräten aus der Ferne löschen – vorausgesetzt, das Gerät ist vorab in der Verwaltung registriert.

Können Unternehmen in Stuttgart Microsoft 365 DSGVO-konform einsetzen?

Ja – mit den richtigen Einstellungen, Datenspeicherort in der EU und einem Auftragsverarbeitungsvertrag mit Microsoft ist ein DSGVO-konformer Betrieb möglich. Unternehmen im Raum Stuttgart sollten das gemeinsam mit einem lokalen IT-Dienstleister prüfen.

Wie oft sollten Sicherheitsschulungen für Microsoft 365-Nutzer stattfinden?

Mindestens einmal pro Jahr – besser quartalsweise, da sich Angriffsmethoden wie Phishing kontinuierlich weiterentwickeln. Neue Mitarbeitende sollten vor dem ersten Datenzugriff geschult werden.

Bietet pirenjo.IT in Waiblingen Unterstützung bei der Absicherung von Microsoft 365?

Ja – pirenjo.IT betreut KMU im Raum Waiblingen und der gesamten Region Stuttgart bei der Einrichtung, Härtung und laufenden Überwachung ihrer Microsoft 365-Umgebung. Melde dich für ein unverbindliches Erstgespräch.