Die 9 besten Passwort-Manager für das Jahr 2021

Klebezettel mit Passwörtern an Bildschirm als Symbolbild für beste Passwort-Manager.

Beinahe 80 % der Menschen haben eines ihrer Passwörter in den letzten 3 Monaten zurückgesetzt. Das kostet Zeit – und das Problem ist vermeidbar. Passwort-Manager lösen es: ein Master-Passwort, alle anderen gespeichert und automatisch ausgefüllt.

Dieser Artikel erklärt, wie Passwort-Manager funktionieren, wie sicher sie sind und welche 9 Tools sich 2021 besonders bewährt haben.

Wie funktioniert ein Passwort-Manager?

Ein Passwort-Manager ist eine sichere webbasierte oder herunterladbare Software, die es dir ermöglicht, Passwörter zu speichern und die Anmeldung bei deinen genutzten Konten zu erleichtern. Einige Passwort-Manager speichern auch andere sensible Informationen wie Kreditkartendaten, Adressen, sichere Notizen und mehr.

Wenn du eine Website besuchst, werden deine Passwörter automatisch ausgefüllt – solange du in deinem Passwort-Manager angemeldet bist. Darüber hinaus kannst du Browser-Add-ons nutzen, um diesen Prozess weiter zu vereinfachen. Alles, was du tun musst, ist dir ein einziges Master-Passwort zu merken.

Passwort-Manager helfen dir auch, einen sichereren Online-Fußabdruck zu haben. Es können komplexe Passwörter generiert werden, und du bekommst Warnungen, wenn Konten möglicherweise kompromittiert wurden. Eine Studie ergab, dass weit über 40 Millionen Microsoft-Nutzer dasselbe Passwort für mehrere Konten verwenden.

Wer dasselbe Passwort überall verwendet, riskiert, dass ein einziger Hack alle Konten betrifft. Wer einzigartige Passwörter nutzt, begrenzt den Schaden auf ein einziges Konto.

Wie sicher sind Passwort-Manager?

Die kurze Antwort: sehr sicher. Zumeist verwenden Passwort-Manager den Advanced Encryption Standard (AES) mit zufällig generierten 256-Bit-Schlüsseln. Das ist eine der höchstentwickelten Formen von Sicherheitsprotokollen, die für die Verschlüsselung sensibler Informationen eingesetzt werden.

Außerdem verschlüsseln die meisten Passwort-Manager lokal – das bedeutet, sie speichern oder überprüfen deine Informationen niemals auf ihren Servern. Bevor deine Passwörter gespeichert werden, sind sie bereits verschlüsselt, sodass selbst das Unternehmen hinter dem Tool die sensiblen Daten nicht kennt.

Passwort-Manager sind sicherer als andere Methoden zur Passwort-Speicherung wie ein Notizbuch, Google Sheets oder ein Word-Dokument. Sie helfen dir, komplexere Passwörter zu erstellen, was deine Anmeldeverfahren insgesamt sicherer macht. Mehr als 27 % der Menschen haben schon einmal versucht, das Passwort einer anderen Person zu erraten – und 17 % haben es geschafft.

Sobald sich jemand Zugang zu einem deiner Konten verschafft hat, kann er auf alle Konten zugreifen, wenn du dasselbe Passwort verwendest. Passwort-Manager zwingen dich dazu, deine digitale Sicherheit zu erhöhen und gleichzeitig deine sensiblen Daten vor Angreifern zu schützen.

Mehr dazu, wie du deine Konten zusätzlich absicherst, findest du im Artikel Wie du deine Onlinekonten vor Angriffen schützen kannst.

Verwendung von Passwort-Managern

Passwort-Manager sind nach einer schnellen Installation ganz einfach zu bedienen. Du meldest dich beim Passwort-Manager deiner Wahl an, lädst die Desktop-Version und das Browser-Add-on herunter und wählst ein Master-Passwort. Anschließend verknüpfst du deine Konten – und schon kannst du loslegen.

Egal, ob du die Passwort-App oder den Online-Browser verwendest, beide machen das Hinzufügen, Bearbeiten und Speichern von Passwörtern unkompliziert. Wenn alle deine Passwörter gespeichert sind, kannst du dich mit nur wenigen Klicks in deine Konten einloggen.

9 Passwort-Manager zur Auswahl (kostenlose und kostenpflichtige Tools)

Im Folgenden haben wir unsere Top-Kandidaten für die besten Passwort-Manager auf dem Markt hervorgehoben. Dabei haben wir Sicherheit, Benutzerfreundlichkeit, Preis und Funktionalität berücksichtigt. Wenn du die Sicherheit der führenden Passwort-Manager willst, aber nicht den vollen Preis zahlen möchtest, lohnt sich ein Blick auf die kostenlosen Optionen – ausgenommen 1Password bieten alle hier vorgestellten Tools einen nennenswerten Gratis-Funktionsumfang.

Bitwarden
Webseite von Bitwarden, einem der besten Passwort-Manager.

Bei Bitwarden handelt es sich um eine Lösung zur Verwaltung von Passwörtern, die alle deine Informationen verschlüsselt, bevor sie deine Geräte verlassen. Durch die Nutzung von Open-Source-Software kann die Infrastruktur von Entwicklern aus der ganzen Welt verbessert werden.

Als kostenloses Angebot bietet Bitwarden die Grundlagen, die du benötigst, um deine Passwörter sicher zu speichern. Für nur ein paar Euro pro Jahr kannst du Berichte dazubuchen, die dich warnen, wenn bestimmte Passwörter nicht komplex genug sind.

Preisgestaltung: Bitwarden ist kostenlos. Ein Upgrade auf ausgewählte Premium-Funktionen wie Zwei-Faktor-Authentifizierung und Sicherheitsberichte kostet 10 US$ pro Jahr.

NordPass
NordPass, einer der besten Passwortmanager.

Von den Machern von NordVPN gibt es nun diesen relativ neuen Passwort-Manager. Er ermöglicht es dir, auf deine Passwörter zuzugreifen – auch wenn du offline bist und unabhängig vom Gerät. Es ist eine schlanke Passwortmanager-App ohne unnötigen Schnickschnack.

Wenn du einfach nach einer Möglichkeit suchst, deine Passwörter zu speichern, könnte NordPass die richtige Wahl sein. Es bietet einzigartige Funktionen wie biometrischen Schutz durch Fingerabdruck-Scannen oder FaceID.

Preisgestaltung: Die kostenlose Version reicht für die meisten Anwendungsfälle aus. Ab 1,99 € pro Monat kannst du ein Upgrade durchführen, um den Passwort-Zustand zu bewerten, über mehrere Geräte zu synchronisieren und mehr.

KeePass

KeePass bringt dich zurück zu den Grundlagen. Du wirst hier keine ausgefallene Benutzeroberfläche finden, aber die Open-Source-Software lässt dich alle deine Passwörter in einer Datenbank speichern, auf die du mit deinem Schlüssel zugreifen kannst.
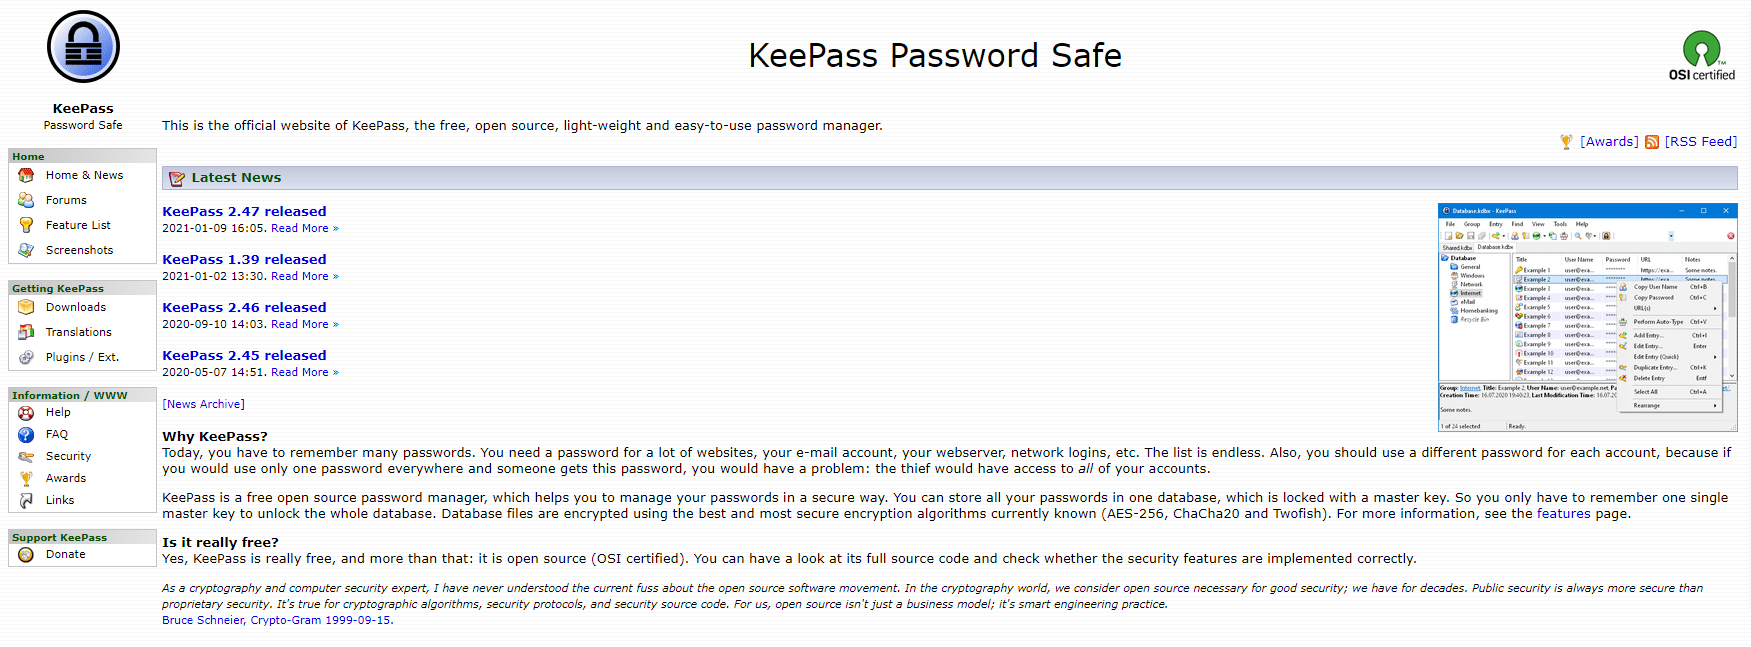
Webseite von Keepass, einem der besten Passwort-Manager.

Die Plattform wird von der NASA als vertrauenswürdig eingestuft, und es erscheinen regelmäßig neue Versionen. Dieses Programm ist perfekt für dich, wenn du nur deine Passwörter sicher gespeichert haben möchtest und sonst nichts. Mit KeePass umgehst du alle Ablenkungen und erhältst genau das – sicher gespeicherte Passwörter.

Preisgestaltung: KeePass ist eine kostenlose Open-Source-Software.

RoboForm
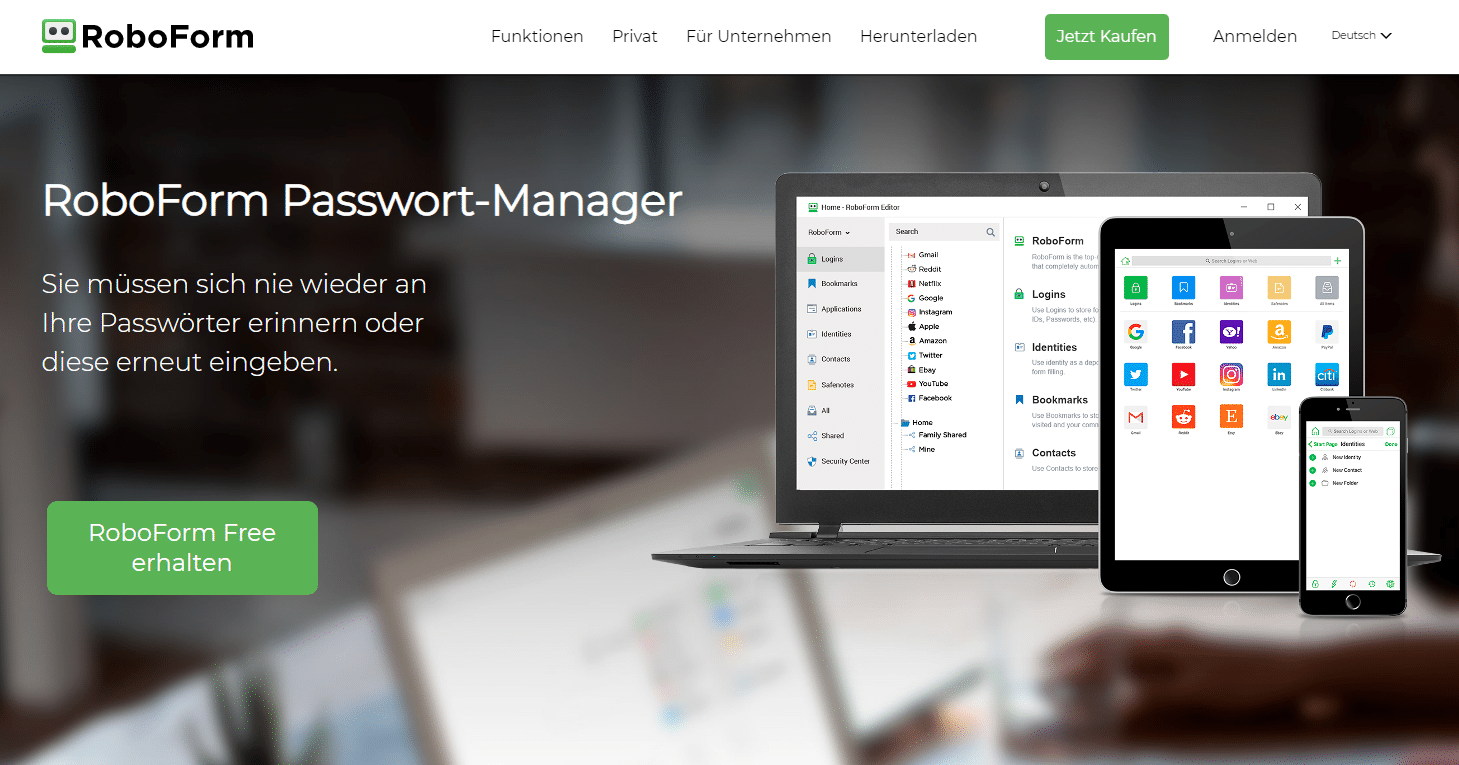
RoboForm, einer der besten Passwort-Manager.

Eine unkomplizierte Lösung für die Speicherung deiner Passwörter bietet RoboForm. Der Passwort-Manager bietet einen Master-Passwort-Generator, automatische Ausfüllungen von Passwort-Formularen, Multi-Plattform-Unterstützung und vieles mehr. Das sichere Versenden von Logins ist hier bereits inklusive – bei vielen Mitbewerbern ist das eine kostenpflichtige Funktion.

Die App lässt sich mit allen Browsern integrieren und du kannst deine Passwörter importieren oder exportieren, um sofort loszulegen.

Preisgestaltung: Die Lizenzierung pro Benutzer kostet bei bis zu 10 Nutzern der Business-Version 33,95 € im Jahr. Diese Kosten pro Anwender reduzieren sich staffelweise bei einer höheren Benutzeranzahl.

Sticky Password
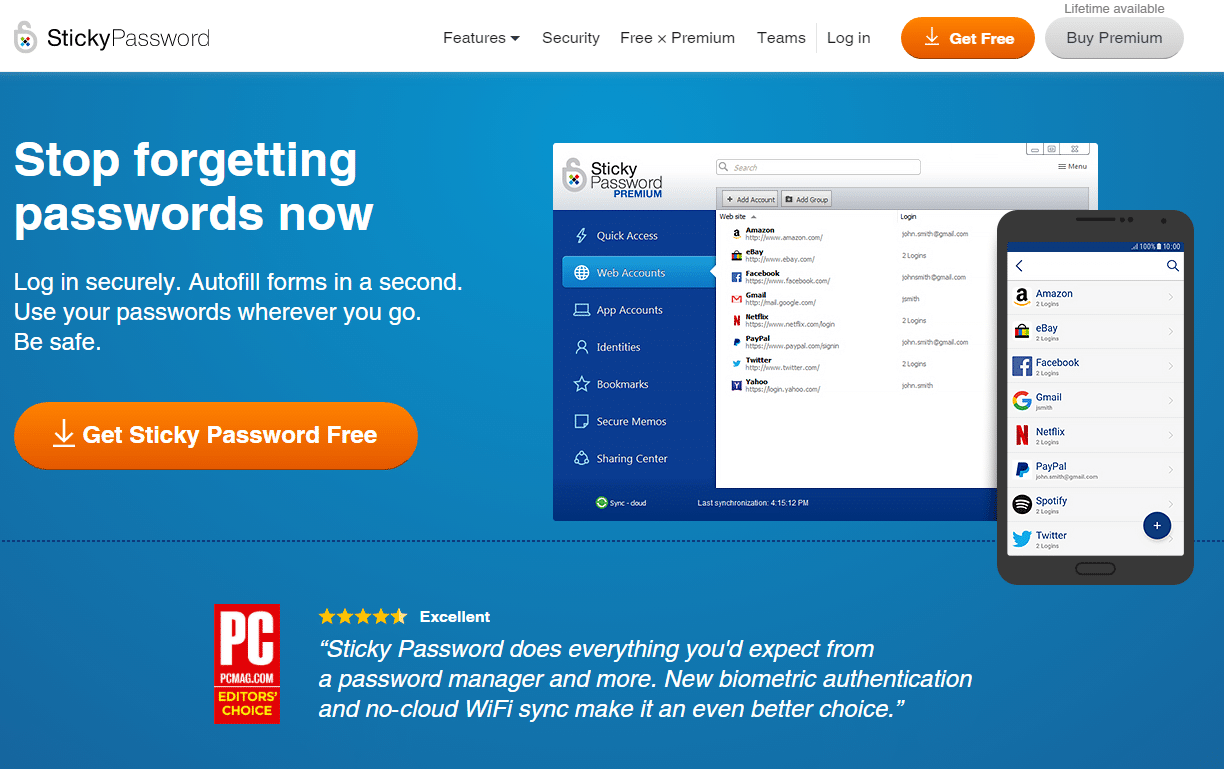
Webseite von Sticky Password, einem der besten Passwort-Manager.

Um dir sichere Anmeldungen zu ermöglichen und das Vergessen von Passwörtern zu beenden, ist Sticky Password bestens geeignet. Dieser Passwort-Manager verfügt über einen verschlüsselten Tresor, in dem du deine Anmeldedaten sicher speicherst. Mit einer einzigen Anmeldung greifst du in Sekundenschnelle auf alle deine Passwörter zu.

Dank einer einfachen Oberfläche bietet Sticky Password Freigabe für mehrere Geräte, sodass du auf deine Passwörter im Online-Konto oder offline in der App zugreifen kannst. Die Plattform verfügt über No-Cloud-WiFi-Synchronisation und biometrische Authentifizierung, was sie sicher und zuverlässig macht.

Sticky Password bietet auch ein intelligentes Sicherheits-Dashboard, das dir zeigt, welche gespeicherten Logins schwache Passwörter haben und geändert werden sollten. Das ist ein zusätzlicher Bonus, wenn du erweiterte Sicherheitsmaßnahmen für deinen digitalen Fußabdruck willst.

Preisgestaltung: Sticky Password ist kostenlos. Die Premium-Option bringt unbegrenzte Passwortfreigabe, Synchronisation und Backup – für 26,95 US$ pro Jahr oder einmalig 199,99 US$ auf Lebenszeit.

LastPass
Webseite von LastPass, einem der besten Passwort-Manager.

Dieser Passwort-Manager war einer der ersten auf dem Markt und gilt zusammen mit 1Password als Branchenführer. LastPass funktioniert so, dass du dich mit einem sicheren Master-Passwort anmeldest und dann weitere Passwörter hinzufügen kannst. Der Tresor speichert Passwörter, sichere Notizen und sogar Adressen.

Du kannst Passwörter in vielen Umgebungen speichern und darauf zugreifen, denn LastPass hat Erweiterungen für fast jeden Browser. Als zusätzliches Sicherheitsfeature kannst du eine Multi-Faktor-Authentifizierung einrichten – zusätzlich zur AES-256-Bit-Verschlüsselung, die nur auf deinem Gerät stattfindet.

Obwohl LastPass anfangs nicht der intuitivste Passwort-Manager ist, hat seine einzigartige Zusammenstellung von Tools ihn zu einem der meistgenutzten gemacht. Seit dem 16. März 2021 beschränkt LastPass den kostenlosen Zugriff jedoch auf einen aktiven Gerätetyp: Du musst dich für Computer oder mobile Geräte entscheiden. Bei der ersten Anmeldung wird dieser Gerätetyp festgelegt.

Preisgestaltung: Die kostenlose Version erlaubt das Speichern eigener Passwörter, aber keine Freigabe, und ist auf einen aktiven Gerätetyp beschränkt. Premium-Versionen beginnen bei 2,90 € pro Monat und schalten Freigabe, Sicherheits-Dashboard, Dark-Web-Überwachung und mehr frei. Business-Lösungen starten ebenfalls ab 2,90 € pro Benutzer und Monat.

Dashlane
Webseite von Dashlane, einem der besten Passwort-Manager.

Dieser Passwort-Manager geht über die reine Passwortverwaltung hinaus und untersucht deinen gesamten digitalen Fußabdruck, um Wege zu finden, deine Online-Informationen geschützt und sicher zu halten. Ähnlich wie andere Passwortmanager-Apps speichert Dashlane deine Passwortinformationen beim Surfen und verfügt über eine Funktion zum automatischen Ausfüllen.

Dashlane bietet auch einen Passwort-Generator an, der ein einzigartiges Passwort für jedes Konto erstellt – eine zufällige Kombination aus Zeichen, Symbolen und Zahlen, die für Hacker schwieriger zu erraten ist. Was Dashlane wirklich auszeichnet, ist die Funktion zur Überwachung des Dark Web: Diese Premium-Funktion scannt das Internet und vergleicht aktuelle Sicherheitsverletzungen mit deinen Konten. Du wirst alarmiert, wenn etwas verdächtig aussieht oder ein Passwort geändert werden muss.

Preisgestaltung: Im Business-Bereich gibt es die Option TEAM für 5 €/Monat und Benutzer sowie den Plan BUSINESS für 8 €/Monat und Benutzer.

1Password
1Password, einer der besten Passwort-Manager.

Ein Passwort-Manager, der die Idee von nur einem Passwort konsequent umsetzt. Die Plattform bietet webbasierte, mobile und Desktop-Apps, sodass du deine Passwörter auf jedem Gerät abrufen kannst. Zu den Kernfunktionen gehört ein automatischer Formularausfüller, mit dem du dich mit einem Klick, einem Blick oder einer Berührung anmeldest.

Darüber hinaus bietet 1Password Watchtower: Dieser scannt das Web und warnt dich, wenn eines deiner Passwörter nicht komplex genug ist oder du eine Zwei-Faktor-Authentifizierung einrichten solltest. Zusätzlich generiert 1Password einen „geheimen Schlüssel“, der sich mit dem 1Password-Server authentifiziert, aber lokal bei dir gespeichert wird – eine zusätzliche Verschlüsselungsebene.

Preisgestaltung: 1Password bietet keine kostenlose Option an. Die Preisoptionen beginnen bei 2,65 €/Monat pro Person (jährliche Abrechnung).

Keeper
Website von Keeper, einem der besten Passwort-Manager.

Du willst deine Passwortdaten speichern und gleichzeitig vor passwortbezogenen Datenverletzungen und Bedrohungen geschützt sein? Mit Keeper kannst du außerdem verschiedene Rollen anlegen, um unterschiedliche Berechtigungen und Privilegien für jedes Konto zu vergeben.

Die Benutzerfreundlichkeit von Keeper hebt sich von der Konkurrenz ab. Das Layout ist leicht zu erfassen, und der Blau-Weiß-Kontrast der App macht sie zu einem einfachen, ansprechenden visuellen Erlebnis.

Preisgestaltung: Keeper bietet 5 verschiedene Pläne (Enterprise, Business, Privat, Familienabo, Schüler/Student) ab 3,47 €/Monat pro Person.

Passwort-Manager sind eine sichere Methode, um sensible Daten und Anmeldeinformationen zu speichern. Mit nur einem Master-Passwort und wenigen Klicks zur Installation sind sie eine praktische Software, die in kein Toolset fehlen sollte. Die hier vorgestellten Lösungen decken die meisten Anwendungsfälle und persönlichen Vorlieben ab – von kostenlos bis Business-tauglich.

Hast du weitere Fragen zum Thema IT-Sicherheit? Das Team von pirenjo.IT steht dir gerne zur Verfügung. Passend dazu: Passwörter durch sichere Passkeys ersetzen?

Ist ein kostenloser Passwort-Manager sicher genug für den Alltag?

Ja – Tools wie Bitwarden oder KeePass nutzen AES-256-Bit-Verschlüsselung und sind für die meisten Privatnutzer und kleine Teams vollkommen ausreichend. Wähle ein starkes Master-Passwort und aktiviere die Zwei-Faktor-Authentifizierung.

Was passiert, wenn ich mein Master-Passwort vergesse?

Die meisten Passwort-Manager bieten Wiederherstellungsoptionen wie Recovery Codes oder Notfall-Kontakte an. Ohne diese Optionen ist der Zugriff auf den Tresor dauerhaft gesperrt – sichere deinen Recovery Code deshalb separat ab.

Welchen Passwort-Manager empfiehlt pirenjo.IT für Unternehmen in Stuttgart?

Je nach Teamgröße und Compliance-Anforderungen empfehlen wir entweder Bitwarden Teams oder 1Password Business – beide bieten zentrale Verwaltung, Rollen und revisionssichere Zugriffsprotokolle. Sprich uns gerne direkt an.

Lohnt sich ein Passwort-Manager für Selbstständige und Freiberufler?

Ja – gerade Selbstständige verwalten oft Dutzende Zugänge für Kunden, Tools und Plattformen. Ein Passwort-Manager wie NordPass oder LastPass spart täglich Zeit und reduziert das Risiko kompromittierter Zugänge erheblich.

Kann pirenjo.IT in Waiblingen bei der Einführung eines Passwort-Managers helfen?

Ja – als IT-Systemhaus in Waiblingen begleitet pirenjo.IT die Einführung und Konfiguration von Passwort-Manager-Lösungen für Teams jeder Größe, inklusive Schulung und laufendem Support.
Warum ein Backup Ihrer Office 365 Daten wichtig ist!

Rasterbild mit Wolkensymbol für Office 365 Backup.

Für die meisten Unternehmen ist Microsoft 365 heute eine attraktive Alternative zu lokalen Office-Installationen und einem On-Premise Exchange Server. Es bietet Exchange Online, OneDrive for Business und SharePoint Online – alles in der Cloud, ohne hohe Vorlaufkosten für Software und Hardware. Alle Nutzer erhalten automatisch die neueste Office-Version, und du zahlst nur eine monatliche Gebühr pro Nutzer.

Aber heißt das, du brauchst kein eigenes Backup deiner Microsoft 365-Daten? Dieser Artikel zeigt dir, warum Datenverlust auch in der Cloud passiert, welche drei Hauptursachen es gibt – und warum ein Drittanbieter-Backup die einzige zuverlässige Absicherung ist.

Datenverlust in Office 365 – die unterschätzte Gefahr

Microsoft Exchange Online gehört zu den meistgenutzten Cloud-Diensten weltweit. Die Plattform umfasst E-Mails, Kalender, Kontakte und Aufgaben. Außerhalb des Kernsystemschutzes gibt es zwar einen Schutz für gelöschte Elemente mit manueller Wiederherstellung und Aufbewahrungsrichtlinien – aber der reicht nicht für alle Fälle.

Microsoft stellt bei einer SaaS-Plattform Netzwerke, Server, Anwendungen und Endbenutzerzugänge bereit. Die Systeme sind redundant und weltweit verfügbar. Microsoft tut sein Bestes, um deine Daten zu schützen. Es gibt aber mehrere Szenarien, in denen kritische Unternehmensdaten trotzdem verloren gehen oder gefährdet werden können. Deshalb ist ein Drittanbieter-Backup keine Option, sondern Pflicht.

Die Wahrscheinlichkeit, dass du Office 365-Daten durch einen Fehler von Microsoft dauerhaft verlierst, ist gering. Datenverlust durch Fehler von Endnutzern oder Administratoren hingegen kommt regelmäßig vor. Dazu kommen Risiken durch Ransomware und Sicherheitsverletzungen. Die drei Hauptursachen, warum Office 365-Daten verloren gehen, sind: Anwenderfehler, Sicherheitsverletzungen und abtrünnige Mitarbeiter.

Anwenderfehler als häufigste Ursache für Datenverlust

Anwenderfehler sind das unvermeidliche „Ups“ – ein ehrlicher Fehler mit manchmal katastrophalen Folgen. Die häufigste Ursache für Datenverluste in Office 365 fällt in zwei Kategorien: versehentliches Löschen von Informationen oder absichtliches Löschen von Daten, bei dem erst später klar wird, dass sie noch gebraucht wurden.

Im ersten Fall könnte es eine einfache Sache sein: Du löschst eine Outlook-Nachricht, weil du dachtest, du hättest bereits eine Kopie gespeichert. Dasselbe passiert mit SharePoint- und OneDrive-Dokumenten. Für viele dieser Fälle gibt es Aufbewahrungsrichtlinien, mit denen du Dateien für eine gewisse Zeit aus dem Papierkorb wiederherstellen kannst. Für Kalenderereignisse und Kontakteinträge gilt das jedoch nicht – sie haben keinen Papierkorb. Ein einziger falscher Mausklick kann zu einem erheblichen Verlust von Geschäftsdaten führen.

[IMAGE_BLOCK_0]

Im zweiten Fall löscht du oder ein Kollege ein Dokument, das scheinbar nicht mehr gebraucht wird – und stellt später fest, dass es doch noch gebraucht wird. Das passiert häufig, wenn Projekte enden oder Mitarbeiter das Unternehmen verlassen. Gemeinsam genutzte Daten werden gelöscht, weil der betreffende Mitarbeiter damit fertig ist, aber jemand anderes im Unternehmen braucht sie noch.

Microsoft kann nicht erkennen, ob eine Löschung korrekt war oder nicht. Du hast Office 365 angewiesen, die Daten zu löschen – und das Programm hat genau das getan. Microsoft ist sehr gut darin, eigene Fehler zu vermeiden. Aber es gibt Situationen, in denen Microsoft nicht helfen kann. Genau hier macht ein Backup deiner Office 365-Daten Sinn.

Sicherheitsverletzungen als reales Risiko

[IMAGE_BLOCK_1]

Eine Sicherheitsverletzung liegt vor, wenn eine unerwünschte Person Zugriff auf dein Office 365-Konto erhält. Die häufigste Methode: Ein Angreifer bringt einen deiner Nutzer dazu, seine Anmeldedaten preiszugeben. Das geschieht oft durch E-Mail-Phishing und Social Engineering – gezielt gegen Mitarbeiter, nicht gegen die Technologie selbst.

Der Nutzer erhält eine gefälschte E-Mail, die legitim aussieht und ihn auffordert, sich mit seinen Anmeldedaten anzumelden. Diese E-Mails und Webseiten sehen oft täuschend echt aus – das ist der Grund, warum Mitarbeiter ihre Passwörter preisgeben. Sobald Cyberkriminelle die Zugangsdaten haben, können sie auf das Office 365-Konto zugreifen und Daten kopieren, freigeben, löschen oder entwenden.

Oft werden die Office 365-Daten dabei verschlüsselt und dein Unternehmen wird mit einem Lösegeld konfrontiert – kein Zugriff mehr auf wichtige Daten, bis gezahlt wird. Wie du dich zusätzlich absichern kannst, zeigt dir unser Artikel zu den 11 wirksamen Sicherheitsmaßnahmen für Microsoft 365-Daten.

Abtrünnige Mitarbeiter als unterschätztes Risiko

Manchmal ist Datenverlust kein Unfall, sondern das Ergebnis eines böswilligen oder frustrierten Mitarbeiters. Ein unzufriedener aktueller oder ehemaliger Mitarbeiter kann Unternehmensdaten sabotieren oder löschen – besonders dann, wenn Administratoren ihn nicht aus seinem Office 365-Konto gesperrt haben, bevor er über seine Kündigung informiert wurde.

Wenn ein Mitarbeiter zurückkommt, um seinen Schreibtisch aufzuräumen, kann er dabei auch seinen Exchange-Posteingang und OneDrive- oder SharePoint-Ordner mit wichtigen Kunden-E-Mails, freigegebenen Dateien und Unternehmensdokumenten leeren. Der Schaden ist in solchen Fällen oft erst Tage später sichtbar.

Die klügste Lösung ist, Mitarbeiterpasswörter zu deaktivieren oder zu ändern, bevor eine Kündigung ausgesprochen wird. Regelmäßige Überprüfungen des Nutzerverhaltens können außerdem Alarm schlagen, wenn jemand plötzlich sensible Daten aus mehreren Projektbereichen außerhalb normaler Nutzungsmuster herunterlädt.

Office 365-Backup als einzige zuverlässige Absicherung

Viele Unternehmen denken, Microsoft sichert ihre Daten automatisch. Das stimmt – aber nur für die Infrastruktur. Für deine Inhalte bist du selbst verantwortlich.

– Christian Markus, Gründer pirenjo.IT

Microsoft arbeitet nach dem Modell der geteilten Verantwortung. Das bedeutet: Microsoft wartet die Infrastruktur – aber die Wiederherstellung deiner Unternehmensdaten liegt in deiner eigenen Verantwortung. Menschliches Versagen ist unvermeidlich, und Nutzer löschen regelmäßig versehentlich Daten.

Auch wenn ein Office 365-Administrator eine Datei löscht, landen alle Daten im Papierkorb – und werden nach 90 Tagen automatisch und unwiderruflich gelöscht. Keine Rollback-Option, kein Backup durch Microsoft. Sicherheitsverletzungen und böswillige Mitarbeiter können denselben Schaden anrichten.

Selbst wenn du alle Sicherheitseinstellungen von Office 365 aktivierst, dein Team gut schulst und alle Best Practices befolgst – alle unersetzlichen Geschäftsdaten an nur einem Ort zu haben, bleibt ein Risiko. Ein Backup nach der 3-2-1-Regel ist der bewährte Ansatz, um das zu vermeiden.

Der beste Weg, deine Daten zu schützen, ist, sie dort aufzubewahren, wo sie nicht einfach gelöscht werden können. Deine Office 365-Daten brauchen eine Backup-Lösung eines Drittanbieters. Eine sichere zweite Kopie bedeutet: Egal, was Microsoft, Hacker oder deine eigenen Mitarbeiter mit deiner Office 365-Umgebung machen – deine Daten sind an einem anderen Ort sicher aufbewahrt.

Jetzt handeln – bevor Daten verloren gehen

Willst du sicherstellen, dass deine Office 365-Daten wirklich geschützt sind? Die IT-Experten von pirenjo.IT helfen dir dabei, eine Office 365-Backup-Lösung einzurichten, die über die nativen Wiederherstellungsfunktionen von Microsoft hinausgeht – damit du die benötigten Dateien und Ordner schnell findest und wiederherstellst. Wir kümmern uns auch um eine umfassende Backup-Strategie für dein Unternehmen. Melde dich jetzt bei uns.

Warum reicht der integrierte Schutz von Microsoft 365 nicht als Backup aus?

Microsoft sichert seine eigene Infrastruktur, nicht deine Inhalte. Gelöschte Daten werden nach 90 Tagen automatisch und unwiderruflich entfernt – ohne Rollback-Option.

Was passiert mit Office 365-Daten, wenn ein Mitarbeiter das Unternehmen verlässt?

Wird das Konto des Mitarbeiters gelöscht, gehen alle zugehörigen Daten verloren, sofern kein Backup existiert. Sperr Zugänge deshalb immer vor der Kündigung und sichere die Daten vorher extern.

Welche Microsoft 365-Backup-Lösung empfiehlt pirenjo.IT für Unternehmen in Stuttgart?

Wir empfehlen Drittanbieter-Backups, die Exchange Online, SharePoint und OneDrive vollständig sichern und eine schnelle Wiederherstellung einzelner Elemente ermöglichen. Für Unternehmen in Stuttgart und dem Großraum beraten wir dich gerne persönlich.

Wie oft sollte ein Backup von Office 365-Daten durchgeführt werden?

Mindestens einmal täglich – bei hohem E-Mail- und Dokumentenaufkommen auch mehrfach täglich. Prüfe außerdem regelmäßig, ob die Wiederherstellung im Ernstfall tatsächlich funktioniert.

Bietet pirenjo.IT in Waiblingen auch die Einrichtung und Betreuung von Office 365-Backups an?

Ja. Als IT-Systemhaus in Waiblingen richten wir Backup-Lösungen für Microsoft 365 ein, überwachen sie laufend und stellen sicher, dass deine Daten im Ernstfall schnell wiederhergestellt werden können.

Datenverlust – 3 beängstigende Fakten

Mann in dunklem Hoodie stellt Angst vor Datenverlust dar.

Als Unternehmen trägst du eine große Verantwortung gegenüber deinen Kunden. Diese besteht nicht ausschließlich aus der Qualität deiner Dienstleistungen oder Produkte. Ein empfindlicher Teil der Vertrauensbeziehung zwischen einem Unternehmen und seinen Kunden besteht im Umgang mit den Kundendaten.

Daten, die Aufschluss darüber geben, auf welche Art und Weise deine Kunden dein Geschäft betreiben, sind eines der wertvollsten Güter, die dein Unternehmen besitzt. Daher ist es nur verständlich, dass ein Datenverlust in diesem Bereich katastrophale Folgen haben kann.

Eine neue Datenökonomie

Online-Giganten wie Facebook und Google stellen die meisten ihrer Dienste kostenlos im Austausch für Benutzerdaten zur Verfügung. Sie nutzen diese Daten, um Verkäufer mit Käufern zu verbinden – und verdienen damit erhebliche Summen. Regierungen auf der ganzen Welt haben mittlerweile den Wert von Daten erkannt und schaffen schärfere Datenschutzgesetze als Antwort auf diese neue Datenökonomie.

Und da sich die Menschen mehr und mehr des Wertes ihrer persönlichen Daten bewusst werden, erwarten sie von Unternehmen, dass sie besonders sorgfältig damit umgehen. Aber was passiert, wenn diese Daten doch in falsche Hände geraten?

3 beängstigende Fakten zum Thema Datenverlust

Kleine Unternehmen glauben oft, zu unbedeutend für einen Angriff zu sein. Genau das macht sie zum bevorzugten Ziel.

– Christian Markus, Gründer pirenjo.IT

43 % aller Cyberangriffe zielen auf kleine Unternehmen ab

Als Inhaber eines kleinen Unternehmens bist du besonders anfällig für Datendiebstahl. 43 % der Cyberangriffe weltweit richten sich gezielt gegen kleine Unternehmen. Kein Zufall – sondern Kalkül. Wer wenig in IT-Sicherheit investiert, bietet Angreifern eine leichte Beute.

4,1 Milliarden Datensätze in nur sechs Monaten

In den ersten sechs Monaten des Jahres 2019 waren 4,1 Milliarden Datensätze von Sicherheitsvorfällen betroffen. Das entspricht mehr als der Hälfte der Weltbevölkerung. Wer glaubt, sein Unternehmen sei zu klein, um betroffen zu sein, unterschätzt das tatsächliche Ausmaß dieser Bedrohung.

206 Tage bis zur Entdeckung – im Durchschnitt

Die Zeit bis zur Identifizierung einer Datenschutzverletzung betrug im Jahr 2019 im Durchschnitt 206 Tage. Das bedeutet: Angreifer haben im Schnitt fast sieben Monate unbemerkt Zugriff auf sensible Daten – bevor überhaupt jemand reagiert. Ohne proaktives Monitoring bleibt ein Einbruch oft monatelang unsichtbar.

Mit einem starken Partner Datenverlust entgegenwirken

Pass also gut auf deine Daten auf – die Risiken können äußerst schwerwiegend sein. Wenn du kein Team hast, das deine IT-Sicherheit professionell überwacht, können Monate vergehen, bis überhaupt eine Sicherheitsverletzung bemerkt wird.

Mit dem richtigen Partner an deiner Seite musst du dir keine Gedanken über Datenverlust machen – weder bei deinen eigenen Firmendaten noch bei sensiblen Kundendaten. Das IT-Systemhaus pirenjo.IT unterstützt dich beim Kampf gegen Cyberangriffe und der Prävention. Mehr dazu, wie du dein Unternehmen strukturiert absicherst, findest du im Artikel Backup-Strategien für KMU: der pragmatische Leitfaden sowie unter IT-Sicherheit für kleine Unternehmen: Maßnahmen & Tipps.

Was sind die häufigsten Ursachen für Datenverlust in kleinen Unternehmen?

Die häufigsten Ursachen sind Cyberangriffe, menschliche Fehler und fehlende oder ungetestete Backups. Wer kein regelmäßiges Backup-Konzept hat, riskiert im Ernstfall den vollständigen Datenverlust.

Wie lange bleibt eine Datenschutzverletzung im Durchschnitt unentdeckt?

Laut einer Studie aus dem Jahr 2019 dauerte es im Durchschnitt 206 Tage, bis eine Datenschutzverletzung überhaupt erkannt wurde. Proaktives Monitoring reduziert diese Zeit erheblich.

Wie schützen Unternehmen in Stuttgart ihre Kundendaten effektiv?

Unternehmen in Stuttgart setzen zunehmend auf externe IT-Dienstleister mit Managed Security Services, die rund um die Uhr überwachen und sofort reagieren. pirenjo.IT bietet genau diese Leistung für den Raum Stuttgart.

Was passiert rechtlich, wenn Kundendaten verloren gehen?

Nach der DSGVO bist du als Unternehmen verpflichtet, eine Datenschutzverletzung innerhalb von 72 Stunden der zuständigen Behörde zu melden. Bei Verstößen drohen empfindliche Bußgelder.

Welche konkreten Maßnahmen empfiehlt pirenjo.IT kleinen Unternehmen in Waiblingen gegen Datenverlust?

pirenjo.IT empfiehlt Unternehmen in Waiblingen mindestens eine 3-2-1-Backup-Strategie, proaktives Monitoring und regelmäßige Sicherheitsaudits. Das Zusammenspiel dieser drei Maßnahmen reduziert das Risiko eines dauerhaften Datenverlusts deutlich.

Passwortverwaltung – Fünf bewährte Praktiken

Grüne Nullen und Einsen. Passwort in roter Schrift. Symbol für Passwortverwaltung.

Sichere Passwörter sind eine der einfachsten und wirkungsvollsten Maßnahmen gegen unbefugten Zugriff – und trotzdem werden sie im Alltag oft vernachlässigt. Der Yubico 2019 State of Password and Security Authentication Security Behaviors Report zeigt: 2 von 3 Befragten geben Passwörter an Kollegen weiter, 51 Prozent verwenden dieselben Passwörter für private und geschäftliche Konten, und 57 Prozent haben ihre Zugangsdaten nach einem Phishing-Versuch nicht geändert.

Damit sich das ändert, braucht es klare Regeln und die richtigen Werkzeuge. Die folgenden fünf Praktiken zeigen dir, wie gute Passworthygiene im Alltag funktioniert – vom richtigen Passwortmanager bis zur Zwei-Faktor-Authentifizierung.

Fünf Praktiken für sichere Passwortverwaltung

Wer seine Passwörter nicht aktiv verwaltet, überlässt die Kontrolle dem Zufall. Ein Passwortmanager ist kein Komfort-Feature – er ist Grundlage.

– Christian Markus, Gründer pirenjo.IT

Passwortmanager als unverzichtbare Basis

Im Laufe eines Arbeitstages greifst du auf Dutzende verschiedener Dienste zu, die alle ein Passwort erfordern. Es ist praktisch unmöglich, sich für jeden davon ein eindeutiges und ausreichend starkes Passwort zu merken. Ein Passwortmanager löst dieses Problem: Er speichert alle Zugangsdaten sicher und füllt sie automatisch aus.

Gute Passwortmanager arbeiten plattformübergreifend und sind für Einzelpersonen kostenlos oder zu sehr geringen Kosten verfügbar. Die Funktionen dieser Tools haben sich in den letzten Jahren deutlich erweitert – von der einfachen Passwortspeicherung bis hin zu Sicherheitsprüfungen und Leak-Erkennung.

Benutzerfreundlichkeit als entscheidendes Auswahlkriterium

Ein Passwortmanager funktioniert nur dann, wenn ihn alle nutzen – vom IT-affinen Profi bis zur Person, die selten mit Technik zu tun hat. Wähle ein Tool, das einfach zu bedienen und unkompliziert einzurichten ist.

Bitwarden ist ein gutes Beispiel: Ob du dich für die Cloud-Version entscheidest oder eine selbst gehostete Instanz betreibst, die Einrichtung ist schnell erledigt. Der Bitwarden Directory Connector synchronisiert Nutzer mit den gängigen Verzeichnisdiensten wie Azure Active Directory, Google, Okta und anderen – das spart Zeit und verhindert manuelle Fehler.

Passwörter nur bei konkretem Verdacht ändern

Die alte Regel, Passwörter alle drei Monate zu wechseln, ist überholt. Das National Institute of Standards and Technology (NIST) empfiehlt ausdrücklich, Passwörter nicht routinemäßig zu ändern – denn erzwungene Wechsel führen erfahrungsgemäß zu schwächeren Passwörtern, weil Nutzer dann zu vorhersehbaren Mustern greifen.

Ändere ein Passwort, wenn du konkrete Hinweise auf eine Kompromittierung hast – zum Beispiel unbekannte Kontobewegungen, verdächtige Anmeldeversuche oder einen Hinweis deines Passwortmanagers, dass deine Zugangsdaten in einem bekannten Datenleck aufgetaucht sind.

Starke, einzigartige Passwörter für jeden Dienst

Ein starkes Passwort bedeutet nicht, einfach ein Sonderzeichen an ein bekanntes Wort anzuhängen. Es geht um Entropie – also echte Zufälligkeit. Je unvorhersehbarer eine Zeichenfolge, desto schwerer ist sie zu knacken.

Eine bewährte Methode ist die Passphrase: mehrere scheinbar zusammenhanglose Wörter, die du dir gut merken kannst, die für einen Angreifer aber kaum zu erraten sind. Passphrasen verbinden hohe Entropie mit guter Merkbarkeit – ein seltener Vorteil.

Und: Für jeden Dienst ein eigenes Passwort. Wer dasselbe Passwort mehrfach verwendet, riskiert, dass ein einziger Datenleck gleich mehrere Konten kompromittiert. Mehr dazu, wie Angreifer solche Schwachstellen ausnutzen, zeigt der Artikel zu den 5 größten Schwachpunkten der IT-Sicherheit in Unternehmen.

Zwei-Faktor-Authentifizierung als zweite Sicherheitsschicht

Die Zwei-Faktor-Authentifizierung (2FA) ist inzwischen bei vielen Diensten Standard – und du solltest sie überall aktivieren, wo sie angeboten wird. Selbst wenn jemand dein Master-Passwort kennt, kommt er ohne das zweite Token nicht in deinen Account.

Gute Passwortmanager unterstützen 2FA direkt oder lassen sich mit Authentifizierungs-Apps kombinieren. Das erhöht die Sicherheit deutlich – ohne nennenswerten Mehraufwand im Alltag. Welche MFA-Methode dabei am sichersten und gleichzeitig bequemsten ist, erklärt der Artikel Welche MFA ist die sicherste? Welche die bequemste?

Welchen Passwortmanager empfiehlt pirenjo.IT für kleine Unternehmen?

Bitwarden ist eine solide Wahl: kostenlos für Einzelpersonen, einfach einzurichten und plattformübergreifend nutzbar. Für Teams bietet die Business-Version zentrale Verwaltung und Verzeichnis-Synchronisation.

Wie lang sollte ein sicheres Passwort mindestens sein?

Das NIST empfiehlt mindestens 12 Zeichen – besser 16 oder mehr. Eine Passphrase aus vier oder mehr zufälligen Wörtern erfüllt diese Anforderung und ist gleichzeitig leichter zu merken.

Hilft pirenjo.IT Unternehmen in Stuttgart bei der Einführung eines Passwortmanagers?

Ja. pirenjo.IT unterstützt Unternehmen in Stuttgart und der Region bei Auswahl, Einrichtung und Schulung rund um Passwortmanagement – von der Einzellizenz bis zur unternehmensweiten Verteilung.

Ist Zwei-Faktor-Authentifizierung wirklich notwendig, wenn ich einen Passwortmanager nutze?

Ja. Ein Passwortmanager schützt deine Zugangsdaten – 2FA schützt den Passwortmanager selbst. Wer beides kombiniert, schließt die häufigsten Angriffsvektoren.

Kann pirenjo.IT Mitarbeitende in Waiblingen zum Thema Passwortsicherheit schulen?

Ja. pirenjo.IT bietet Security-Awareness-Schulungen für Unternehmen in Waiblingen und dem Rems-Murr-Kreis an – praxisnah, auf den Betrieb zugeschnitten und ohne IT-Vorkenntnisse nutzbar.

Warum ist ein Backup so wichtig?

Serverschrank als Symbol für Backup

Datenverlust trifft Unternehmen häufiger als erwartet – und meistens dann, wenn es am wenigsten passt. Eine Studie der University of Texas belegt: 43 Prozent der Unternehmen, die einen größeren Datenverlust erleiden, öffnen nie wieder. Ein funktionierendes Backup ist der Unterschied zwischen einem kurzen Ausfall und dem Ende des Unternehmens.

Dieser Artikel zeigt dir die fünf wichtigsten Gründe, warum eine solide Backup-Strategie kein Nice-to-have ist – sondern Pflicht.

[IMAGE_BLOCK_0]

Fünf Gründe, warum ein Backup so wichtig ist

Wer kein Backup hat, hat keine zweite Chance. Wir sehen das leider immer wieder – bei Unternehmen, die dachten, es trifft sie nicht.

– Christian Markus, Gründer pirenjo.IT

Einfache Wiederherstellung als erste Absicherung

Menschen machen Fehler – und das ziemlich regelmäßig. E-Mails mit Viren werden täglich versehentlich geöffnet, wichtige Dateien unbeabsichtigt gelöscht. Das muss kein Katastrophenfall sein.

Mit regelmäßigen inkrementellen Backups kannst du einfach auf ein Image zurückgreifen, das vor dem Auftreten des Problems erstellt wurde. Eine gelöschte Datei lässt sich innerhalb von Minuten wiederherstellen. Kein Drama, kein Datenverlust – vorausgesetzt, du hast vorgesorgt.

Archivierung und Steuerprüfungen

Die meisten Unternehmen sind verpflichtet, Geschäftsunterlagen über mehrere Jahre aufzubewahren – aus steuerlichen Gründen oder aufgrund gesetzlicher Vorschriften. Eine Betriebsprüfung fragt nicht danach, ob du eine Datenpanne hattest.

Fehlende Unterlagen bedeuten für das Finanzamt schlicht: nicht konform. Die Folge sind Geldstrafen. Ein Offsite- oder Cloud-Backup deiner wichtigen Daten stellt sicher, dass du auch dann nachweisen kannst, was vor drei oder fünf Jahren war – selbst wenn lokal etwas schiefgelaufen ist.

Wettbewerbsvorteil nach einer Katastrophe

Nach einem größeren Ausfall übernimmt das erste Unternehmen, das wieder arbeitsfähig ist, die Kunden derer, die es nicht schaffen. Wer keine Backup-Strategie hat, riskiert, dass die Türen für immer geschlossen bleiben.

Richtige Planung bedeutet: Du bist schneller wieder offen als deine Konkurrenz. Und du profitierst davon, dass andere das nicht geschafft haben. Das klingt hart – aber so funktioniert Realität nach einem Datenverlust-Ereignis.

Ausfallzeiten als existenzielle Bedrohung

43 Prozent der Unternehmen, die einen größeren Datenverlust erleiden, öffnen nie wieder. Viele schließen ihre Türen innerhalb von zwei Jahren. Und nicht immer ist eine Naturkatastrophe der Auslöser – menschliches Versagen reicht völlig aus.

Ein durchdachter Backup- und Notfallwiederherstellungsplan begrenzt den Schaden. Du kannst eines der Unternehmen sein, die nach einem Vorfall weitermachen – wenn du heute vorausschauend handelst. Mehr dazu, wie du die größten Schwachpunkte in deiner IT erkennst, findest du in unserem Übersichtsartikel.

Doppelte Arbeit ohne Backup

Die erste Regel des Arbeitens: Mach es beim ersten Mal richtig. Ohne Backup kannst du nach einem Fehler zwar manches wiederherstellen – aber du weißt nie, was genau verloren ist. In fast jedem Fall wartet eine Menge Nacharbeit auf dich.

Systeme neu aufsetzen, Tabellen neu erstellen, Prozesse rekonstruieren – an denen du oder deine Mitarbeitenden monatelang gearbeitet haben. Bei einem größeren Datenverlust kann das bedeuten, alles von vorne anzufangen. Das überleben nur wenige Unternehmen. Darum ist ein Backup für dein Unternehmen so wichtig.

Wie oft sollte ich ein Backup meiner Unternehmensdaten erstellen?

Für die meisten KMU empfehlen sich tägliche inkrementelle Backups und wöchentliche Vollsicherungen. Kritische Daten wie Buchhaltung oder Kundendaten solltest du sogar mehrmals täglich sichern.

Was ist der Unterschied zwischen einem lokalen Backup und einem Cloud-Backup?

Ein lokales Backup liegt auf einem Speichermedium in deinen Räumen und ist schnell wiederherstellbar, aber bei Feuer oder Diebstahl verloren. Ein Cloud-Backup lagert die Daten extern und ist auch bei einem Totalausfall vor Ort verfügbar – am sichersten ist die Kombination beider Methoden nach der 3-2-1-Regel.

Welche Backup-Lösung empfiehlt sich für Unternehmen im Raum Stuttgart?

Für Unternehmen im Raum Stuttgart bieten sich verwaltete Backup-Lösungen an, bei denen ein lokaler IT-Dienstleister die Überwachung und regelmäßige Wiederherstellungstests übernimmt. pirenjo.IT betreut Kunden in Stuttgart und Umgebung mit individuell abgestimmten Backup-Konzepten.

Gilt eine Backup-Pflicht für Unternehmen aus rechtlicher Sicht?

Eine explizite gesetzliche Pflicht zur Datensicherung gibt es in Deutschland nicht, jedoch schreibt die GoBD vor, dass steuerrelevante Daten bis zu zehn Jahre lang revisionssicher aufbewahrt werden müssen. Fehlende Daten bei einer Prüfung können zu Geldstrafen führen.

Wie schnell kann ein Unternehmen in Waiblingen nach einem Datenverlust wieder arbeitsfähig sein?

Mit einem gut geplanten Backup- und Wiederherstellungskonzept sind viele Systeme innerhalb weniger Stunden wieder einsatzbereit. pirenjo.IT unterstützt Unternehmen in Waiblingen dabei, Ausfallzeiten durch klare Recovery-Pläne auf ein Minimum zu reduzieren.

Was ist Phishing?

Haken der durch eine Kreditkarte gezogen ist vor einem Keyboard und Aufschrift Was ist Phishing?

Phishing-Mails landen täglich millionenfach in Postfächern weltweit – und Cyberkriminelle werden dabei immer raffinierter. Wer die Muster kennt, erkennt den Angriff. Wer sie nicht kennt, gibt im schlimmsten Fall Passwörter, Bankdaten oder Unternehmensgeheimnisse preis.

Dieser Artikel erklärt, wie Phishing funktioniert, welche Varianten es gibt, woran du gefälschte Mails erkennst und wie du dich wirkungsvoll schützt.

[IMAGE_BLOCK_0]

Cyberkriminelle wissen genau, wo sie „fischen“ müssen.

Beim Phishing werden die nichtsahnenden Opfer per E-Mail kontaktiert. Cyberkriminelle geben sich dabei als legitime Institution aus – zum Beispiel Amazon, PayPal oder das Arbeitsamt. Diese bekannten Institutionen wecken Vertrauen und bewegen den Empfänger dazu, auf einen enthaltenen Link zu klicken oder einen Anhang zu öffnen.

Kriminelle fischen nach deinen Daten – und deinem Geld

Alles, worauf es die Cyberganoven abgesehen haben, sind deine Daten. Diese können in Form von Passwörtern, Bankdaten, Kreditkartennummern und ähnlichem abgegriffen werden. Oft sollst du solche Informationen auf einer verlinkten Seite eingeben.

Auf den ersten Blick sehen diese Seiten den originalen täuschend ähnlich. Sobald du dich aber angemeldet hast, landen die Daten direkt bei den Betrügern.

Die häufigsten Ziele hinter Phishing-Mails sind deine Login- und Bankdaten sowie weitere persönliche Informationen, das direkte Abgreifen von Geld und das Einschleusen von Malware – etwa als Trojaner oder Ransomware.

Phishing, Smishing und Vishing

Phishing ist so verbreitet, dass man mittlerweile zwischen mehreren Unterkategorien unterscheidet. Auf der einen Seite gibt es spezialisierte Angriffe wie Whaling oder Spear-Phishing, auf der anderen Seite können deine Daten auch per SMS (Smishing) oder übers Telefon (Vishing) abgefischt werden.

Spear-Phishing zielt nicht auf beliebige, sondern auf bestimmte Personen ab. Hierfür werden oft Namen von Familienangehörigen oder Arbeitskollegen der Zielperson verwendet. Diese gezielten Attacken erfordern ein Mindestmaß an Recherche – Cyberkriminelle bedienen sich dabei häufig alter Datenlecks. Wer dem Opfer vertrauenswürdig erscheint, erhöht die Erfolgschance gleich um ein Vielfaches.

Beim Whaling – oft auch CEO-Betrug genannt – gehen die Cyberdiebe noch dreister vor. Hier wird direkt innerhalb eines Unternehmens gephischt. Die Angreifer geben sich als jemand aus der Chefetage oder als Vorstandsmitglied aus, und die Opfer werden dabei gezielt ausgesucht.

An diesen 5 Punkten erkennst du Phishing

Gefälschte Mails lassen sich schnell entlarven, wenn du einen kühlen Kopf bewahrst und auf folgende Merkmale achtest.

Versprechen, die zu schön sind

Ob der nigerianische Prinz, der Astronaut oder ein gewonnenes Gewinnspiel, an dem du seltsamerweise nie teilgenommen hast – die Versprechungen sind oft zu schön, um wahr zu sein. Das Ziel ist immer dasselbe: Dich dazu bringen, schnell auf einen Link zu klicken oder deine Daten herauszugeben.

Seltsame Links

In Phishing-Mails gibt es in der Regel mindestens einen Link, auf den du laut Nachricht schnellstmöglich klicken sollst. Tu das auf keinen Fall. Beim genauen Hinschauen lassen sich Fälschungen oft leicht identifizieren: Mal wird aus einem Punkt ein Komma, mal wird ein „O“ schnell zur „0″.

Künstliche Dringlichkeit

Durch das Spielen mit Emotionen versuchen Phishing-Mails eine künstliche Dringlichkeit zu erzeugen. Dabei wird dir Angst gemacht („Dein Account wurde gehackt, bitte klicke schnell auf folgenden Link!“) oder es geht um ein angeblich zeitlich begrenztes Angebot („Handle sofort, um den Rabatt zu bekommen!“).

Rechtschreib- und Grammatikfehler

Zwar haben sich Phishing-Mails in den letzten Jahren stark verbessert, aber viele sind immer noch voll von Rechtschreib- und Grammatikfehlern. Klar kann sich auch in eine offizielle Mail einmal ein Fehler einschleichen – aber das ist eher die Ausnahme als die Regel.

Fehlende persönliche Anrede

Betrügerische Mails fangen oft mit einer allgemeinen Anrede an oder nutzen sogar die E-Mail-Adresse anstelle des Namens. Eine echte Mail spricht dich mit deinem Vor- und Nachnamen an – oder zumindest mit dem Namen, der im jeweiligen Konto hinterlegt ist.

So schützt du dich vor Phishing-Angriffen

Wer Phishing-Angriffe ernst nimmt, schützt nicht nur sich selbst – er schützt sein gesamtes Unternehmen. Ein einziger Klick kann eine ganze IT-Infrastruktur gefährden.

– Christian Markus, Gründer pirenjo.IT

Ein guter Anfang bei der Verteidigung gegen Phishing-Betrüger ist Wachsamkeit. Du kannst aber noch weitere Maßnahmen ergreifen, um dich, deine Mitarbeitenden und damit dein Unternehmen zu schützen. Wie du dein Awareness Training für Mitarbeitende gezielt aufbauen kannst, zeigt dieser Leitfaden.

Lass dich beim richtigen Schutz gegen Phishing-Angriffe von unseren Sicherheitsprofis von pirenjo.IT helfen. Mach jetzt gleich einen Termin für ein unverbindliches Erstgespräch.

Wie pirenjo.IT deinen Betrieb vor Cyberangriffen schützt, erfährst du auf der IT-Security Seite.

Woran erkenne ich eine Phishing-Mail auf den ersten Blick?

Achte auf allgemeine Anreden, seltsame Absenderadressen, manipulierte Links und künstliche Dringlichkeit. Seriöse Unternehmen fordern dich nie per E-Mail auf, Passwörter oder Bankdaten einzugeben.

Was ist der Unterschied zwischen Phishing, Smishing und Vishing?

Phishing läuft per E-Mail ab, Smishing per SMS und Vishing per Telefon. Allen drei Methoden ist gemeinsam, dass Angreifer sich als vertrauenswürdige Institution ausgeben, um an deine Daten zu kommen.

Wie schützt pirenjo.IT Unternehmen in Stuttgart vor Phishing-Angriffen?

pirenjo.IT betreut Unternehmen in Stuttgart und der Region mit technischen Schutzmaßnahmen wie E-Mail-Filterung, Multi-Faktor-Authentifizierung und gezielten Security-Awareness-Schulungen für Mitarbeitende.

Was soll ich tun, wenn ich auf einen Phishing-Link geklickt habe?

Trenne das betroffene Gerät sofort vom Netzwerk und ändere alle Passwörter, die du auf dem Gerät gespeichert hast. Informiere anschließend deine IT-Abteilung oder einen externen IT-Dienstleister.

Bietet pirenjo.IT in Waiblingen auch Phishing-Simulationen für Mitarbeitende an?

Ja – pirenjo.IT führt für Unternehmen in Waiblingen und Umgebung kontrollierte Phishing-Simulationen durch, um Schwachstellen im Team aufzudecken und das Sicherheitsbewusstsein gezielt zu stärken.

Was ist Ransomware?

Mann sitzt verzweifelt vor Bildschirmen mit Aufschrift Ransomware

Rund 60 Prozent der deutschen Unternehmen waren laut BSI bereits Opfer eines Cyberangriffs – Ransomware ist dabei eine der häufigsten Angriffsformen. Wahrscheinlich hast du den Begriff „Ransomware“ oder „Verschlüsselungstrojaner“ schon gehört. Aber was steckt genau dahinter?

Dieser Artikel erklärt, wie Ransomware funktioniert, welche Ziele Angreifer verfolgen und wie du dich konkret schützen kannst.

Was heißt Ransomware?

Der Begriff „Ransomware“ setzt sich aus den beiden Wortteilen „ransom“ und „ware“ zusammen. Während „ransom“ mit „Lösegeld“ ins Deutsche zu übersetzen ist, steht die Endung „ware“ für Programme, wie in Malware oder Software. Daraus lässt sich direkt ableiten, wofür Ransomware steht: für ein Programm, das Lösegeld erpressen soll. Doch wofür genau?

[IMAGE_BLOCK_0]

Daten verschlüsselt! Sollte man das Lösegeld bezahlen?

Wie funktioniert die Erpressungssoftware?

Die Vorgehensweise von Ransomware lässt sich recht einfach zusammenfassen. Beim Befall eines Systems werden dort gespeicherte Daten verschlüsselt – sie lassen sich nicht mehr öffnen oder ausführen. Für die Entschlüsselung verlangen die Cyberkriminellen dann ein Lösegeld, meist in Form von Kryptowährungen wie Bitcoin.

Offizielle Stellen raten dazu, die Lösegeldsumme nicht zu bezahlen, da die Zahlung keine Entschlüsselung garantiert. Jede erfolgreiche Erpressung zeigt den Angreifern außerdem, dass ihr Vorgehen funktioniert – und motiviert sie, weiterzumachen.

Meist macht sich die Ransomware durch einen sogenannten „Lockscreen“ bemerkbar. Dabei erscheint eine Meldung auf dem Bildschirm, die dich darüber informiert, dass deine Daten verschlüsselt wurden. Dazu bekommst du eine Anleitung zur Entschlüsselung – also die Lösegeldforderung inklusive Zahlungsdaten und einer Deadline.

Die Art der verschlüsselten Daten unterscheidet sich von Fall zu Fall. Die Verschlüsselung kann sich auf einzelne Dateien beziehen oder auf das gesamte befallene System.

Wie verbreitet sich Ransomware?

Einige der bekanntesten Verbreitungswege sind das Versenden von E-Mails mit schadhaften Anhängen, Drive-by-Downloads beim Besuch verseuchter Webseiten und der Download infizierter Programme – etwa durch das Anklicken eines unbekannten Links. Im Jahr 2017 kam mit WannaCry ein weiterer Weg dazu: die Verbreitung durch das Ausnutzen einer Software-Schwachstelle, ganz ohne Nutzerinteraktion.

Welche Ziele verfolgen Ransomware-Attacken?

Das Ziel dieser Cyberattacken ist das Erpressen von Geldsummen. Durch die breite Streuung der Schadsoftware gibt es meist kein konkretes Zielsystem – Privatpersonen sind ebenso betroffen wie Unternehmen.

Die Cyberkriminellen werden allerdings immer raffinierter. Im Jahr 2016 war eine Schadsoftware mit dem Namen „Locky“ im Umlauf, die sich in kurzer Zeit in ganz Deutschland ausbreitete. Ein Grund dafür war, dass die E-Mails auf Deutsch verfasst waren und täuschend echt aussahen.

Kaum einen Monat später wurde ein zweiter Trojaner verschickt – getarnt als Ratgeber des BKA inklusive eines angeblichen Analyse-Tools namens „BKA Locky Removal Kit.exe“.

[IMAGE_BLOCK_1]

„Locky“. Ein raffinierter Vertreter von Ransomware.

Wie kann man sich vor Ransomware schützen?

Ransomware trifft selten die, die sich vorbereitet haben. Ein aktuelles Backup und geschulte Mitarbeitende sind oft der Unterschied zwischen einem kurzen Vorfall und einem wochenlangen Ausfall.

– Christian Markus, Gründer pirenjo.IT

Zuverlässigen Schutz bietet zunächst die Schulung der eigenen Mitarbeitenden hinsichtlich Security Awareness. Da Schadprogramme die Neugierde der Nutzer ausnutzen, ist das Bewusstsein für verdächtige Inhalte der erste Schutzwall.

Öffne keine Anhänge, die nicht von einer vertrauenswürdigen Quelle stammen. Könnte ein Anhang etwas Wichtiges enthalten, frag zunächst beim Absender nach – auch scheinbare Fehlermeldungen mit Anhängen können Viren enthalten, weshalb selbst Administratoren Vorsicht angebracht ist.

Führe kein Programm aus dem Internet oder von Bekannten aus, wenn du nicht sicher bist, dass es vollkommen virenfrei ist. Spiele Sicherheitsupdates regelmäßig ein und nutze einen Virenscanner, den du aktuell hältst und nicht deaktivierst.

Führe regelmäßig Backups durch – ein Backup nach der 3-2-1-Regel ist im Ernstfall oft die einzige Möglichkeit, Daten ohne Lösegeldzahlung wiederherzustellen. Mehr dazu, wie du dein Unternehmen strukturiert absicherst, zeigt das IT-Sicherheitskonzept für Unternehmen.

Wie pirenjo.IT deinen Betrieb vor Cyberangriffen schützt, erfährst du auf der IT-Security Seite.

Was ist Ransomware genau?

Ransomware ist eine Schadsoftware, die Daten auf einem System verschlüsselt und anschließend ein Lösegeld für die Entschlüsselung fordert. Wird das Lösegeld nicht bezahlt, bleiben die Daten in der Regel unzugänglich.

Sollte man das Lösegeld bei einem Ransomware-Angriff bezahlen?

Nein – offizielle Stellen wie das BSI raten ausdrücklich davon ab, da die Zahlung keine Entschlüsselung garantiert und Angreifer zu weiteren Attacken motiviert. Ein aktuelles Backup ist der zuverlässigere Ausweg.

Wie können Unternehmen in Stuttgart sich gegen Ransomware absichern?

Stuttgarter Unternehmen sollten auf eine Kombination aus regelmäßigen Backups, Mitarbeiterschulungen und professionell gemanagten Sicherheitslösungen setzen. pirenjo.IT betreut Betriebe in der Region Stuttgart mit genau diesen Maßnahmen.

Wie gelangt Ransomware auf ein System?

Die häufigsten Einfallstore sind E-Mail-Anhänge von unbekannten Absendern, infizierte Downloads und das Ausnutzen von Software-Schwachstellen. Regelmäßige Updates und ein geschultes Team reduzieren dieses Risiko deutlich.

Was sollten Unternehmen in Waiblingen nach einem Ransomware-Anfall sofort tun?

Trenne betroffene Systeme sofort vom Netzwerk, um eine weitere Ausbreitung zu verhindern, und informiere einen IT-Dienstleister in der Nähe wie pirenjo.IT aus Waiblingen. Je schneller reagiert wird, desto geringer ist der Schaden.