Onlinekonten schützen: 6 Tipps gegen Angriffe

Wie Sie Ihre Online-Konten vor Angriffen schützen können - Titelbild.

Gestohlene Anmeldedaten sind im Dark Web eine heiße Ware. Für gehackte Social-Media-Konten werden zum Beispiel zwischen 30 und 80 Dollar pro Stück gezahlt. Laut dem Bericht von IBM Security über die Kosten von Datenschutzverletzungen sind kompromittierte Anmeldedaten inzwischen weltweit die häufigste Ursache für Sicherheitsverstöße dieser Art.

Die Kompromittierung eines privaten oder geschäftlichen Cloud-Kontos kann sehr kostspielig sein – Ransomware-Infektionen, Identitätsdiebstahl und Richtlinienverstöße sind nur einige der Folgen. Erschwerend kommt hinzu: 34 % der Menschen teilen Passwörter mit Kollegen, 44 % verwenden dieselben Passwörter für berufliche und private Konten, und 49 % speichern Passwörter in ungeschützten Klartextdokumenten.

Cloud-Konten sind mehr denn je dem Risiko einer Sicherheitsverletzung ausgesetzt. Es gibt aber konkrete Maßnahmen, mit denen du deine Onlinekonten wirksam schützen kannst – von MFA über Passwort-Manager bis hin zu Browser-Einstellungen und Gerätesicherheit.

Wer seine Konten nicht aktiv absichert, überlässt Kriminellen die Arbeit. MFA, ein Passwort-Manager und wachsame Browser-Einstellungen kosten wenig Zeit – und verhindern im Zweifel den größten Schaden.

– Christian Markus, Gründer pirenjo.IT

Multi-Faktor-Authentifizierung als erste Verteidigungslinie

Die Multi-Faktor-Authentifizierung (MFA) ist die beste Methode zum Schutz von Cloud-Konten. Obwohl sie nicht ausfallsicher ist, verhindert sie laut einer von Microsoft zitierten Studie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Eine zweite Komponente zur Anmeldung – in der Regel die Eingabe eines Codes, der an dein Telefon gesendet wird – erhöht die Sicherheit deines Kontos erheblich. In den meisten Fällen hat ein Angreifer keinen Zugang zu deinem Gerät, das den MFA-Code empfängt, und kommt damit nicht weiter.

Die kurze Unannehmlichkeit dieses zusätzlichen Schritts ist das Plus an Sicherheit mehr als wert.

Passwort-Manager als sicherer Speicherort

Eine der häufigsten Schwachstellen: Passwörter werden unsicher gespeichert – zum Beispiel in einem ungeschützten Word- oder Excel-Dokument oder in den Kontakten auf dem PC oder Telefon. Kriminelle wissen das und nutzen es gezielt aus.

Mit einem Passwort-Manager hast du einen zentralen Ort, an dem du alle deine Passwörter verschlüsselt und sicher speicherst. Du musst dir nur ein einziges starkes Hauptpasswort merken, um auf alle anderen zuzugreifen.

Passwort-Manager füllen deine Anmeldedaten in vielen Browsern automatisch aus – bequem und geräteübergreifend. Kein Klartextdokument, kein Risiko.

Datenschutz- und Sicherheitseinstellungen als unterschätzte Schwachstelle

Hast du dir die Zeit genommen, die Sicherheitseinstellungen in deinen Cloud-Tools zu überprüfen? Eine der häufigsten Ursachen für Sicherheitsverletzungen bei Cloud-Konten sind Fehlkonfigurationen – Einstellungen, die nicht richtig gesetzt wurden, um ein Konto zu schützen.

Lass die Sicherheitseinstellungen nicht einfach auf den Standardwerten – diese sind oft unzureichend. Überprüfe die Einstellungen deiner Cloud-Anwendungen und passe sie an, damit dein Konto ordnungsgemäß geschützt ist.

Browser-Warnungen vor geleakten Passwörtern aktiv nutzen

Auch mit einwandfreier Passwortsicherheit können deine Zugangsdaten gefährdet sein. Das passiert, wenn die Datenbank eines Händlers oder Cloud-Dienstes, den du nutzt, kompromittiert und die Daten gestohlen werden. Diese geleakten Passwörter landen schnell im Dark Web – ohne dass du es merkst.

Da dieses Problem weit verbreitet ist, haben Browser wie Chrome und Edge Funktionen zur Warnung vor geleakten Passwörtern eingebaut. Alle Passwörter, die du im Browser speicherst, werden überwacht – und wenn sie nicht mehr sicher sind, erhältst du eine Warnmeldung beim nächsten Einsatz.
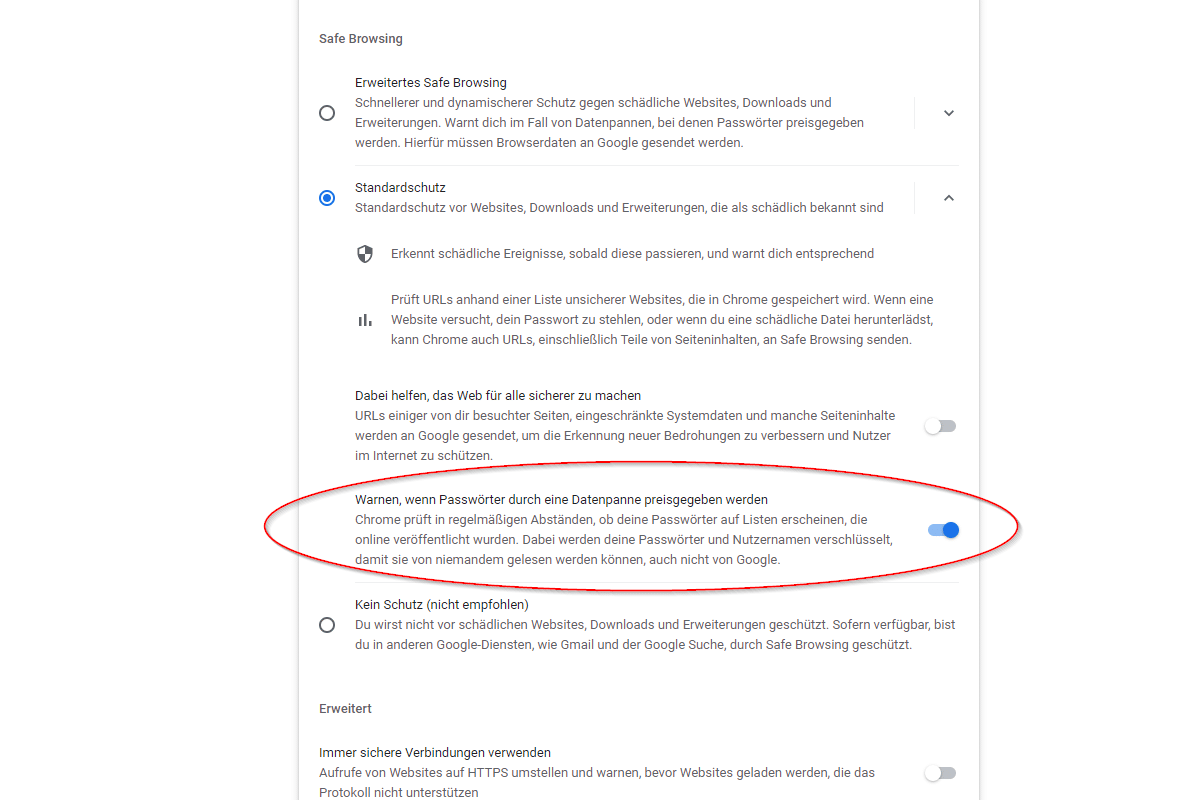
Mit bestimmten Einstellungen des Browsers können Sie Ihre Online-Konten besser schützen.

Browser haben meist Einstellungen, die vor geleakten Passwörtern warnen. Hier am Beispiel von Chrome.

Prüfe den Passwortbereich deines Browsers – du musst diese Funktion möglicherweise erst aktivieren. So erfährst du schnellstmöglich, wenn ein Passwort preisgegeben wurde, und kannst es umgehend ändern.

Kein Passwort in öffentlichem WLAN – nie

Wann immer du dich in einem öffentlichen WLAN aufhältst, solltest du davon ausgehen, dass jemand deinen Datenverkehr überwacht. Angreifer halten sich gerne an öffentlichen Hotspots in Flughäfen, Restaurants und Cafés auf, um sensible Daten wie Anmeldekennwörter abzufangen.

Gib niemals ein Passwort, eine Kreditkartennummer oder andere sensible Daten ein, wenn du mit einem öffentlichen WLAN verbunden bist. Schalte entweder das WLAN aus und nutze die Mobilfunkverbindung deines Telefons, oder verwende eine VPN-App, die die Verbindung verschlüsselt.

Gerätesicherheit als Grundlage für Kontoschutz

Wenn es einem Angreifer gelingt, mithilfe von Malware in dein Gerät einzudringen, kann er oft auch ohne Passwort auf deine Konten zugreifen. Denk daran, wie viele Apps du auf deinen Geräten öffnen kannst, bei denen du bereits eingeloggt bist.

Um zu verhindern, dass ein Konto über eines deiner Geräte geknackt wird, brauchst du eine solide Gerätesicherheit. Dazu gehören ein zuverlässiger Virenschutz mit Anti-Malware-Funktion, aktuelle Software und Betriebssysteme, und ein durchdachter Phishing-Schutz – etwa durch E-Mail-Filter und DNS-Filter.

Du suchst nach Sicherheitslösungen für Passwörter und Cloud-Konten?

Überlass deine Online-Konten nicht diesen Risiken. Wir helfen dir bei der Überprüfung der IT-Sicherheit deiner aktuellen Cloud-Konten und geben dir hilfreiche Empfehlungen. Melde dich jetzt zu einem unverbindlichen 15-minütigen Gespräch mit unseren IT-Experten von pirenjo.IT an!

Was ist Multi-Faktor-Authentifizierung und warum ist sie so wichtig?

MFA fügt nach dem Passwort eine zweite Sicherheitsstufe hinzu – zum Beispiel einen Code per SMS oder App. Laut Microsoft verhindert sie nachweislich 99,9 % der betrügerischen Anmeldeversuche.

Welcher Passwort-Manager ist für Unternehmen empfehlenswert?

Bewährte Lösungen für Unternehmen sind unter anderem 1Password, Bitwarden und KeePass. Achte darauf, dass der Manager Ende-zu-Ende-Verschlüsselung bietet und sich in bestehende Systeme integrieren lässt.

Wie können Unternehmen in Stuttgart ihre Cloud-Konten professionell absichern lassen?

pirenjo.IT aus Waiblingen betreut Unternehmen im Großraum Stuttgart bei der Überprüfung und Absicherung von Cloud-Konten – von der MFA-Einrichtung bis zur Konfigurationsprüfung. Vereinbare einfach ein kostenloses 15-minütiges Erstgespräch.

Wie erkenne ich, ob mein Passwort im Dark Web aufgetaucht ist?

Browser wie Chrome und Edge warnen dich automatisch, wenn gespeicherte Passwörter in bekannten Datenlecks auftauchen. Zusätzlich kannst du die Website HaveIBeenPwned.com nutzen, um E-Mail-Adressen gezielt zu prüfen.

Bietet pirenjo.IT in Waiblingen auch Schulungen zur Passwortsicherheit für Teams an?

Ja, pirenjo.IT bietet Security-Awareness-Trainings für Mitarbeitende im Raum Waiblingen und Stuttgart an – praxisnah, ohne Fachjargon und direkt auf den Arbeitsalltag zugeschnitten.
Die 5 größten Schwachpunkte der IT-Sicherheit in Unternehmen

Schloss als Symbol für Schwachpunkte der IT-Sicherheit in Unternehmen.

43 Prozent aller Cyberangriffe weltweit richten sich gegen kleine und mittlere Unternehmen. Trotzdem sind viele Betriebe nicht ausreichend aufgestellt, um Angriffe auf ihre Netzwerke abzuwehren. Das macht sie leicht angreifbar – und im Ernstfall kann erst gehandelt werden, wenn der Schaden bereits eingetreten ist.

Dieser Artikel zeigt dir, wo die gefährlichsten Lücken in der IT-Sicherheit entstehen und was du konkret dagegen tun kannst. Zwei interne Links helfen dir dabei, tiefer in einzelne Themen einzutauchen.

Viele Unternehmen investieren in Technik, aber vergessen den Menschen dahinter. Dabei entscheidet meistens nicht die Firewall über einen Angriff – sondern ein einziger Klick.

– Christian Markus, Gründer pirenjo.IT

Mangel an umfassenden Security-Lösungen

Die meisten Unternehmen haben keine Lösung im Einsatz, die sie vor zielgerichteten Angriffen schützt. Das macht sie anfällig für Industriespionage, CEO-Betrug oder andere Arten des Phishing. Oft fehlt zudem die Möglichkeit, sicherheitsrelevante Vorfälle ordentlich zu untersuchen.

Schwachstellen im System werden dadurch zu spät erkannt – oder im schlimmsten Fall gar nicht bemerkt. Mit Security-Lösungen von ESET schützt du alle Endpoints zuverlässig vor Schadsoftware. Für zusätzlichen Schutz vor gezielten Angriffen per Mail empfiehlt sich Sophos E-Mail Security.

Schwache Passwörter und fehlende Mehrfach-Authentifizierung

„Passwort“ oder „123456″ – der Traum eines jeden Hackers. Sind Passwörter leicht zu erraten, bieten sie ein ideales Einfallstor für Cyberkriminelle. Viele glauben, mit stärkeren Passwörtern auf der sicheren Seite zu sein – aber selbst diese lassen sich irgendwann knacken oder über gezielte Phishing-Mails abgreifen.

Eine einfache Authentifizierung reicht daher nicht mehr aus, um Unternehmensdaten zu schützen. Hier kommen mehrfaktorielle Authentifizierungen ins Spiel – zum Beispiel die 2-Faktor-Authentifizierung oder die Authentifizierung per Smart-Card. Mit einem Passwort-Manager verwaltest du deine Passwörter sicher und zuverlässig. Durch den Einsatz von ESET Secure Authentication erreichst du einen abgesicherten Zugriff auf Unternehmenskonten.

[IMAGE_BLOCK_0]

Mobile Endgeräte ohne ausreichenden Schutz

Smartphones, Tablets, Phablets – die Bandbreite mobiler Endgeräte im Unternehmenseinsatz wird immer größer. Oft wird dabei vergessen, dass auch diese Geräte einen umfassenden Schutz vor Malware benötigen. Vor allem wenn privat mitgebrachte Geräte im Unternehmen genutzt werden, fehlen passende Security-Lösungen.

Gewiefte Angreifer nutzen gezielt diese Schwachstellen aus. Eine Lösung, die alle mobilen Endgeräte schützt, ist daher ein Muss für jedes moderne Unternehmen. Mit der ESET Mobile Protection stellst du sicher, dass sensible Daten auch außerhalb des Unternehmensnetzwerks geschützt bleiben.

Fehlendes Sicherheitsbewusstsein bei Mitarbeitenden

Alle Sicherheitsmaßnahmen in einem Unternehmen sind nur so stark wie das Bewusstsein der Menschen, die täglich damit arbeiten. Fehlt eine ausreichende Sensibilisierung, ist die Belegschaft anfällig für Angriffe durch Phishing- oder Spam-Mails. Auch Unachtsamkeit und Fehlverhalten gefährden die Sicherheit von Unternehmensdaten.

Regelmäßige Schulungen, in denen auf mögliche Gefahren hingewiesen und das richtige Verhalten bei Vorfällen thematisiert wird, sind daher eine wichtige Säule der IT-Sicherheit. Sophos Email Security schützt zusätzlich zuverlässig vor Spam und verschiedener Malware – und verhindert so, dass schadhafte Mails überhaupt bis zu deinen Mitarbeitenden vordringen.

Kein proaktives Handeln – nur Feuerlöschen

Die Vorstellung vom IT-Dienstleister als eine Art Feuerwehr ist überholt – aber immer noch in vielen Unternehmen verankert. Wer erst handelt, wenn ein Angriff bereits passiert ist, kann den entstandenen Schaden nur noch begrenzen. Wer dagegen proaktiv vorsorgt, verhindert viele Vorfälle von vornherein.

Der moderne Ansatz setzt auf Systemüberwachung, um Probleme gar nicht erst entstehen zu lassen. Übungen und IT-Notfallpläne stellen sicher, dass die Abläufe im Ernstfall klar sind und schnell umgesetzt werden können. Mit einem guten Remote Monitoring und Management werden deine Systeme aus der Ferne überwacht und stets auf dem neuesten Stand gehalten.

Mehr dazu, wie du dein Unternehmen strukturiert absicherst, erfährst du im Artikel IT-Sicherheitskonzept: So schützt du dein Unternehmen nachhaltig. Einen Überblick über konkrete Maßnahmen liefert außerdem Managed Security Services für KMU.

Was sind die häufigsten Einfallstore für Cyberangriffe in KMU?

Die häufigsten Einfallstore sind schwache Passwörter, fehlende Mehrfaktor-Authentifizierung und ungeschützte mobile Endgeräte. Hinzu kommt fehlendes Sicherheitsbewusstsein bei Mitarbeitenden, das gezielte Phishing-Angriffe begünstigt.

Reicht ein Antivirenprogramm als IT-Schutz für mein Unternehmen aus?

Nein – ein einzelnes Antivirenprogramm schützt nur vor bekannten Bedrohungen. Für zuverlässigen Schutz brauchst du eine Kombination aus Endpoint-Security, E-Mail-Schutz, Mehrfaktor-Authentifizierung und regelmäßigen Mitarbeiterschulungen.

Welche IT-Sicherheitslösungen sind für Unternehmen im Raum Stuttgart empfehlenswert?

Für Unternehmen im Raum Stuttgart empfiehlt sich ein lokaler IT-Dienstleister, der Endpoint-Security, E-Mail-Schutz und proaktives Monitoring aus einer Hand anbietet. pirenjo.IT betreut Betriebe in der Region mit maßgeschneiderten Security-Konzepten.

Wie oft sollten Mitarbeitende zum Thema IT-Sicherheit geschult werden?

Mindestens einmal im Jahr sollte eine strukturierte Schulung stattfinden – bei erhöhtem Risiko oder nach Sicherheitsvorfällen auch häufiger. Kurze, regelmäßige Awareness-Impulse zwischendurch erhöhen die Wirksamkeit deutlich.

Kann pirenjo.IT Unternehmen in Waiblingen beim Aufbau eines IT-Sicherheitskonzepts unterstützen?

Ja – pirenjo.IT ist in Waiblingen ansässig und unterstützt KMU in der Region beim Aufbau eines individuellen IT-Sicherheitskonzepts, von der Analyse bestehender Schwachstellen bis zur laufenden Betreuung.

Passwortverwaltung – Fünf bewährte Praktiken

Grüne Nullen und Einsen. Passwort in roter Schrift. Symbol für Passwortverwaltung.

Sichere Passwörter sind eine der einfachsten und wirkungsvollsten Maßnahmen gegen unbefugten Zugriff – und trotzdem werden sie im Alltag oft vernachlässigt. Der Yubico 2019 State of Password and Security Authentication Security Behaviors Report zeigt: 2 von 3 Befragten geben Passwörter an Kollegen weiter, 51 Prozent verwenden dieselben Passwörter für private und geschäftliche Konten, und 57 Prozent haben ihre Zugangsdaten nach einem Phishing-Versuch nicht geändert.

Damit sich das ändert, braucht es klare Regeln und die richtigen Werkzeuge. Die folgenden fünf Praktiken zeigen dir, wie gute Passworthygiene im Alltag funktioniert – vom richtigen Passwortmanager bis zur Zwei-Faktor-Authentifizierung.

Fünf Praktiken für sichere Passwortverwaltung

Wer seine Passwörter nicht aktiv verwaltet, überlässt die Kontrolle dem Zufall. Ein Passwortmanager ist kein Komfort-Feature – er ist Grundlage.

– Christian Markus, Gründer pirenjo.IT

Passwortmanager als unverzichtbare Basis

Im Laufe eines Arbeitstages greifst du auf Dutzende verschiedener Dienste zu, die alle ein Passwort erfordern. Es ist praktisch unmöglich, sich für jeden davon ein eindeutiges und ausreichend starkes Passwort zu merken. Ein Passwortmanager löst dieses Problem: Er speichert alle Zugangsdaten sicher und füllt sie automatisch aus.

Gute Passwortmanager arbeiten plattformübergreifend und sind für Einzelpersonen kostenlos oder zu sehr geringen Kosten verfügbar. Die Funktionen dieser Tools haben sich in den letzten Jahren deutlich erweitert – von der einfachen Passwortspeicherung bis hin zu Sicherheitsprüfungen und Leak-Erkennung.

Benutzerfreundlichkeit als entscheidendes Auswahlkriterium

Ein Passwortmanager funktioniert nur dann, wenn ihn alle nutzen – vom IT-affinen Profi bis zur Person, die selten mit Technik zu tun hat. Wähle ein Tool, das einfach zu bedienen und unkompliziert einzurichten ist.

Bitwarden ist ein gutes Beispiel: Ob du dich für die Cloud-Version entscheidest oder eine selbst gehostete Instanz betreibst, die Einrichtung ist schnell erledigt. Der Bitwarden Directory Connector synchronisiert Nutzer mit den gängigen Verzeichnisdiensten wie Azure Active Directory, Google, Okta und anderen – das spart Zeit und verhindert manuelle Fehler.

Passwörter nur bei konkretem Verdacht ändern

Die alte Regel, Passwörter alle drei Monate zu wechseln, ist überholt. Das National Institute of Standards and Technology (NIST) empfiehlt ausdrücklich, Passwörter nicht routinemäßig zu ändern – denn erzwungene Wechsel führen erfahrungsgemäß zu schwächeren Passwörtern, weil Nutzer dann zu vorhersehbaren Mustern greifen.

Ändere ein Passwort, wenn du konkrete Hinweise auf eine Kompromittierung hast – zum Beispiel unbekannte Kontobewegungen, verdächtige Anmeldeversuche oder einen Hinweis deines Passwortmanagers, dass deine Zugangsdaten in einem bekannten Datenleck aufgetaucht sind.

Starke, einzigartige Passwörter für jeden Dienst

Ein starkes Passwort bedeutet nicht, einfach ein Sonderzeichen an ein bekanntes Wort anzuhängen. Es geht um Entropie – also echte Zufälligkeit. Je unvorhersehbarer eine Zeichenfolge, desto schwerer ist sie zu knacken.

Eine bewährte Methode ist die Passphrase: mehrere scheinbar zusammenhanglose Wörter, die du dir gut merken kannst, die für einen Angreifer aber kaum zu erraten sind. Passphrasen verbinden hohe Entropie mit guter Merkbarkeit – ein seltener Vorteil.

Und: Für jeden Dienst ein eigenes Passwort. Wer dasselbe Passwort mehrfach verwendet, riskiert, dass ein einziger Datenleck gleich mehrere Konten kompromittiert. Mehr dazu, wie Angreifer solche Schwachstellen ausnutzen, zeigt der Artikel zu den 5 größten Schwachpunkten der IT-Sicherheit in Unternehmen.

Zwei-Faktor-Authentifizierung als zweite Sicherheitsschicht

Die Zwei-Faktor-Authentifizierung (2FA) ist inzwischen bei vielen Diensten Standard – und du solltest sie überall aktivieren, wo sie angeboten wird. Selbst wenn jemand dein Master-Passwort kennt, kommt er ohne das zweite Token nicht in deinen Account.

Gute Passwortmanager unterstützen 2FA direkt oder lassen sich mit Authentifizierungs-Apps kombinieren. Das erhöht die Sicherheit deutlich – ohne nennenswerten Mehraufwand im Alltag. Welche MFA-Methode dabei am sichersten und gleichzeitig bequemsten ist, erklärt der Artikel Welche MFA ist die sicherste? Welche die bequemste?

Welchen Passwortmanager empfiehlt pirenjo.IT für kleine Unternehmen?

Bitwarden ist eine solide Wahl: kostenlos für Einzelpersonen, einfach einzurichten und plattformübergreifend nutzbar. Für Teams bietet die Business-Version zentrale Verwaltung und Verzeichnis-Synchronisation.

Wie lang sollte ein sicheres Passwort mindestens sein?

Das NIST empfiehlt mindestens 12 Zeichen – besser 16 oder mehr. Eine Passphrase aus vier oder mehr zufälligen Wörtern erfüllt diese Anforderung und ist gleichzeitig leichter zu merken.

Hilft pirenjo.IT Unternehmen in Stuttgart bei der Einführung eines Passwortmanagers?

Ja. pirenjo.IT unterstützt Unternehmen in Stuttgart und der Region bei Auswahl, Einrichtung und Schulung rund um Passwortmanagement – von der Einzellizenz bis zur unternehmensweiten Verteilung.

Ist Zwei-Faktor-Authentifizierung wirklich notwendig, wenn ich einen Passwortmanager nutze?

Ja. Ein Passwortmanager schützt deine Zugangsdaten – 2FA schützt den Passwortmanager selbst. Wer beides kombiniert, schließt die häufigsten Angriffsvektoren.

Kann pirenjo.IT Mitarbeitende in Waiblingen zum Thema Passwortsicherheit schulen?

Ja. pirenjo.IT bietet Security-Awareness-Schulungen für Unternehmen in Waiblingen und dem Rems-Murr-Kreis an – praxisnah, auf den Betrieb zugeschnitten und ohne IT-Vorkenntnisse nutzbar.